Tespit araçları, basit bir ilkeye dayalı olarak çalışmaktadır: zararlı dosya, zarar vermeden önce tespit edilmelidir. Bu ilke, daha önce hiç görülmemiş bir tehdit ortaya çıktığı anda geçerliliğini yitirir. Bir sıfırıncı gün istismarı, yeni bir gizleme tekniği veya bir yapay zeka aracı tarafından üretilen kötü amaçlı kodun eşleştirilebileceği bir imzası yoktur ve uyarı verecek yerleşik bir davranış kalıbı da bulunmamaktadır.
AV-Comparatives, algılama motorlarını titizlikle değerlendirip eksiklikleri dürüstçe ortaya koyan saygın bir otoritedir. Bu test, AV-Comparatives’in en yaygın dosya türleri ve senaryolardaki en güncel istismar teknikleri üzerine yaptığı araştırmayı ve OPSWATadresindeki Deep CDR™ Teknolojisinin bu tehditlere karşı nasıl bir performans sergilediğini ele almaktadır.
AV-Comparatives, Deep CDR™ Teknolojisini Nasıl Test Etti?
Kurumsal güvenlik yazılımı testleri alanında saygın bir bağımsız kuruluş olan AV-Comparatives, MetaDefender™ Core içinde uygulanan Deep CDR™ Teknolojisini değerlendirmiştir.
Soyut dosya örneklerine dayanmak yerine, test senaryolarını işletmelerin genellikle karşılaştığı saldırı senaryoları temel alarak oluşturdu.
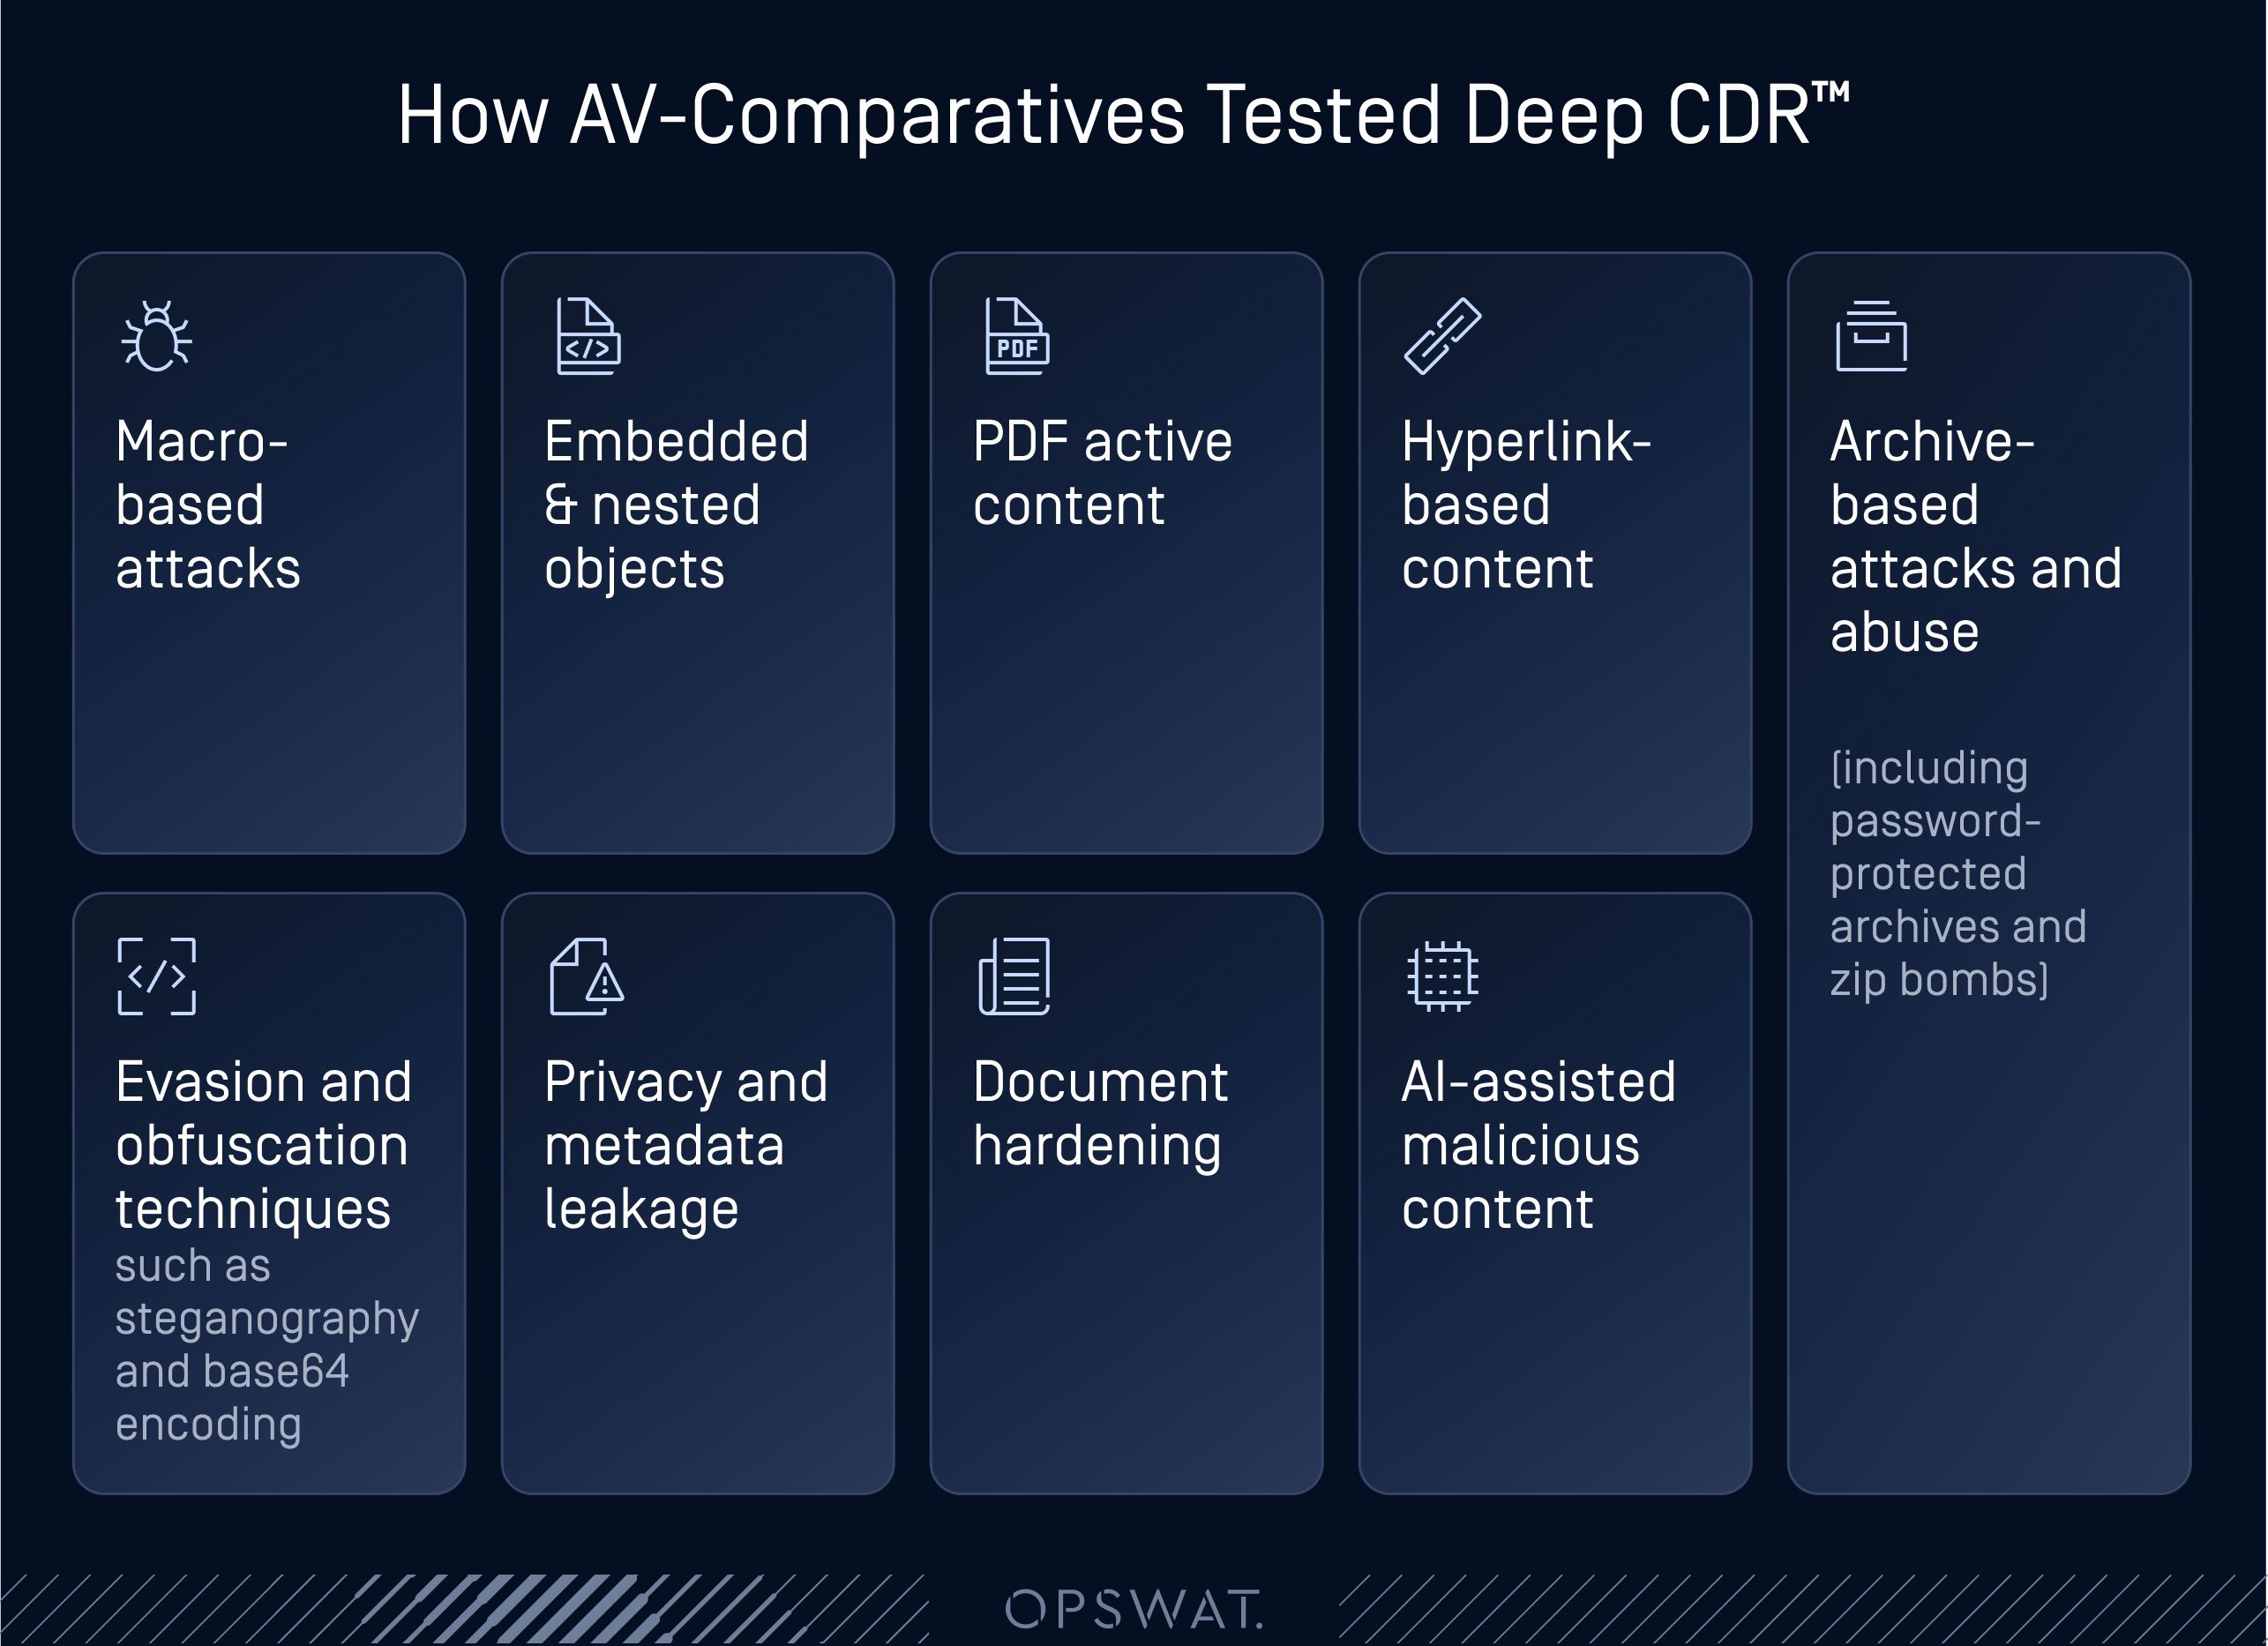
Her test durumu aynı anda iki açıdan değerlendirildi: tehdidin tamamen etkisiz hale getirilip getirilmediği ve sonuçta ortaya çıkan dosyanın yapısını, biçimlendirmesini ve kullanılabilirliğini koruyup korumadığı. Bu, laboratuvar düzeyinde bir temizleme testini basit bir tespit kontrol listesinden ayıran unsurdur.
Sonuçlar, Özetle
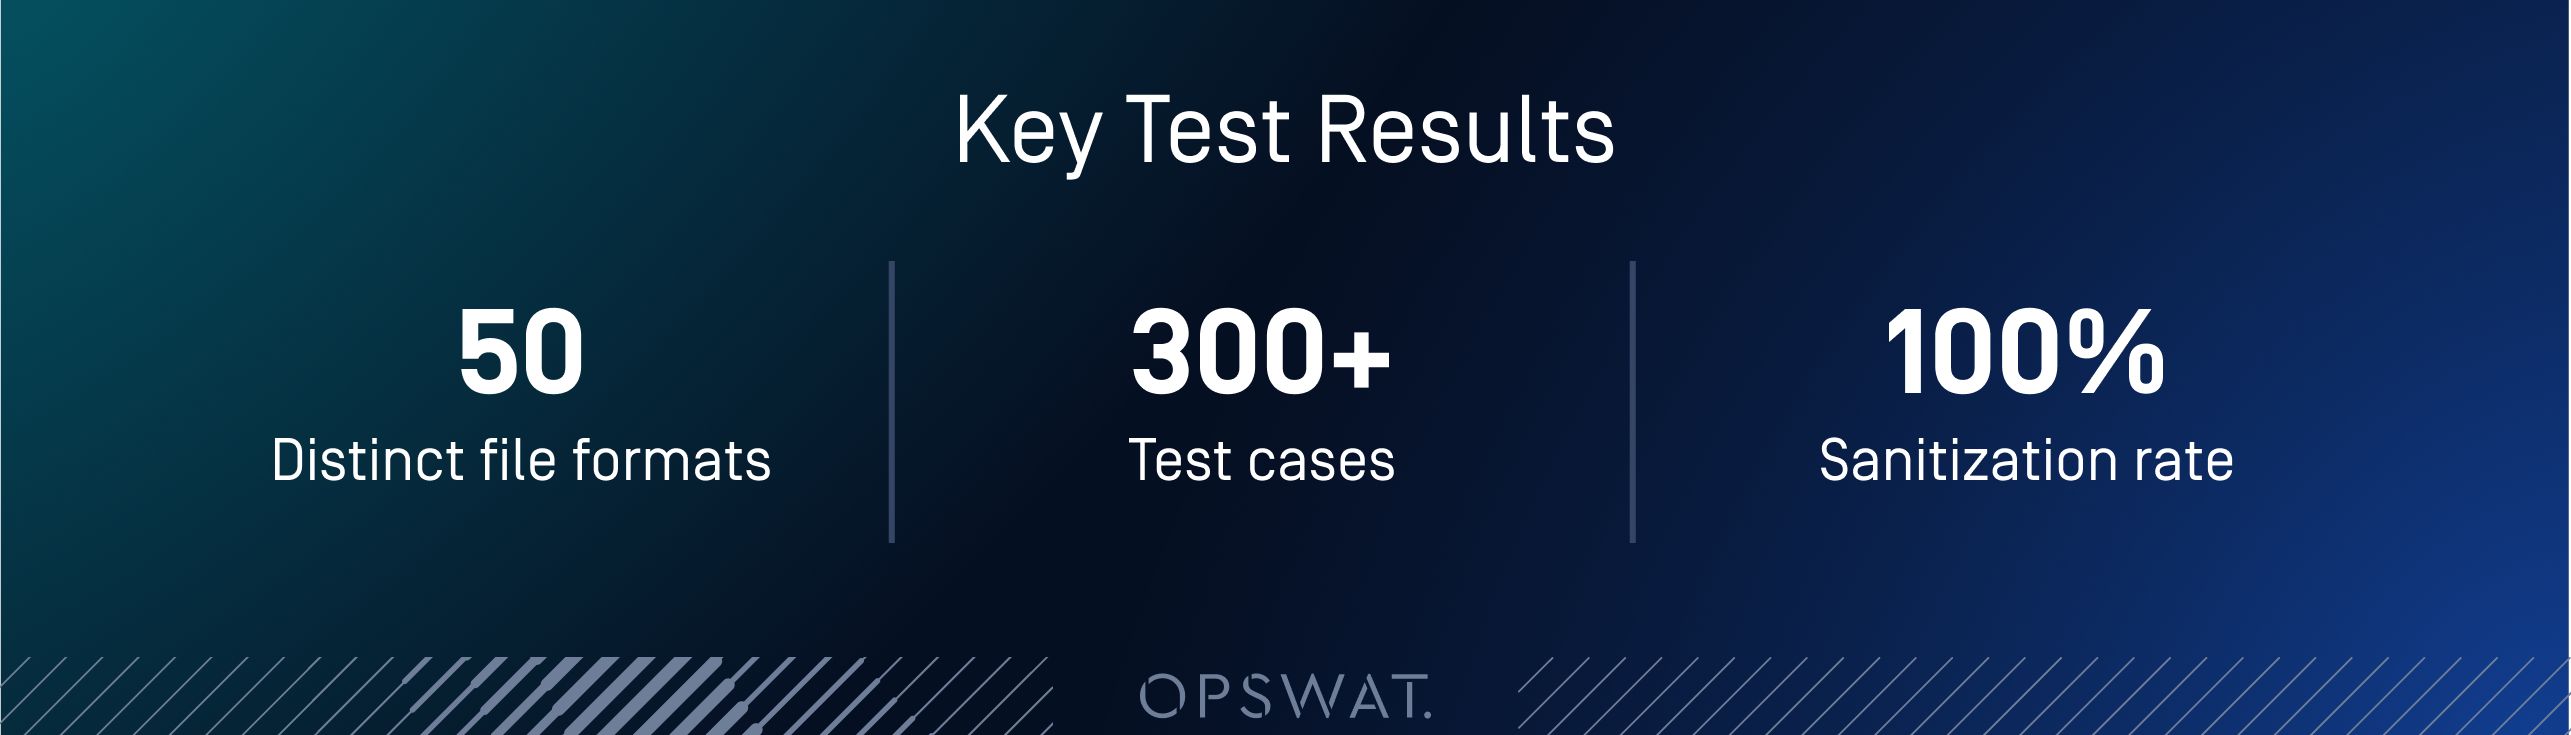
Her senaryo kategorisi, test edilen iş akışı yapılandırması kapsamında tamamen temizlendi; buna, aşağıda ele alacağımız teknikler de dahildir: gömülü nesne istismarları, görüntü steganografisi, QR kodlarındaki gizlenmiş içerik ve SVG dosyalarındaki aktif içerik ile makro tabanlı saldırılar ve arşiv tabanlı saldırılar.
Özellikle, buna yapay zeka destekli kötü amaçlı içerik etrafında özel olarak oluşturulmuş test senaryoları da dahildi: yapay zeka tarafından üretilmiş karmaşıklaştırma, komut dosyaları ve yapısal olarak aldatıcı yapıları içeren dosyalar. Bunlar, geleneksel yöntemlerle hazırlanmış saldırılarla aynı temizleme mekanizmalarıyla işlendi ve kötü amaçlı içeriğin nasıl oluşturulduğuna bağlı olarak sonuçlarda herhangi bir fark görülmedi.
Doğruluk açısından, yeniden oluşturulan dosyalar, makrolar ve gömülü nesneler gibi riskli içeriklerin kaldırılmasıyla birlikte, düzenlerini, biçimlendirmelerini, resimlerini, tablolarını, formüllerini, yorumlarını ve gezinme öğelerini, yapılandırılan ilkenin tam olarak öngördüğü şekilde korudu.
Deep CDR™ Teknolojisi İş Başında: Sterilizasyon Süreci Aslında Nasıl İşliyor?
AV-Comparatives testindeki senaryo kategorileri, son dönemde belgelenen saldırılar ve tekniklerle büyük ölçüde örtüşmektedir. Aşağıdaki örnekler, dosya düzeyinde “%100 temizleme”nin neye benzediğini göstermektedir.
RTF’de Gömülü Nesneler (Sıfırıncı Gün RCE Önleme Tedbiri)
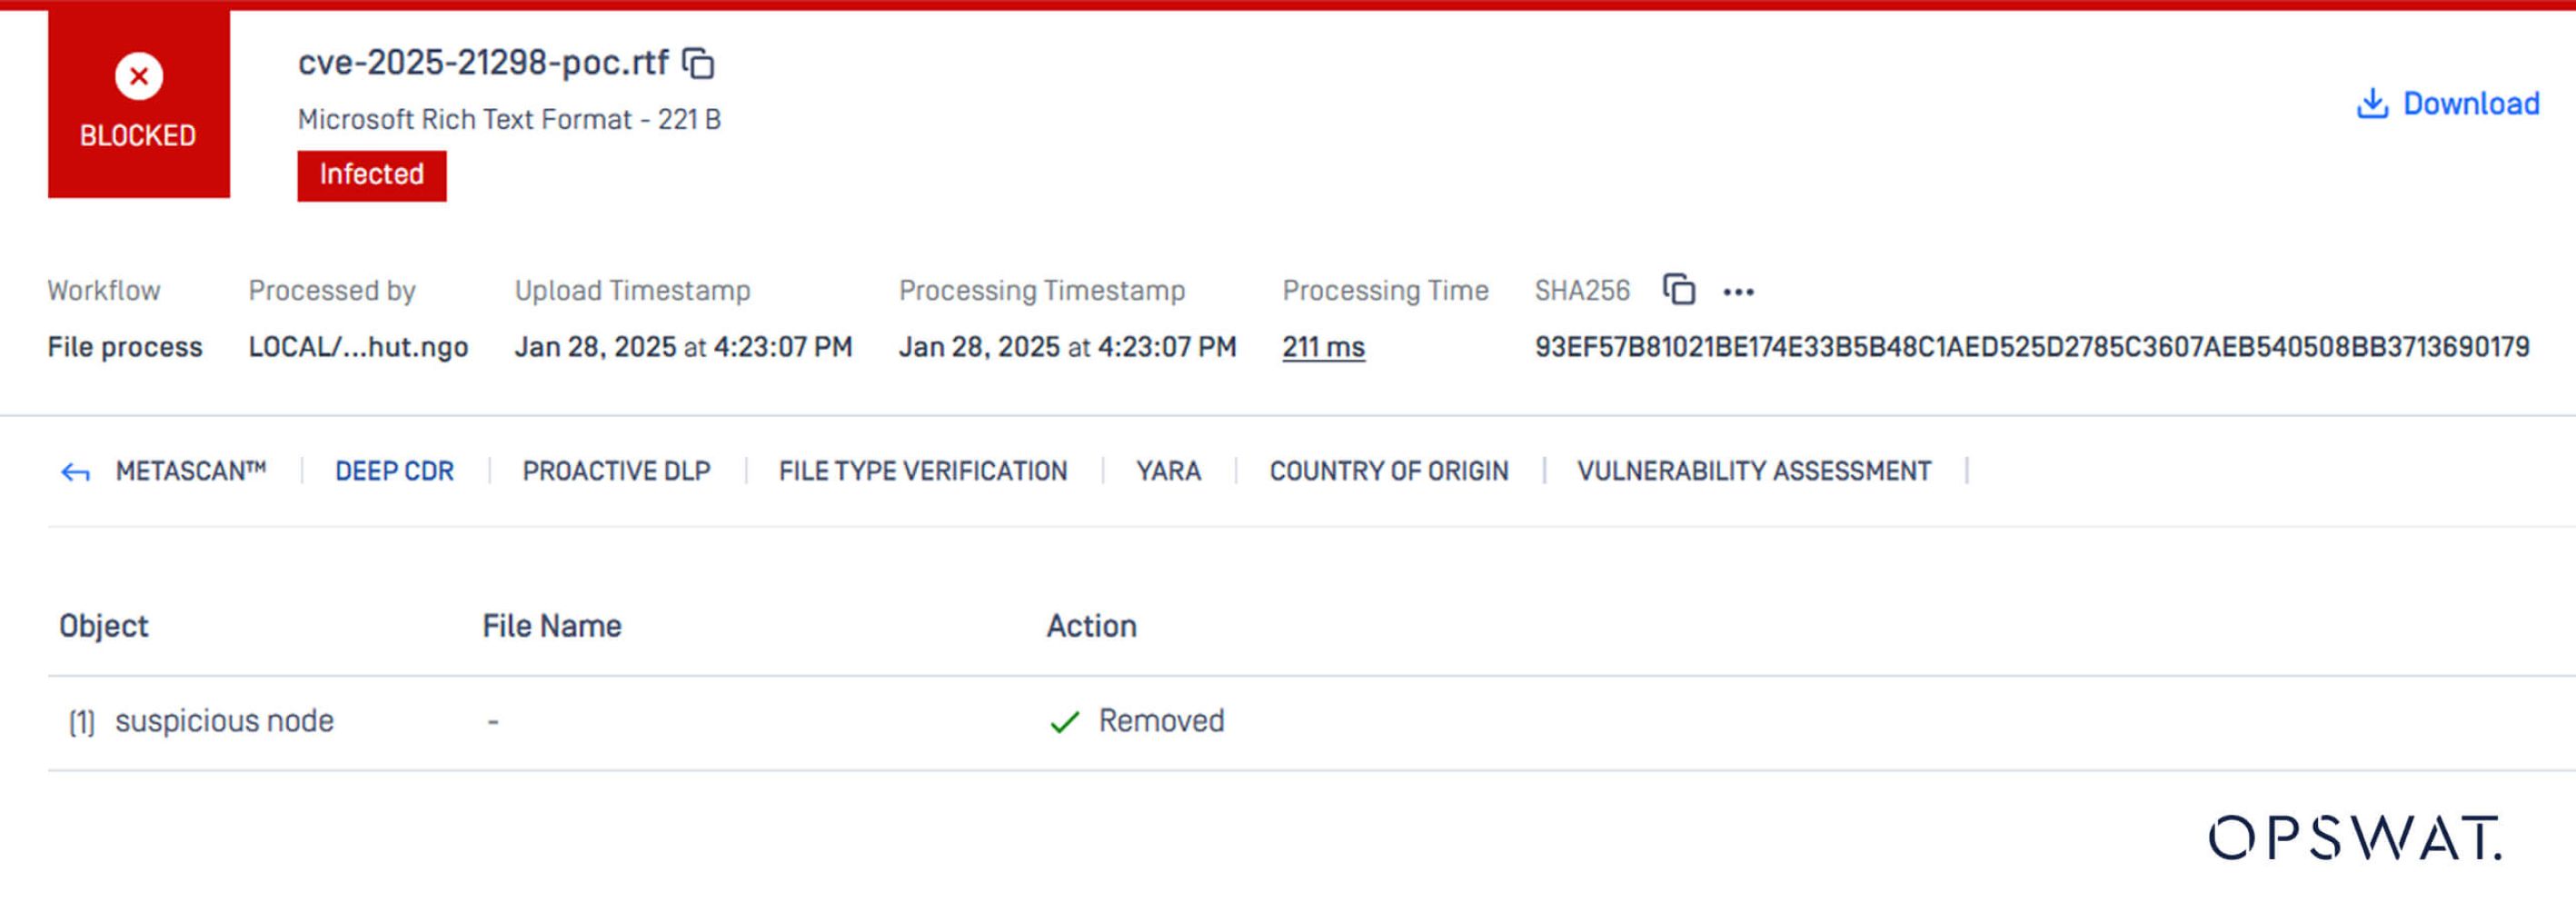
Windows OLE kütüphanesinde bulunan ve “sıfır tıklama” ile uzaktan kod yürütme imkânı sağlayan CVE-2025-21298 güvenlik açığı, Outlook’ta kötü amaçlı bir RTF dosyasını herhangi bir tıklama yapmadan sadece önizleme yoluyla tetiklenebilir.
Bu sorunu çözmek için, Deep CDR™ Teknolojisi ayarlarında RTF için "Gömülü Nesneyi Kaldır" ilkesini etkinleştirmek yeterlidir.
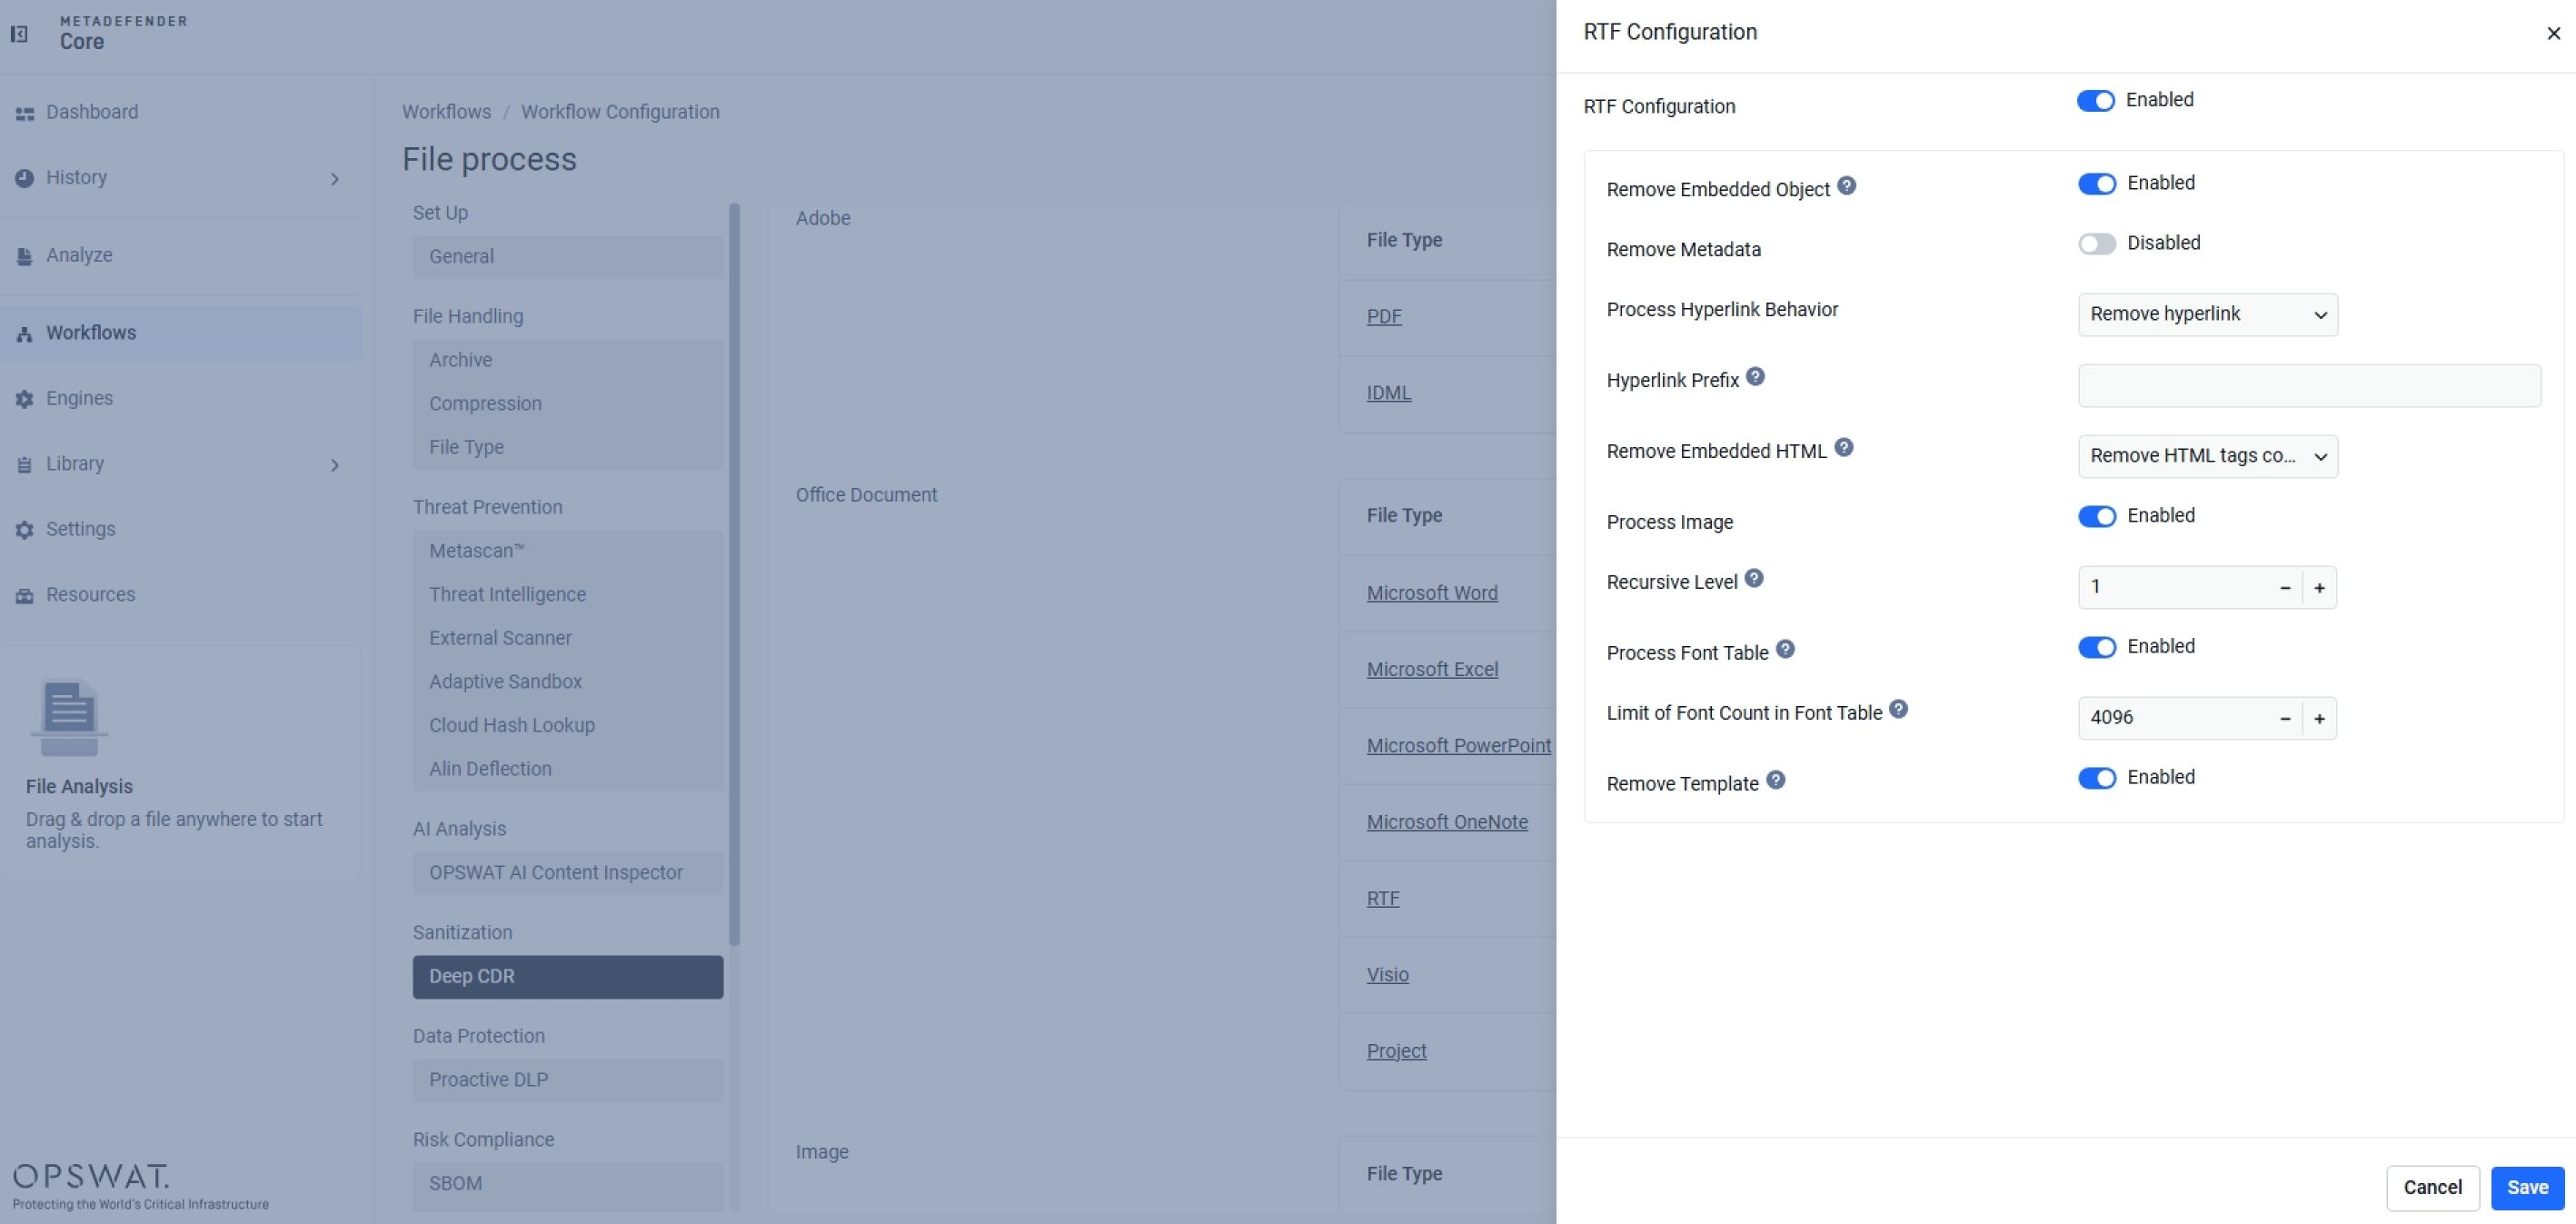
Deep CDR™ Teknolojisi, gömülü OLE nesnesini izin verilmeyen bir düğüm olarak tanımlar ve yeniden yapılandırma sırasında onu kaldırarak, söz konusu güvenlik açığının daha önce kataloglanmış olup olmadığına bakılmaksızın saldırı yolunu etkisiz hale getirir.
Görüntülerde Piksel Düzeyinde Steganografi
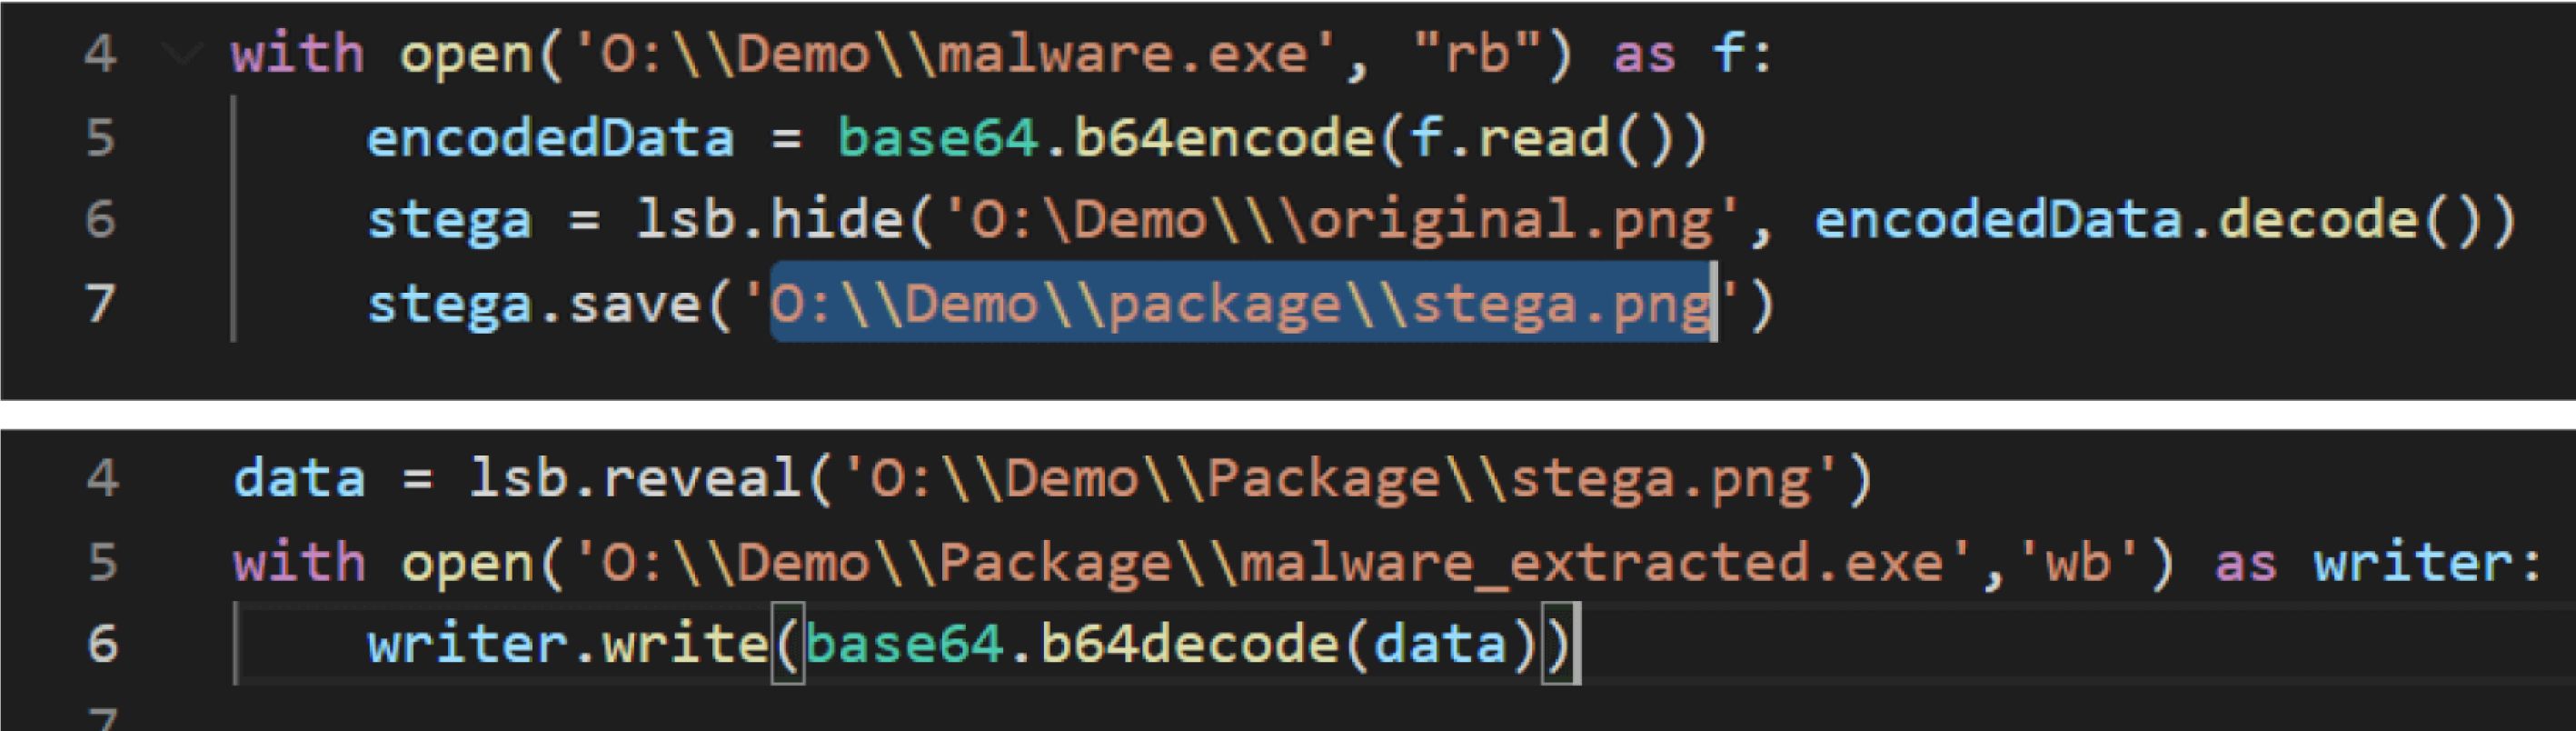
Görüntü tabanlı steganografi, yükleri bit veya piksel düzeyinde gizler; bu teknik, geleneksel kötü amaçlı yazılım önleme taramaları tarafından neredeyse hiç fark edilmez.
Saldırganlar, 1-2 Steganography, OpenStego ve QuickStego gibi ücretsiz steganografi programlarını kullanarak birkaç dakika içinde ve birkaç satır kodla kötü amaçlı yazılım oluşturabilirler.
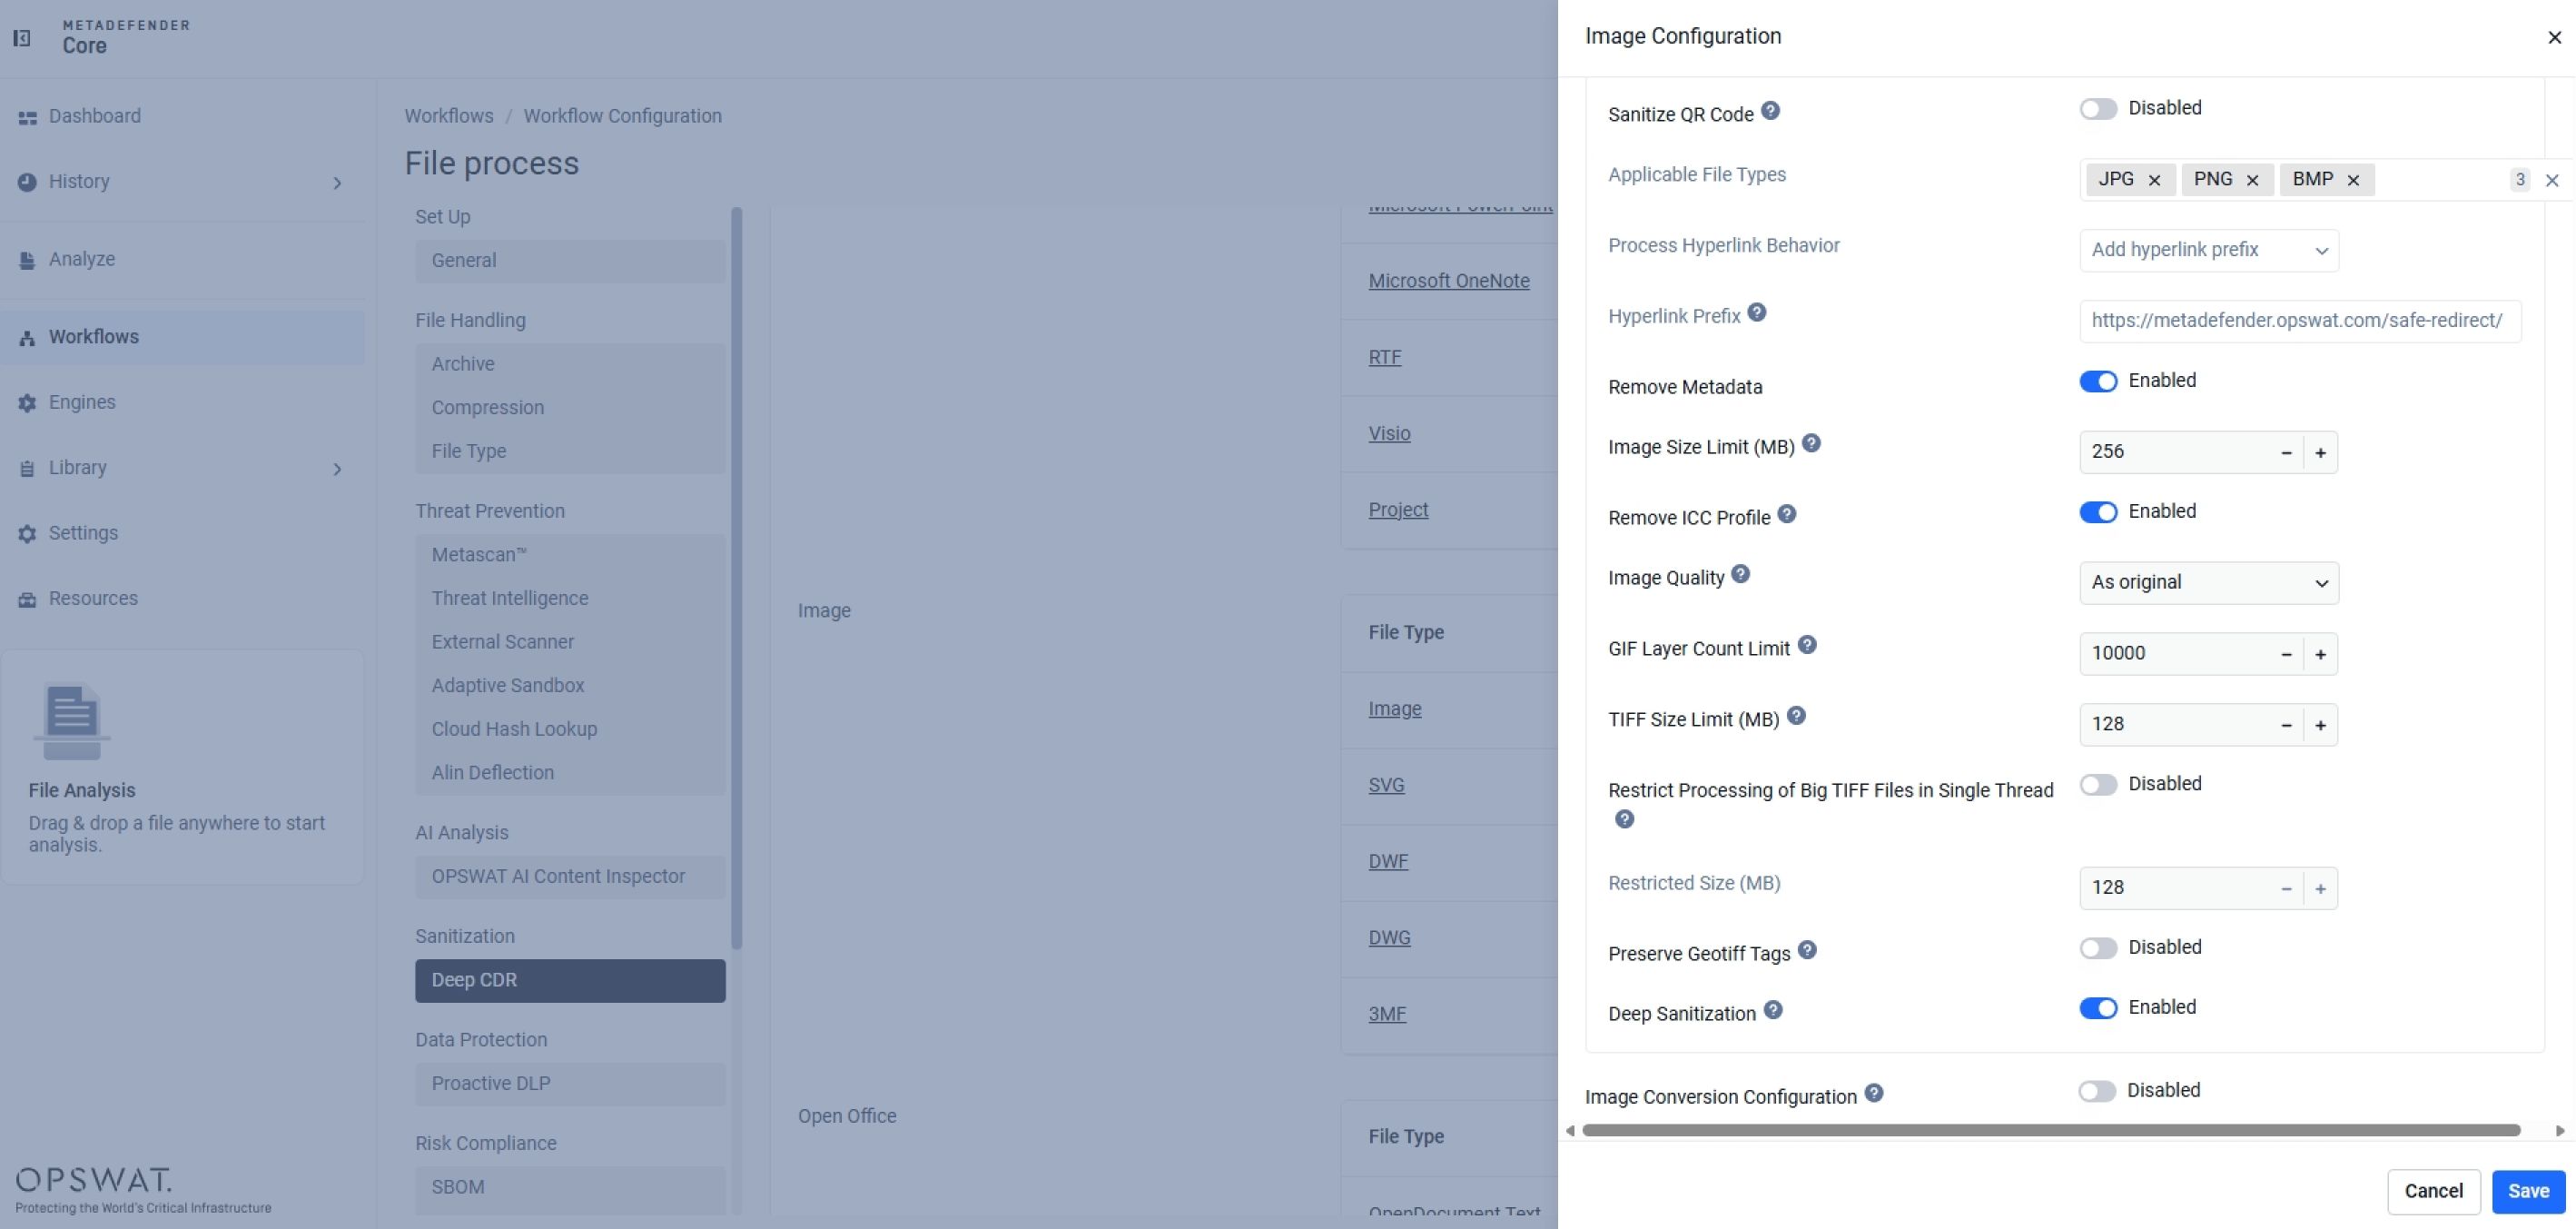
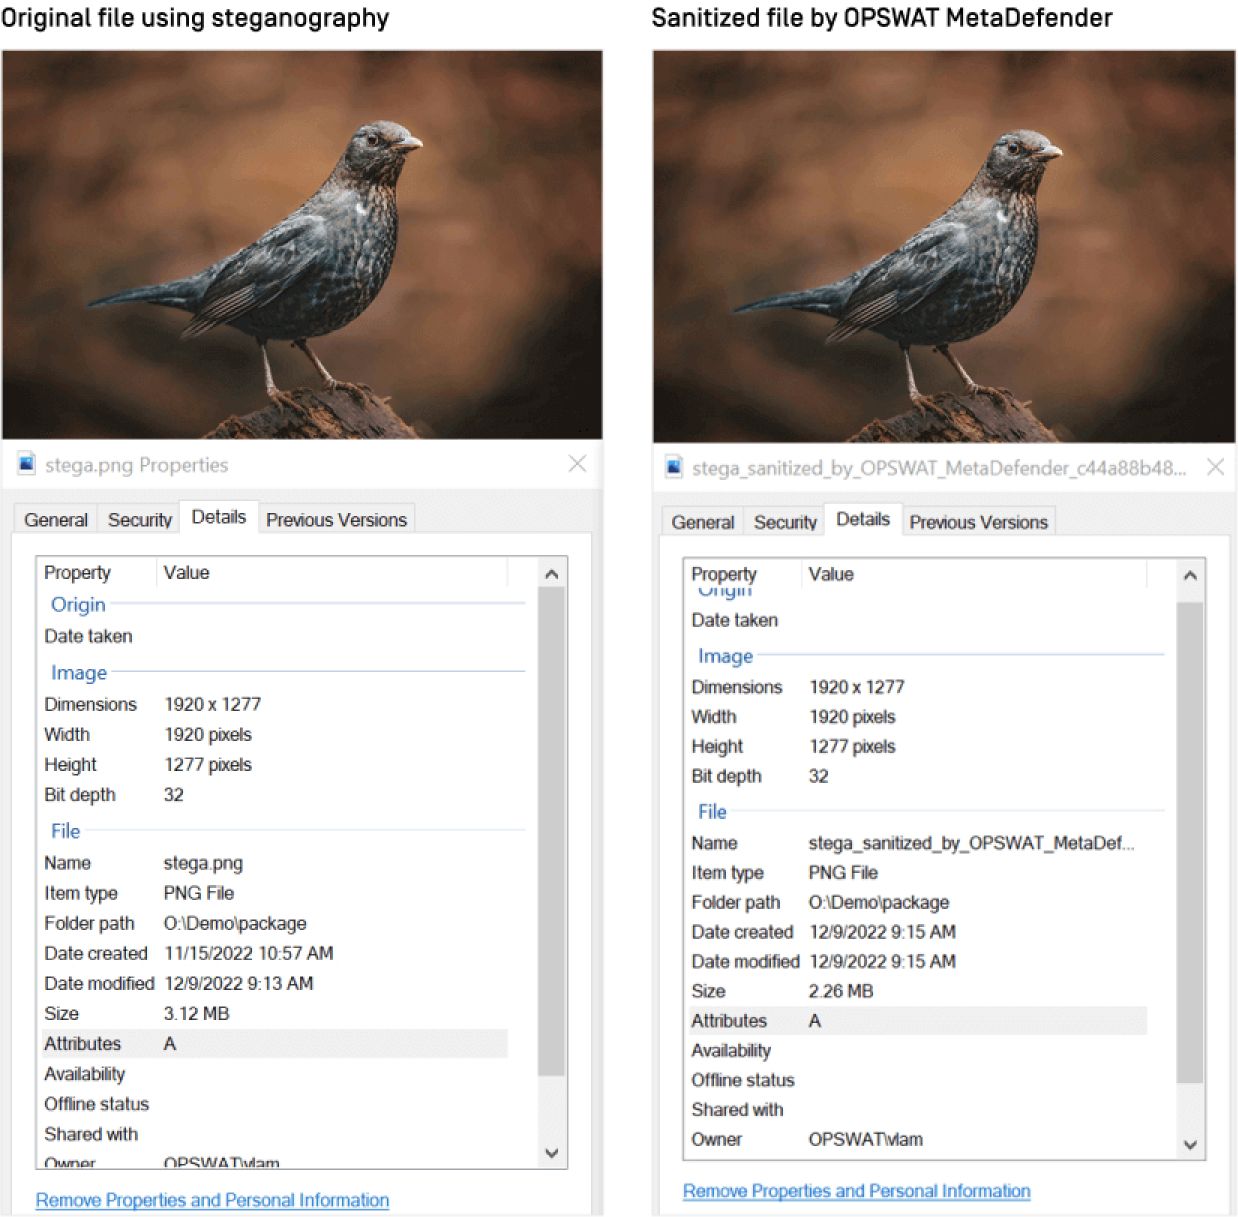
Deep CDR™ Teknolojisi, gizli yükleri taşıyabilecek yapılandırılmış meta verileri ayıklayarak ve ardından doğrudan piksel düzeyinde işlem yaparak bu sorunu çözmektedir: Kısmi bir yük barındırabilecek kullanılmayan verileri kaldırır, gömülü yürütme mantığını bozmak için kontrollü gürültü ekler ve yükün yer alabileceği alanı ortadan kaldırmak üzere bitmap sıkıştırmasını optimize eder; tüm bunlar, görüntü kalitesinde gözle görülür bir değişiklik yaratmadan gerçekleştirilir.
SVG Dosyalarındaki Etkin İçerik
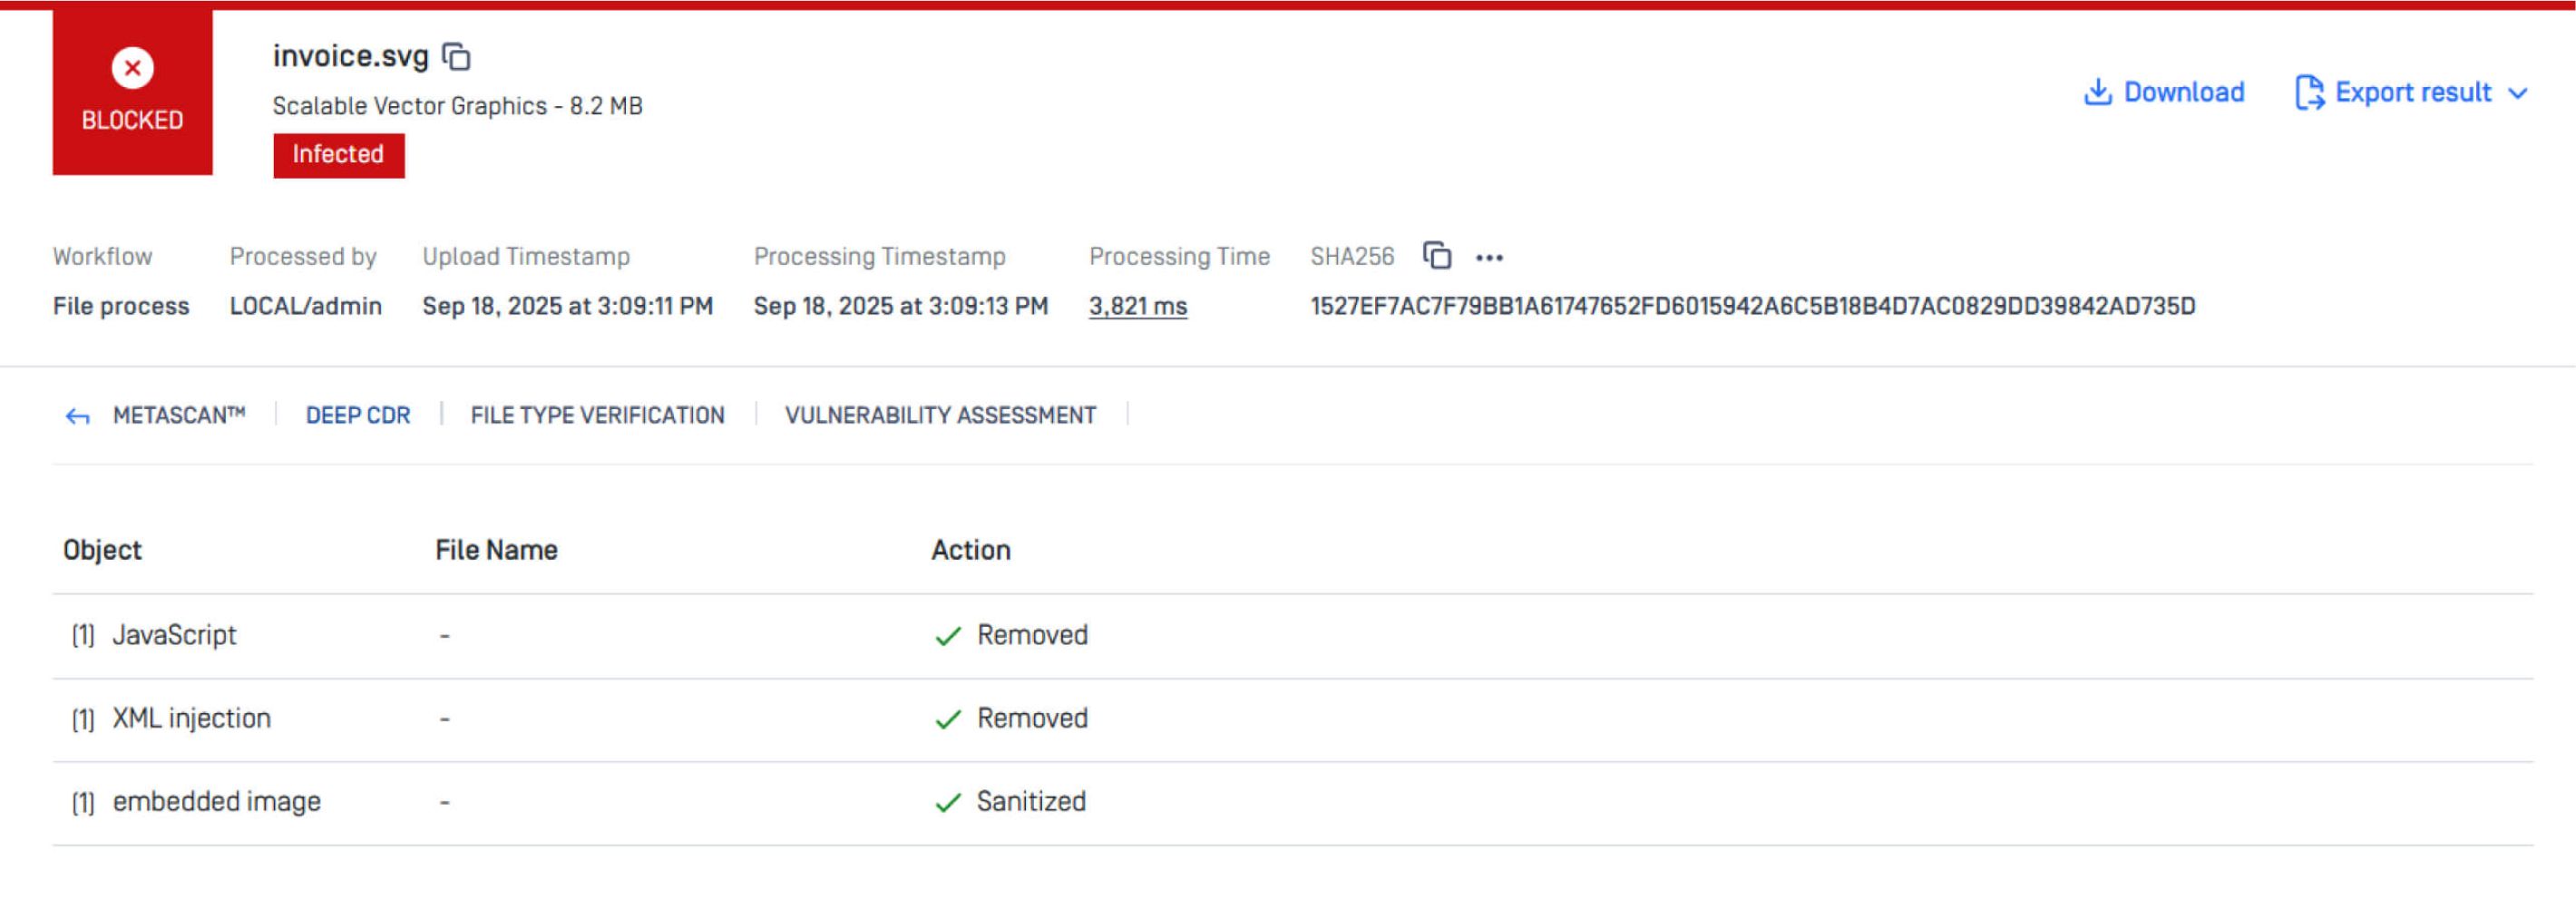
SVG, yasal olarak komut dosyaları, olay işleyicileri ve harici referanslar içerebilen XML tabanlı bir biçimdir; işte tam da bu özelliği, çalışma zamanında Base64 kodlu bir yükü çözümleyen kimlik avı sayfaları için onu cazip kılan unsurdur. Bu teknik, günümüzde MITRE ATT&CK kapsamında “SVG Smuggling” olarak izlenmektedir.
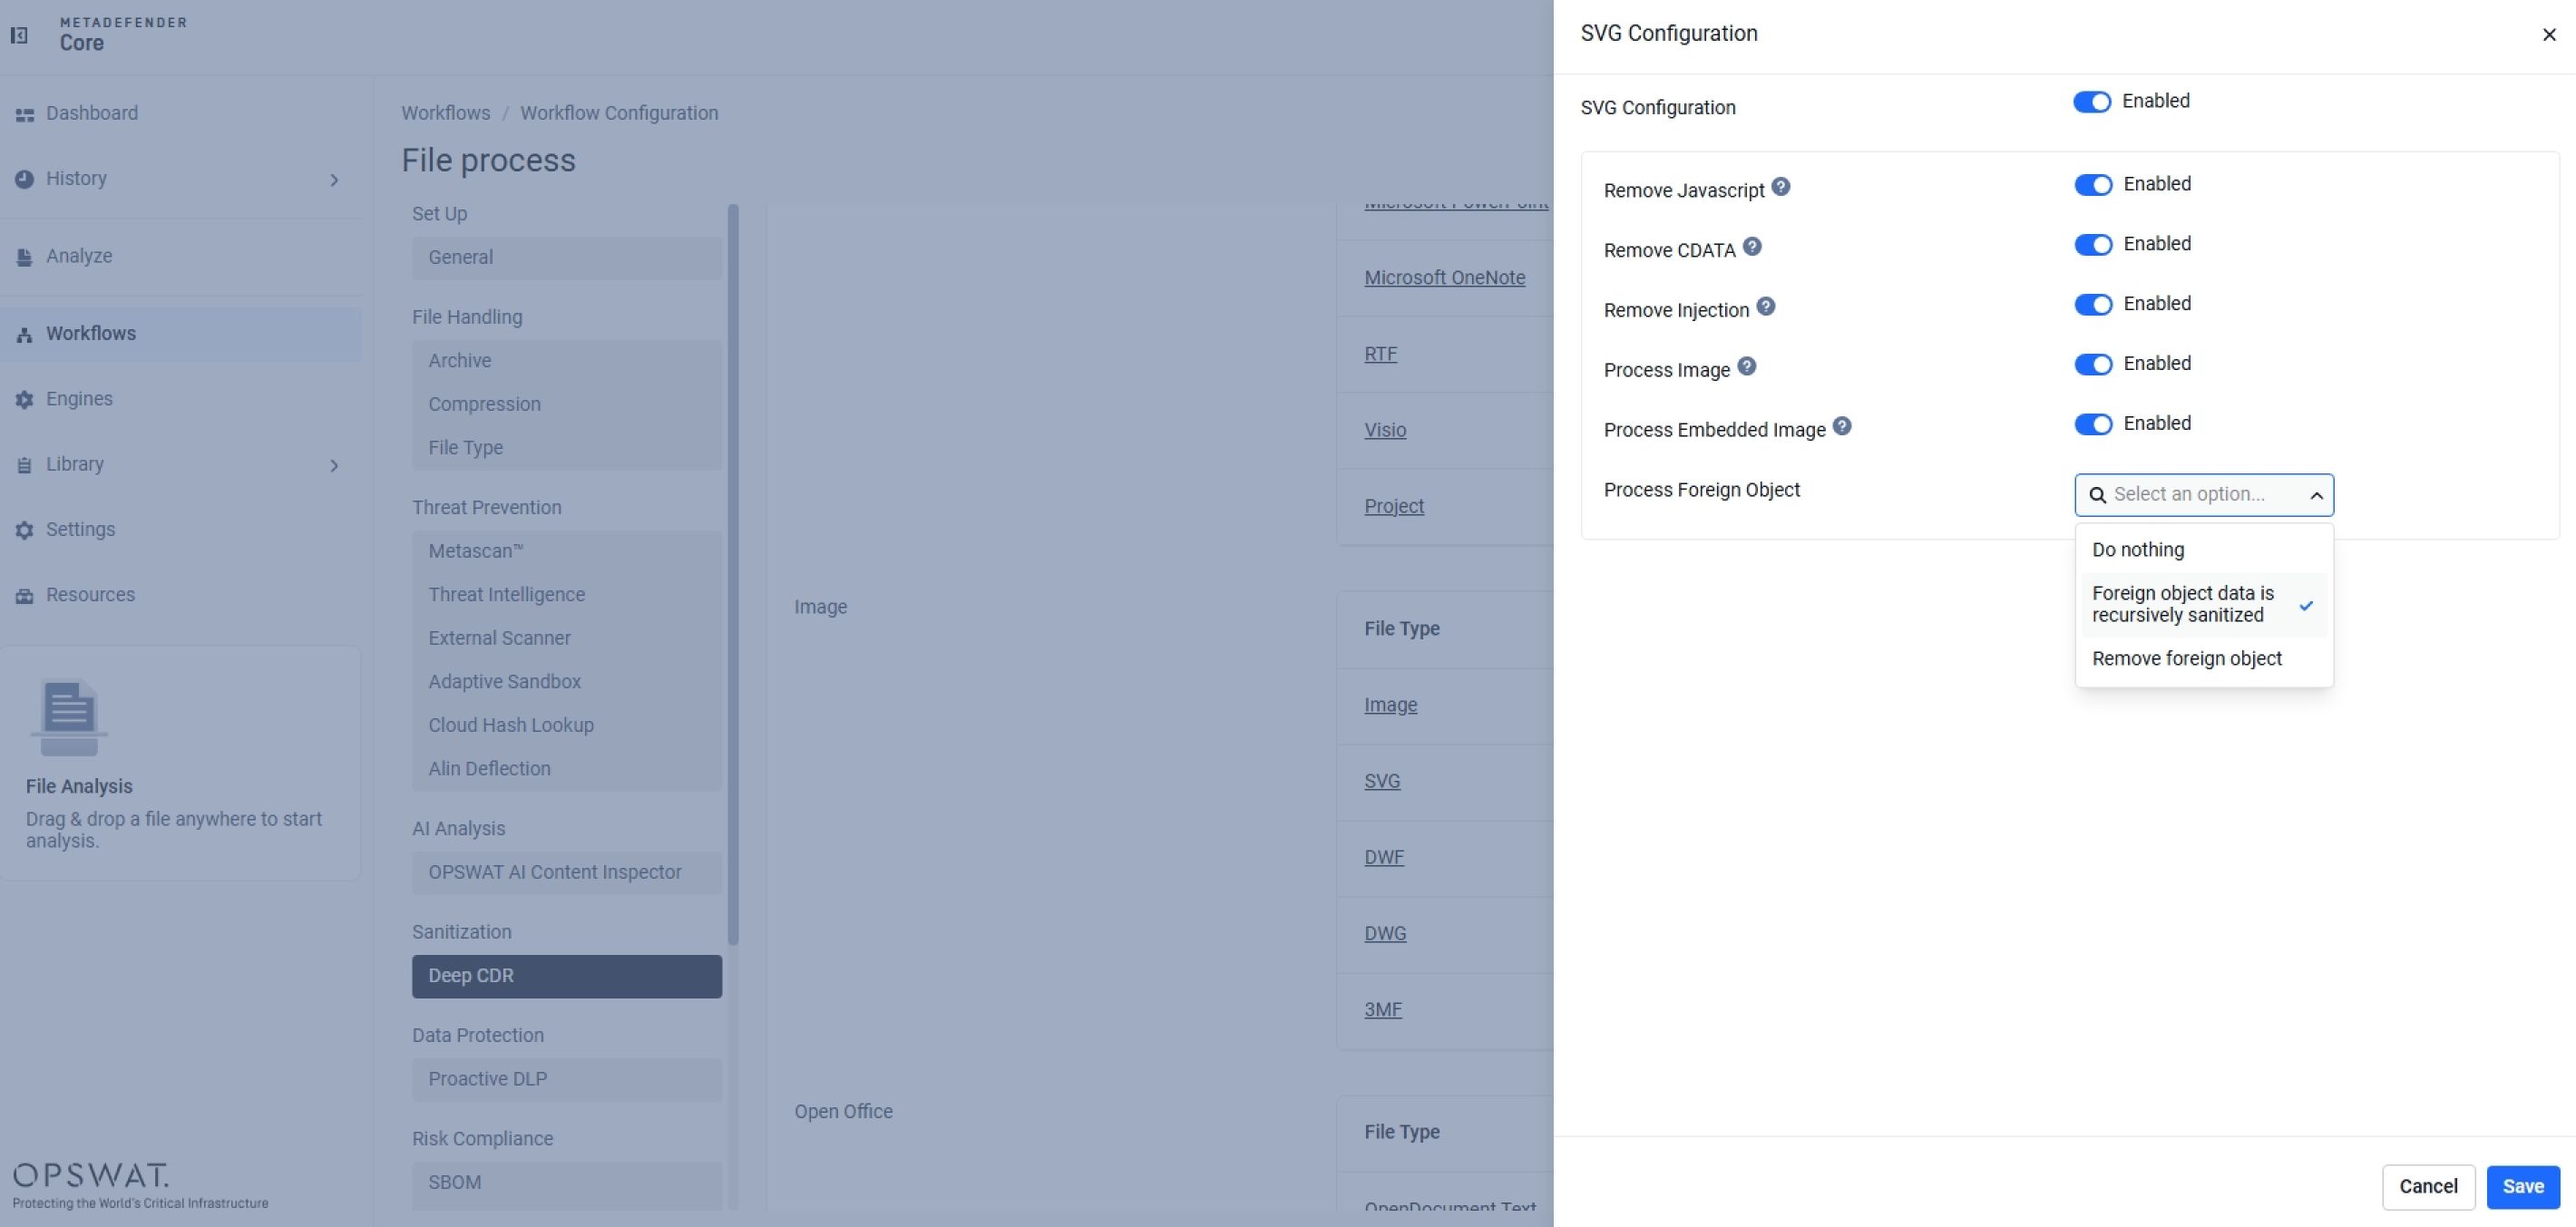
Normal ve güvenilir SVG dosyalarının JavaScript’e ihtiyacı olmadığından, Deep CDR™ Teknolojisi komut dosyası öğelerini kaldırır, mantığı gizleyebilecek CDATA bölümlerini ayıklar, enjekte edilmiş içeriği engeller ve yalnızca güvenli görsel öğelerden oluşan, standartlara uygun bir SVG dosyası oluşturur; ayrıca, vektör etkileşimi gerektirmeyen iş akışları için dosyayı tamamen rasterleştirmek de mümkündür.
Her durumda, Deep CDR™ Teknolojisi belirli bir saldırıyı tanımaya çalışmaz; bunun yerine saldırının dayandığı içerik türünü ortadan kaldırır. Bu nedenle, kötü amaçlı dosyanın elle hazırlanmış ya da yapay zeka destekli olup olmadığına bakılmaksızın AV-Comparatives test sonuçları geçerliliğini korur.
QR Kodlarındaki Gizlenmiş URL’ler
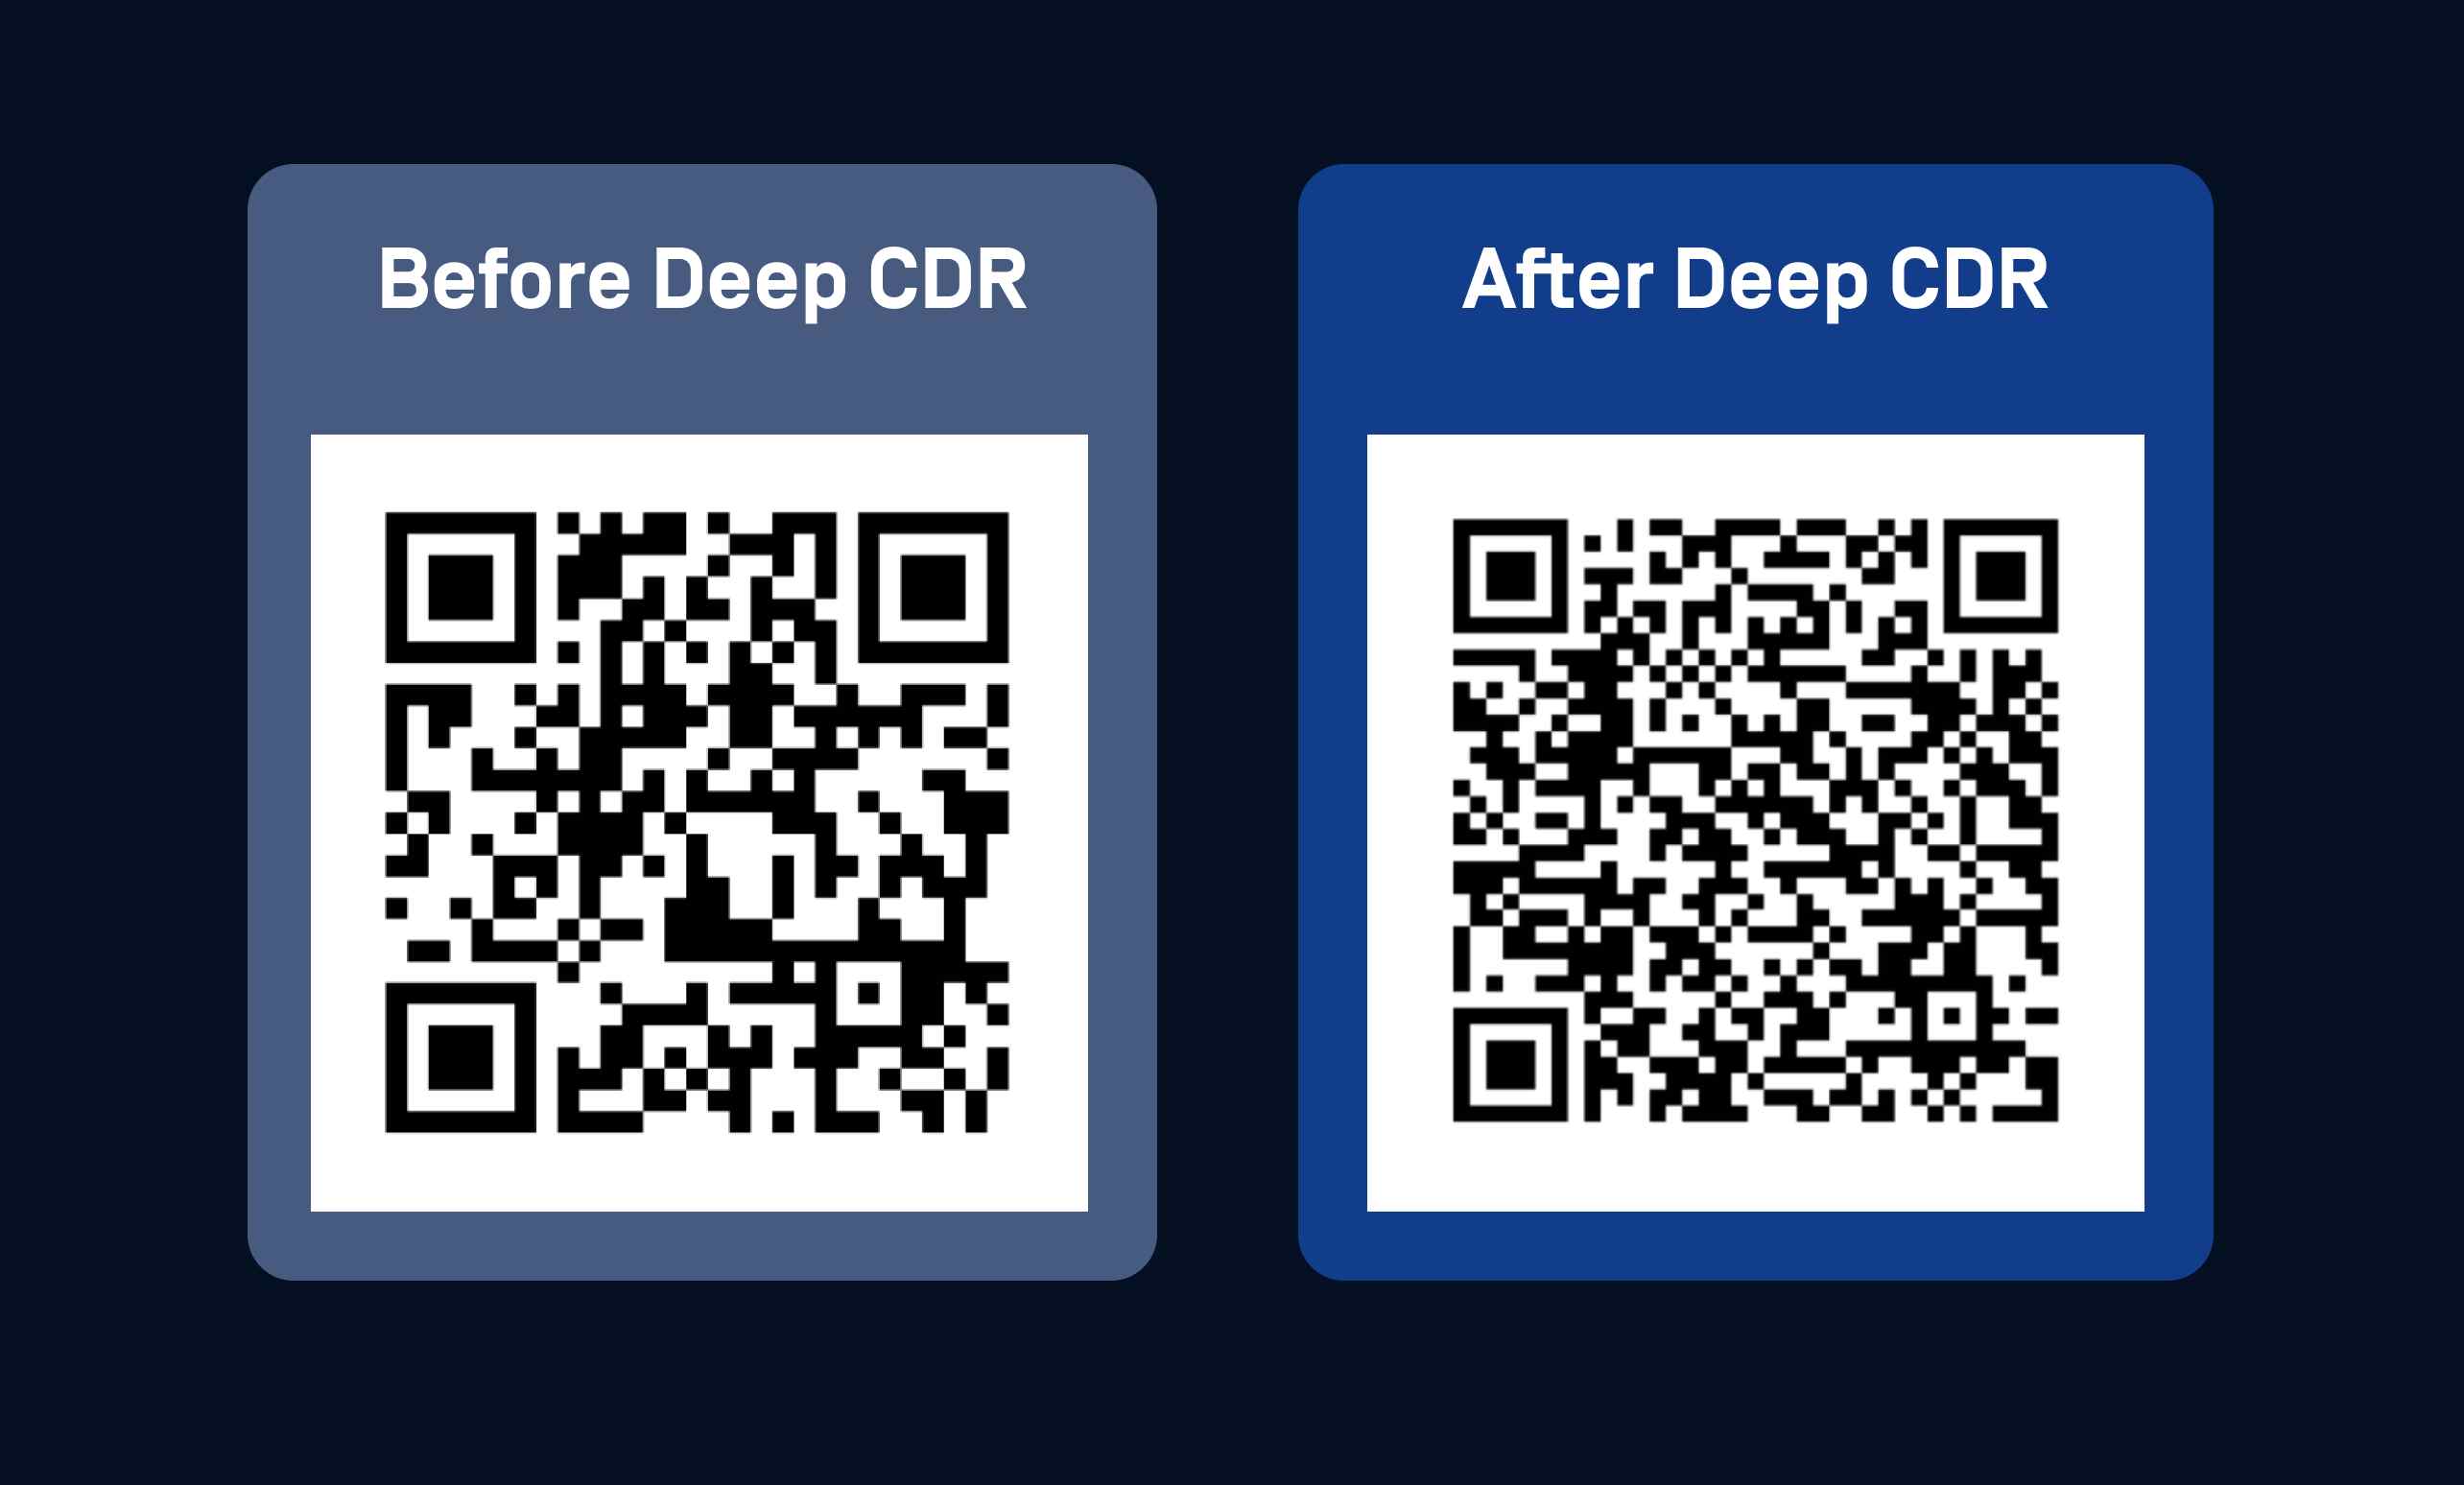
QR kodlu kimlik avı, insan gözünün resimde kodlanmış hedef URL’yi okuyamaması gerçeğine dayanır; bu nedenle kullanıcı, taramadan önce bunun meşru olup olmadığını değerlendiremez.
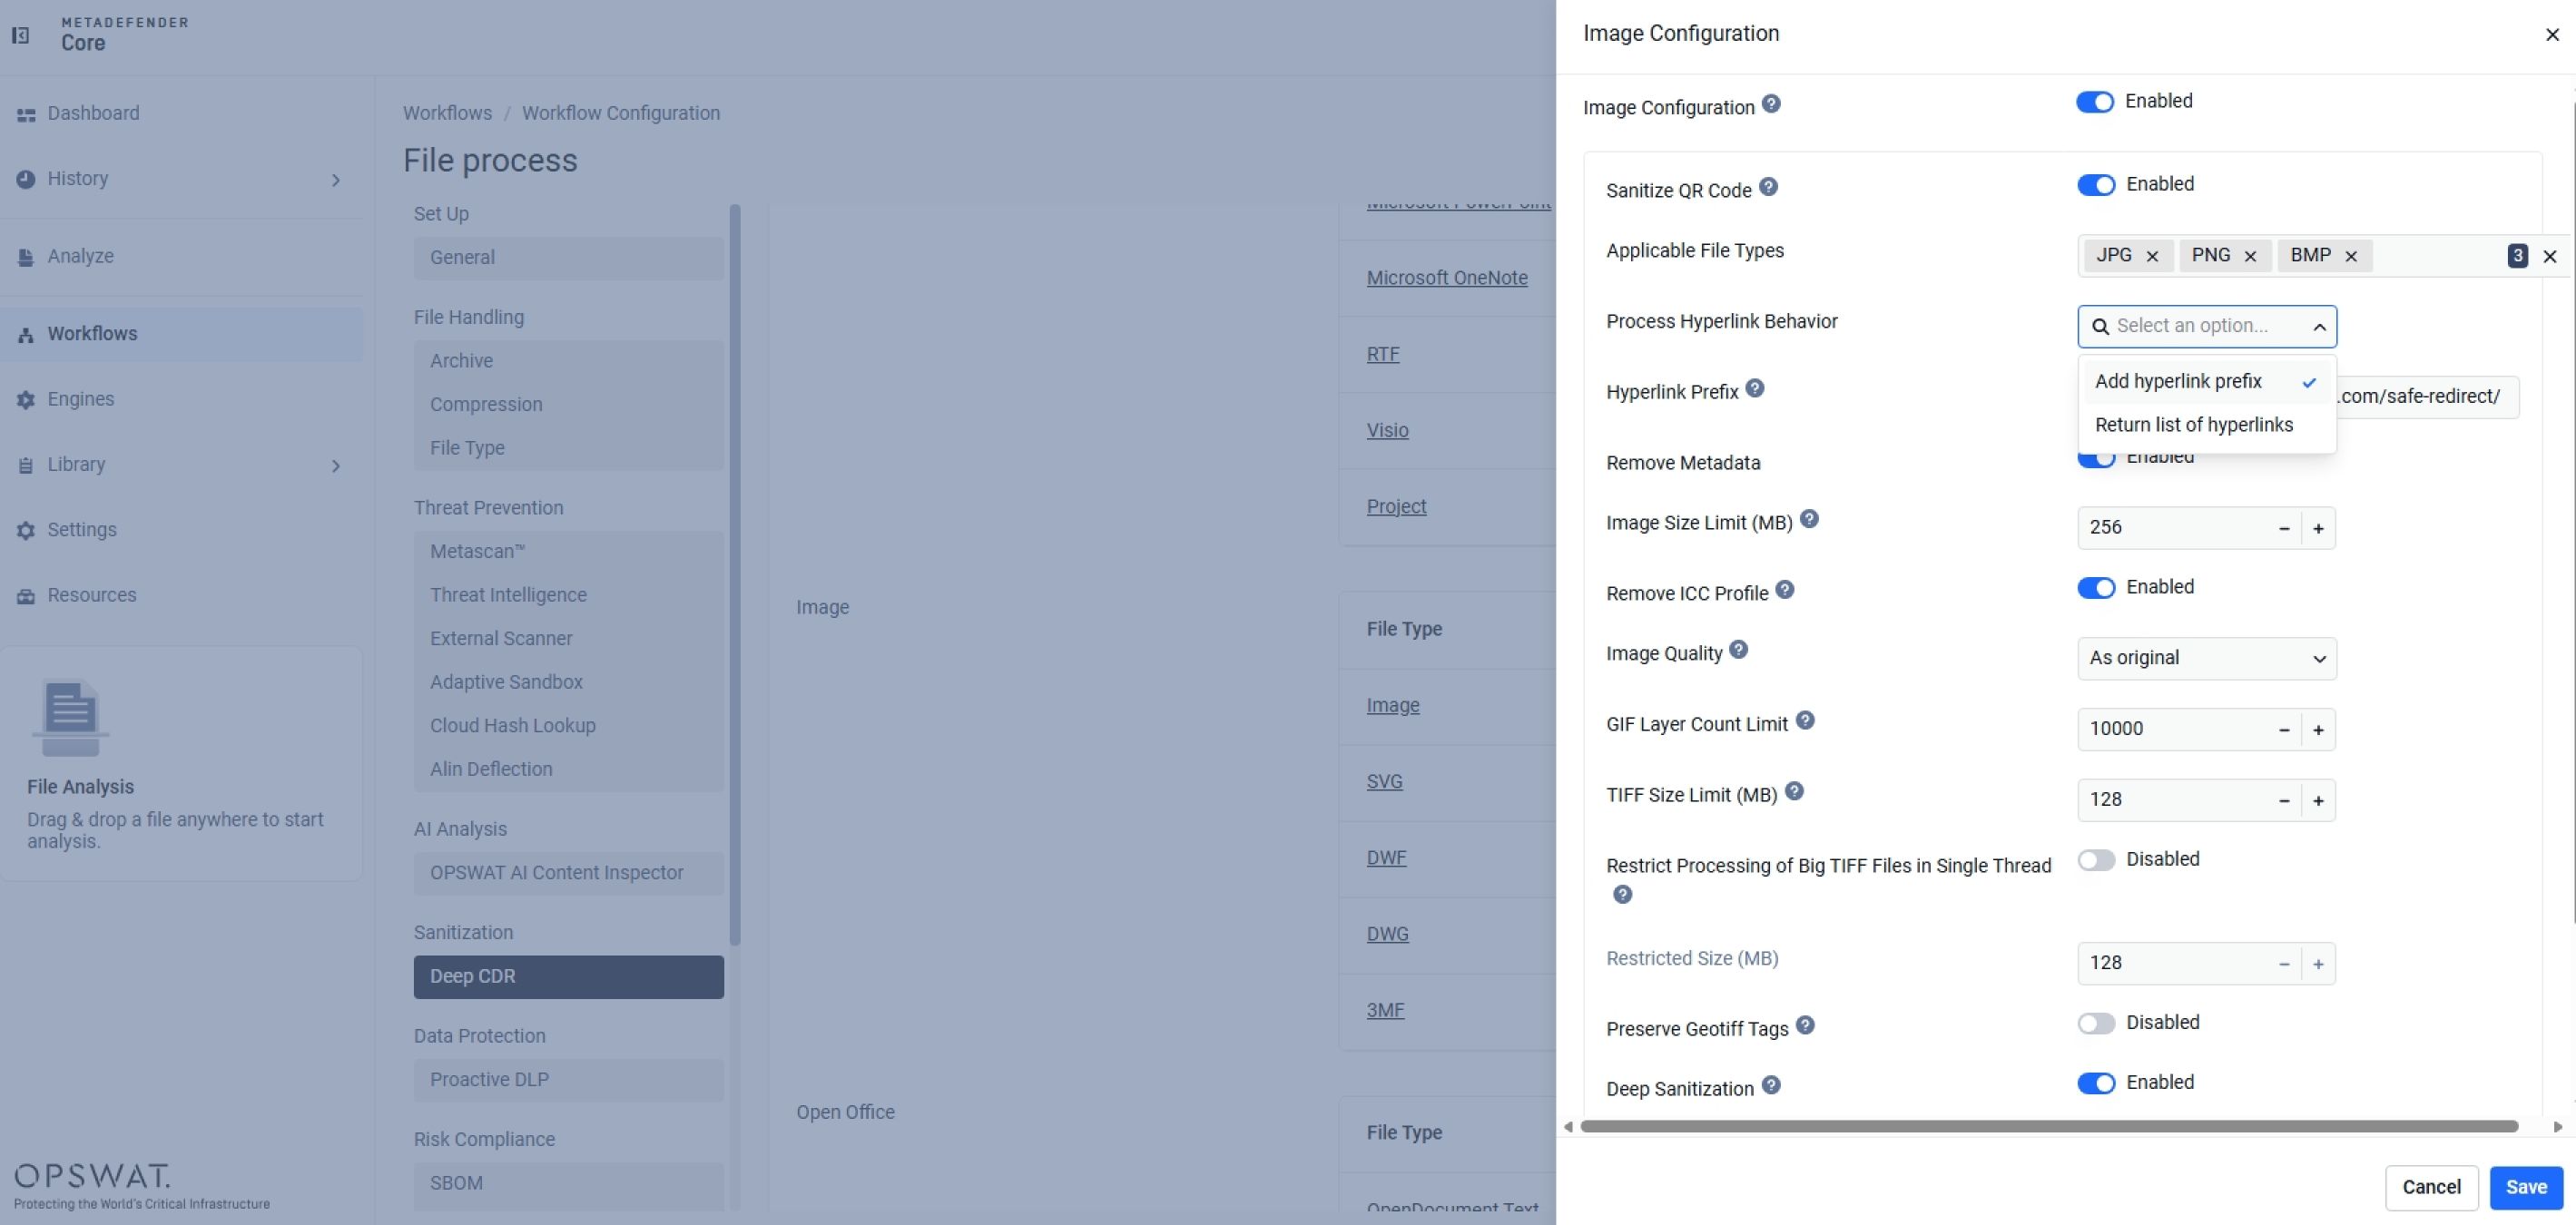
Deep CDR™ Teknolojisi, insan tarafından okunabilir URL’yi çözüp ortaya çıkarır ve teslimattan önce bu URL’yi bir URL itibar kontrolünden geçirebilir. Görüntü tabanlı bir QR kodu aynı zamanda steganografik bir yük taşıyorsa, görüntü yoluyla yayılan kötü amaçlı yazılımlara karşı kullanılan piksel düzeyindeki temizleme işlemi burada da geçerlidir.
Bu Durumun Algılama Sürecine Etkisi
Modern antivirüs motorları rutin olarak %99’un üzerinde algılama oranları bildirseler de, son testlerde hâlâ yüzde birin çok küçük bir kısmını oluşturan bir kalıntı payı bulunmaktadır; bu durumda, yeni veya aldatıcı bir tehdit, hiçbir motorun daha önce buna benzer bir şey görmemiş olması nedeniyle sistemden geçebilmektedir.
Deep CDR™ Teknolojisi, antivirüs yazılımlarının tasarımları gereği kapatamadıkları boşluğu doldurur. Ancak bunların hiçbiri, antivirüs yazılımlarının veya algılama tabanlı araçların kullanımdan kaldırılması için bir gerekçe değildir; AV-Comparatives de kendi sonuçlarında bu noktayı açıkça belirtmiştir: CDR, uç nokta koruması, EDR veya sanal ortamın yerine geçecek bir çözümden ziyade, bunları tamamlayıcı bir kontrol mekanizması olarak değerlendirilmelidir.
OPSWAT MetaDefender Platform, Deep CDR™ Teknolojisi, Predictive Alin AI, Metascan™ Multiscanning, AI Content Inspector, Proactive DLP™, Adaptive Sandbox ve diğer teknolojilerin, sıfırıncı gün tehditlerine karşı eksiksiz koruma sağlamak üzere kapsamlı bir dosya güvenliği iş akışında katmanlar halinde düzenlendiği bir temele dayanmaktadır.
Sonuç
AV-Comparatives’in incelemesi, daha önceki bağımsız testlerin ortaya koyduğu sonuçlarla örtüşmektedir: Deep CDR™ Teknolojisi’nin “öncelikle önleme” odaklı temizleme yöntemi, mevcut imzası bulunmayan sıfırıncı gün istismarları da dahil olmak üzere, hem geleneksel hem de yapay zeka destekli dosya kaynaklı tehditlere karşı etkili olmaktadır.
SE Labs ve SecureIQ Lab tarafından daha önce yapılan bağımsız değerlendirmelerde, Deep CDR™ Teknolojisi için aynı %100 temizleme sonucu elde edilmişti.
Yapay zeka, inandırıcı tuzak belgeleri, gizlenmiş makrolar ve yapısal olarak aldatıcı yüklerin oluşturulmasındaki engelleri ortadan kaldırdıkça, siber güvenlik yaklaşımında “önce tespit” anlayışından “önce önleme” anlayışına geçiş, artık bir farklılık unsuru olmaktan çıkıp temel bir gereklilik haline gelmektedir.