Haziran 2025’te Cisco, Identity Services Engine ürününde bulunan ve en yüksek ciddiyet derecesine sahip bir güvenlik açığı olan CVE-2025-20282’yi açıkladı. Sorunun temel nedeni, dosya yükleme aşamasında yapılan doğrulama kontrolünün eksik olmasıydı; bu durum, kimlik doğrulaması yapılmamış bir saldırganın, özel olarak hazırlanmış bir dosyayı ayrıcalıklı bir dizine yerleştirmesine ve bunu root olarak çalıştırmasına olanak tanıyabilirdi. Bu güvenlik açığı, herhangi bir tarama motoru çalıştırılmadan önce sistemin kabul ettiği verilerde, yani algılama sürecinden daha önceki bir aşamada ortaya çıkmıştı.
Bu durum tek bir ürüne özgü değildir. Bir yığın içindeki motor sayısının kısıtlayıcı bir faktör olması nadirdir. Bir dosya, değerlendirilebilmesi için önce ayrıştırılmalıdır; ancak modern formatlarda içerik, ayrıştırma işleminin her zaman ulaşamadığı şekillerde iç içe geçmiştir.
Tarama Sonuçları Neden Normal Çıktı?
İmza tabanlı tarama, baytları eşleştirerek çalışır. Bir tarama motoru, bilinen kötü amaçlı yazılımlardan elde edilen hash değerleri ve bayt kalıplarından oluşan bir veritabanına sahiptir; bir dosyanın tespit edilebilmesi için bu veritabanındaki baytlarla eşleşen baytlar içermesi gerekir. İç içe geçmiş içerik söz konusu olduğunda, bunun gerçekleşmesini engelleyen birkaç faktör vardır.
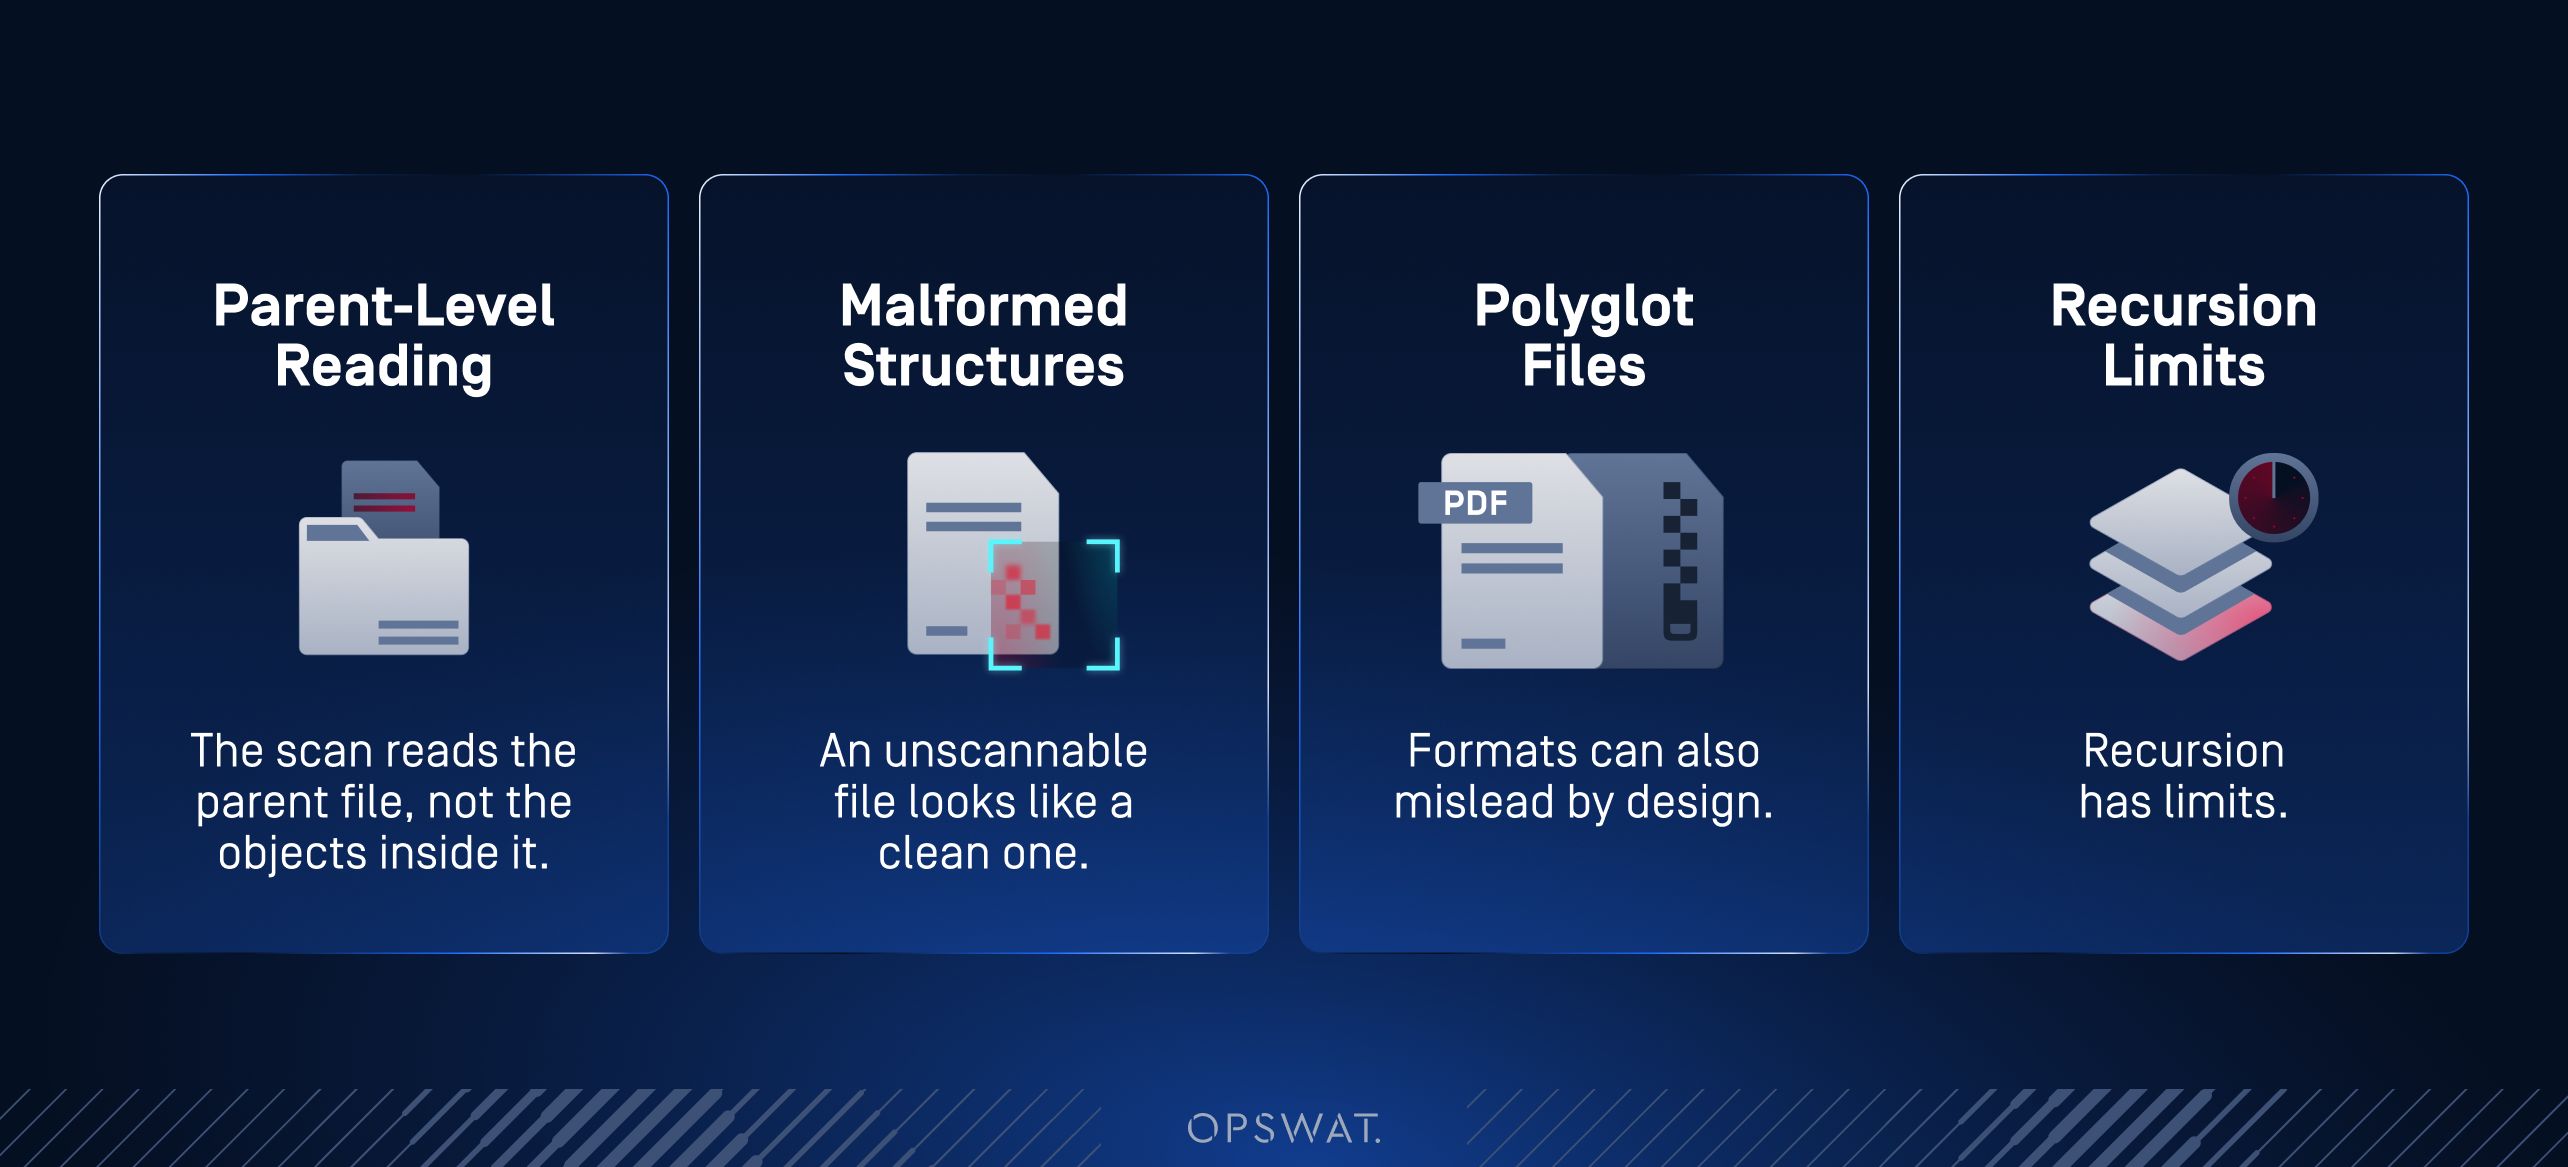
- Tarama işlemi, dosyanın içindeki nesneleri değil, ana dosyayı okur. Bir tarama işlemi, karşısındaki dosyayı tek bir ikili nesne olarak değerlendirir ve bunu imza veritabanıyla karşılaştırır. İç içe geçmiş içerik, sıkıştırılmış veya kodlanmış biçimde tutulur; bu nedenle, bir belge akışının içinde bulunan bir yürütülebilir dosya, diskteki aynı yürütülebilir dosyayla neredeyse hiç bayt dizisi paylaşmaz. Veritabanının aradığı desen, dosyanın depolandığı haliyle dosyada bulunmaz ve ancak bu akış açıldığında eşleştirilebilir hale gelir.
- Taranamayan bir dosya, temiz bir dosya gibi görünür. Yanlış biçimlendirilmiş yapı, ayrıştırma işlemini bozar. Motor, değerlendirmesini tamamlayamadığı için dosya engellenmek yerine atlanır ve “değerlendirilemedi” anlamına gelen sonuç, “hiçbir şey bulunamadı” anlamına gelen sonuçtan ayırt edilemeyecek şekilde sonraki aşamalara iletilir.
- Biçimler, tasarımları gereği yanıltıcı da olabilir. Çok dilli bir dosya, aynı anda iki biçim spesifikasyonunu da karşılar; bu nedenle, bir ayrıştırıcı dosyayı bu spesifikasyona uygun olarak algılarken, dosya tamamen farklı bir şekilde davranır.
- Yineleme sınırlıdır. İç içe geçmiş kapsayıcılar, derinlik sınırları ve tarama zaman aşımı süreleriyle sınırlandırılmıştır; bunun da haklı bir nedeni vardır, zira sınırsız yineleme başlı başına bir hizmet reddi riski oluşturur. Bu sınırın altına yerleştirilen bir yük asla değerlendirilmez ve motorun erişebileceğinden daha derine yerleşmek, onu aşmaktan çok daha az çaba gerektirir.
Sonuç, göründüğünden daha az bilgi içeren bir karardır. “Temiz” sonuç, motorun çözümleyebildiği dosya bölümünde bilinen hiçbir kalıpla eşleşme bulunmadığı anlamına gelir. Bu sonuç, dosyanın içindeki bileşenler hakkında hiçbir bilgi vermez ve motorun hiç açmadığı katmanlar hakkında da hiçbir bilgi içermez.
Her katmanın bir görevi vardır. Biri eksikti.
İmza tabanlı tarama hiçbir zaman tek başına gerçekleştirilmez. Modern dosya güvenliği sistemleri genellikle tasarım gereği katmanlıdır ve bu sistemin etrafındaki katmanlar, desen eşleştirmenin kapsamadığı alanları karşılamak üzere mevcuttur.
Dosya türü tanımlama, bir dosyanın beyan edilen uzantısı yerine başlığından gerçek türünü belirler. Tasarım gereği hızlı ve yüzeysel bir işlemdir; dosyanın içeriğinden ziyade nereye yerleştirileceğine karar vermek üzere geliştirilmiştir. Dinamik analiz ise kontrollü bir ortamda dosyanın davranışını gözlemler. Bilinmeyen tehditler için en uygun araçtır ve her dosyaya değil, seçici bir şekilde uygulandığında en etkili sonuçları verir.
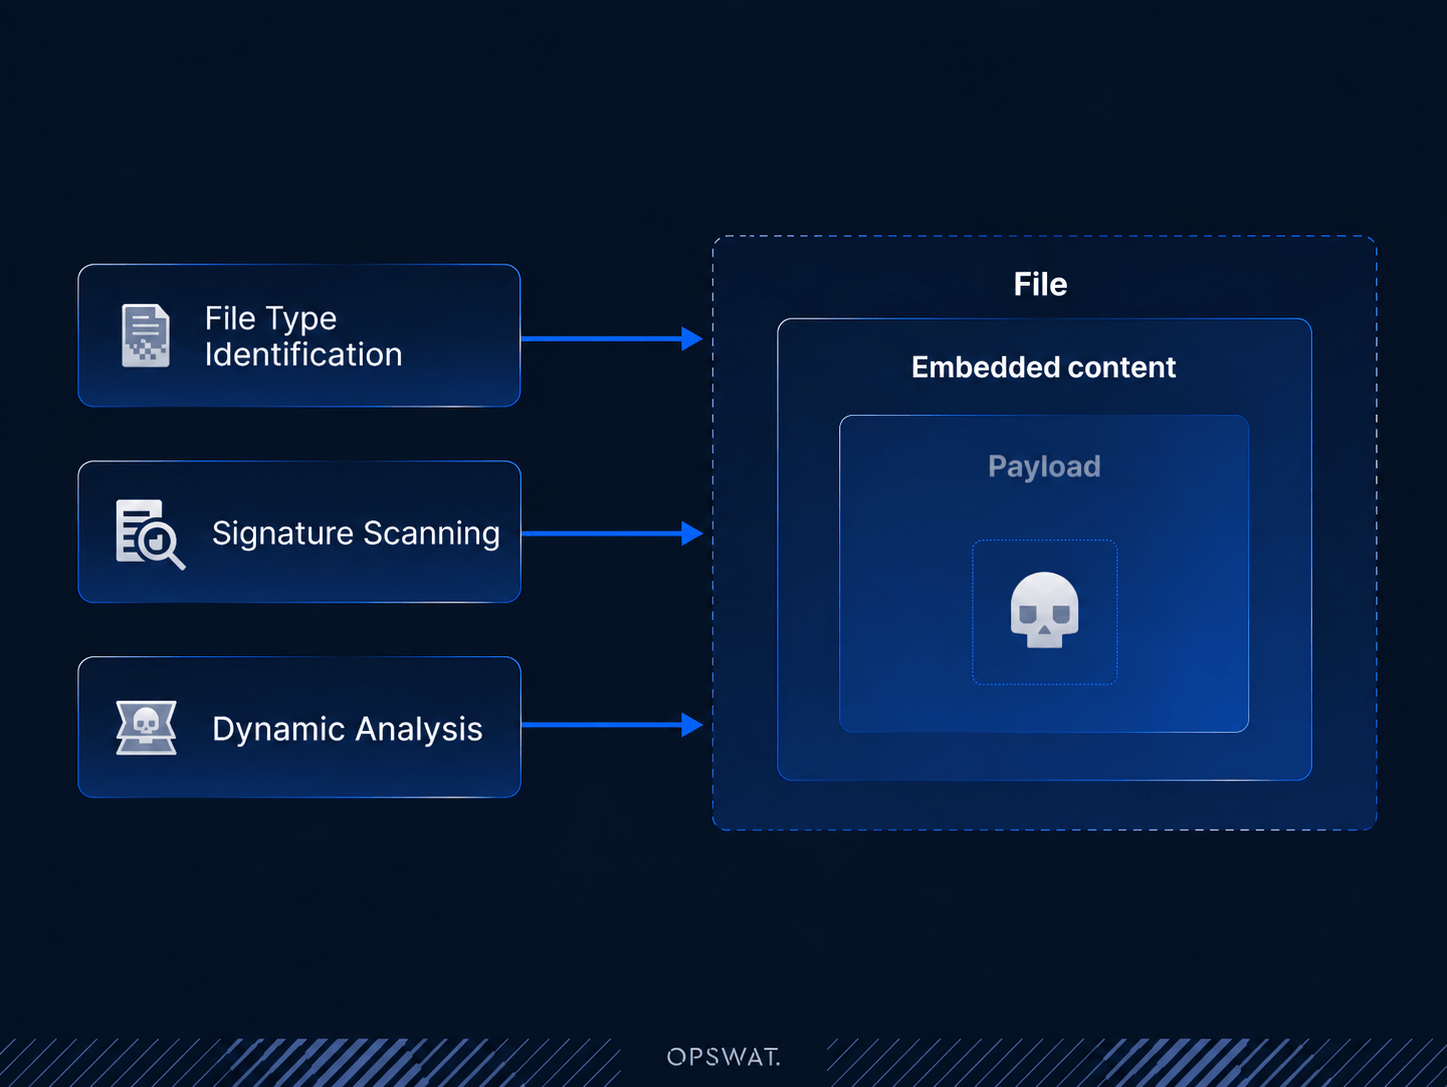
Her katman kendi işlevini yerine getirir; ancak bir yük, onu taşıyan dosyadan hiçbir zaman ayrılmadığında ya da belirli bir derinlik sınırının altında kaldığında, bu içerik söz konusu katmanların hiçbirine ulaşmaz; dolayısıyla ek katmanlar bu durumu telafi edemez. Kör nokta, hiçbir arındırma yoluna sahip olmayan formatlarda en uzağa yayılır: veritabanı dosyaları, GIS verileri, yapay zeka model dosyaları. Bu formatlar yeniden oluşturulamaz; dolayısıyla normalde bilinmeyen bir tehdidi yakalayacak olan katman, tanım gereği mevcut değildir.
Eksik olan parça, tek görevi öncelikle yapısal temel doğruluğu belirlemek olan bir katmandır: bir dosyayı format özelliklerine göre ayrıştırmak, gömülü tüm bileşenleri ayıklamak ve bu bileşenleri sonraki tüm işlemler için tek tek erişilebilir hale getirmek. Dosya Yapısı Doğrulama, işte bu sorunu çözmek üzere geliştirilmiştir.
Dosya Yapısı Doğrulaması Bu Boşluğu Nasıl Kapatır?
Dosya Yapısı Doğrulama işlemi, yığının geri kalan kısmı devreye girmeden önce gerçekleştirilir. Bu işlem, GIS, veritabanı ve yapay zeka modeli formatları da dahil olmak üzere 160’dan fazla dosya türü için dosyayı format özelliklerine göre doğrular, dosyayı bileşenlerine ayırır ve her birine ilgili kuralları uygular.
Nesneler, bunları değerlendirmek üzere donanımlı motora yönlendirilir: Metascan™ Multiscanning, Adaptive Sandbox , Proactive DLP™ Teknolojisi veya OPSWAT Alin AI. Ana dosya, uygun olduğu durumlarda temizleme işlemi için Deep CDR™ Teknolojisi’ne yönlendirilir.
Burada önemli olan, tarama üzerindeki etkisidir. İmza eşleştirme, bilinen kötü amaçlı yazılımları tespit etmenin en hızlı ve en ekonomik yolu olmaya devam etmektedir ve Dosya Yapısı Doğrulama bu işin yerini almamaktadır. Bu yöntem, motorlara sunulan verileri değiştirir. Yük, bağımsız bir dosya olarak, önceden açılmış ve sınıflandırılmış halde gelir; böylece motor, üst dosyanın içine gömülü sıkıştırılmış bir parça yerine nesnenin kendisiyle eşleştirme yapar. Algılama motorlarına, veritabanlarının tanımak üzere oluşturulduğu tam baytlar sunulur; bu noktada motorlar her zaman iyi yaptıkları işi yaparlar.
Dosyada Görüntüle
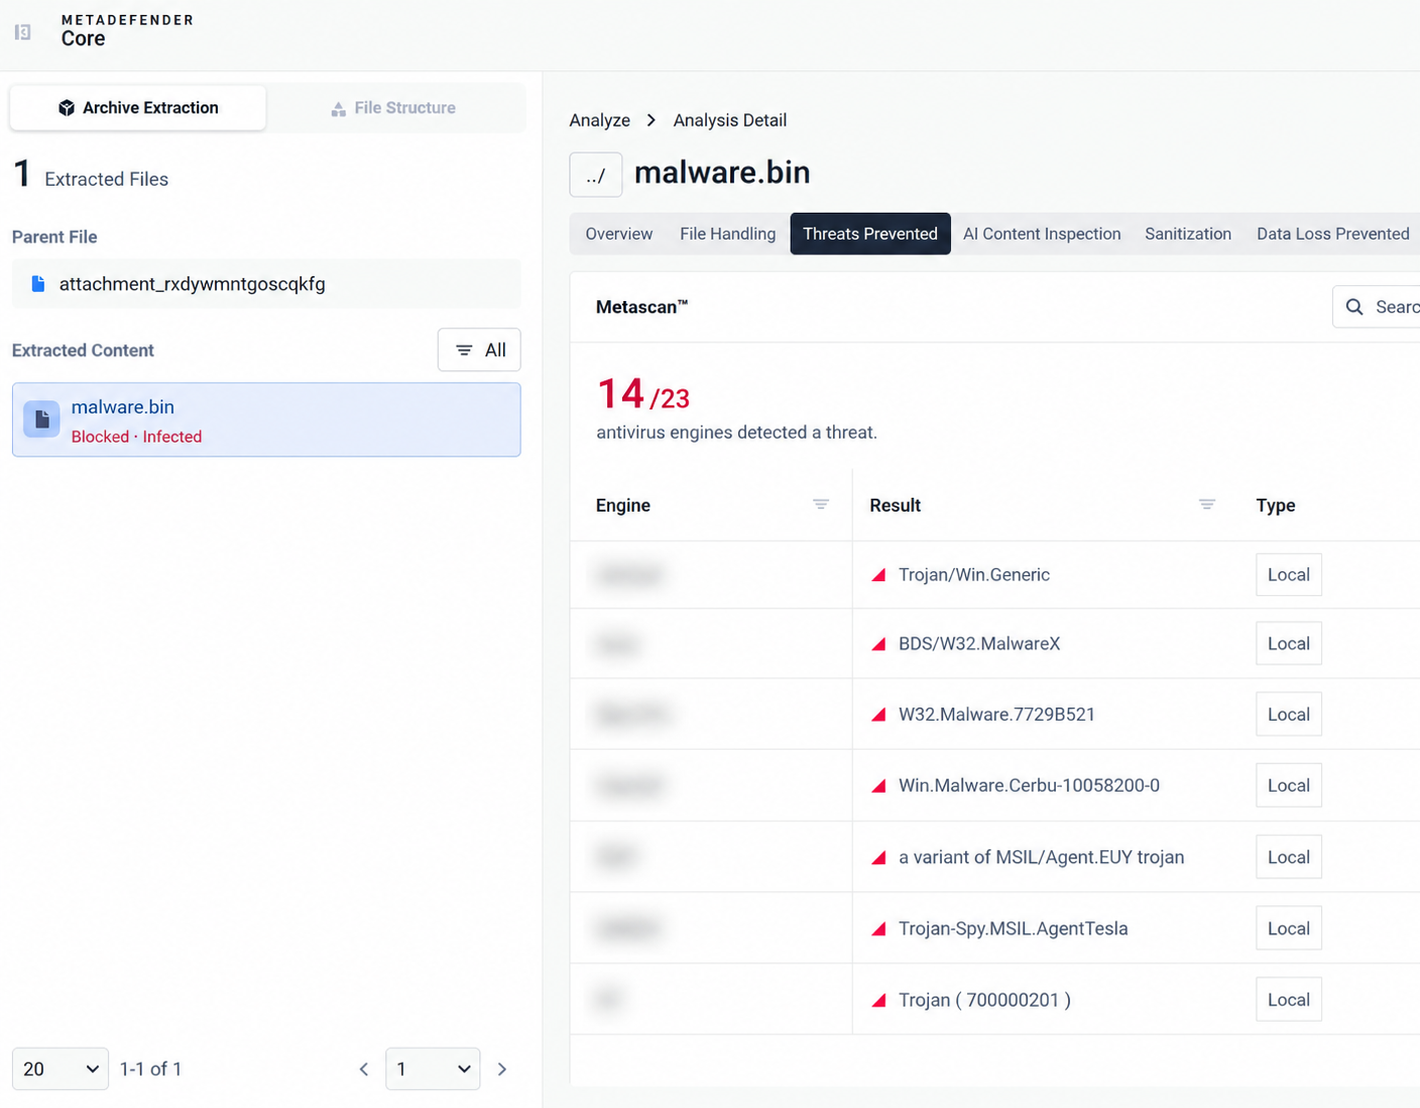
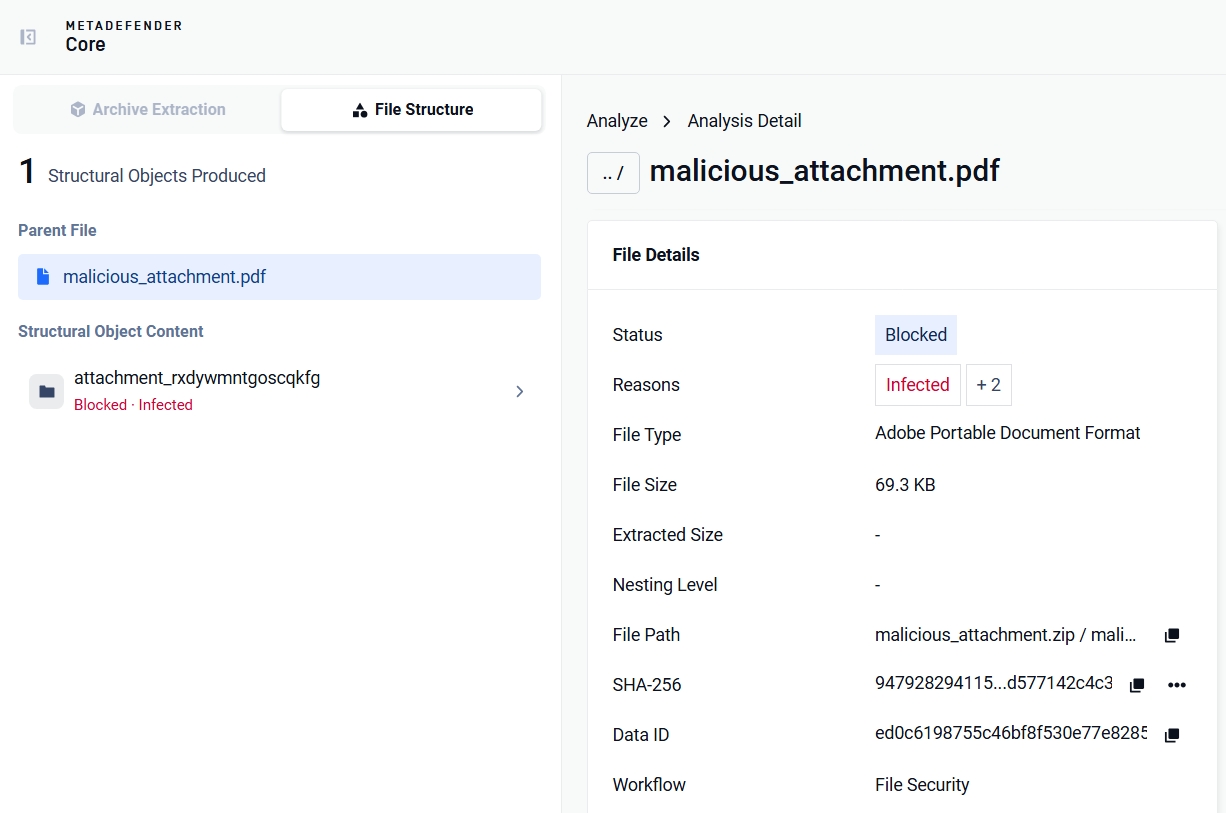
Bunu göstermenin en net yolu, taramayı geçip yine de bir yük taşıyan bir dosyadır. Zararsız bir PDF dosyasının içine kötü amaçlı bir yükün gizlendiği bir kavram kanıtı örneği oluşturduk. Bu örnek daha sonra bir dizi kötü amaçlı yazılım önleme motorunda tarandı ve sonuçlar dosyanın temiz olduğunu gösterdi.
Bir sonraki adımda, bu dosyayı “ MetaDefender Core™” içinde “Dosya Yapısı Doğrulama” özelliği etkinleştirilmiş olarak tarıyoruz. Ana dosyanın iç içe geçmiş bileşenlerini ayıkladıktan sonra, “Dosya Yapısı Doğrulama” özelliği çıktı nesnelerini daha ayrıntılı analiz için sonraki aşamadaki motorlara gönderir.
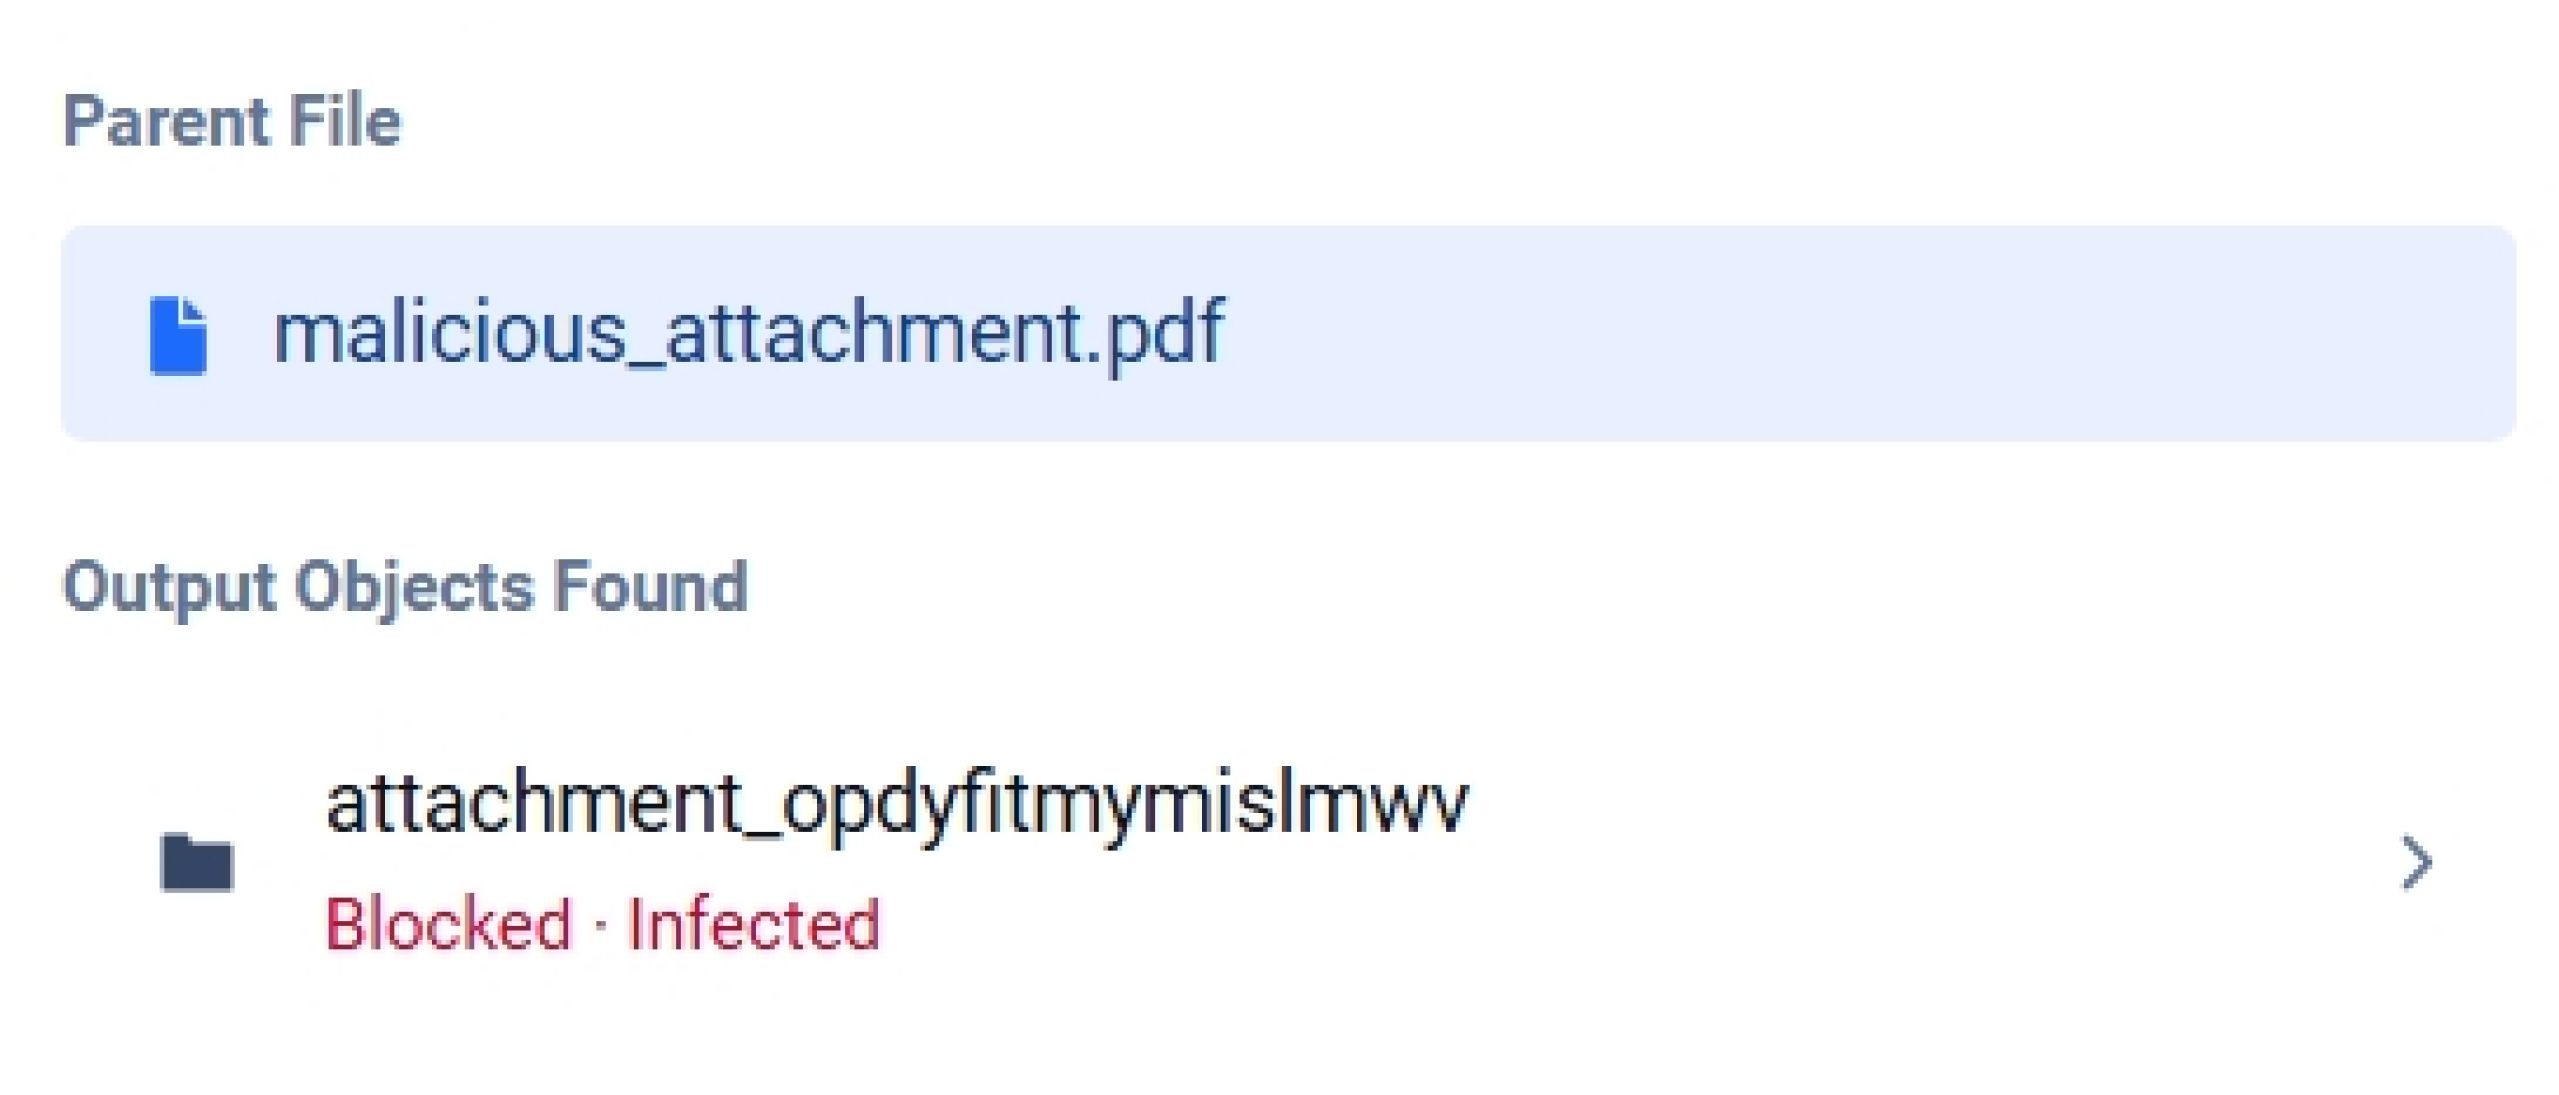
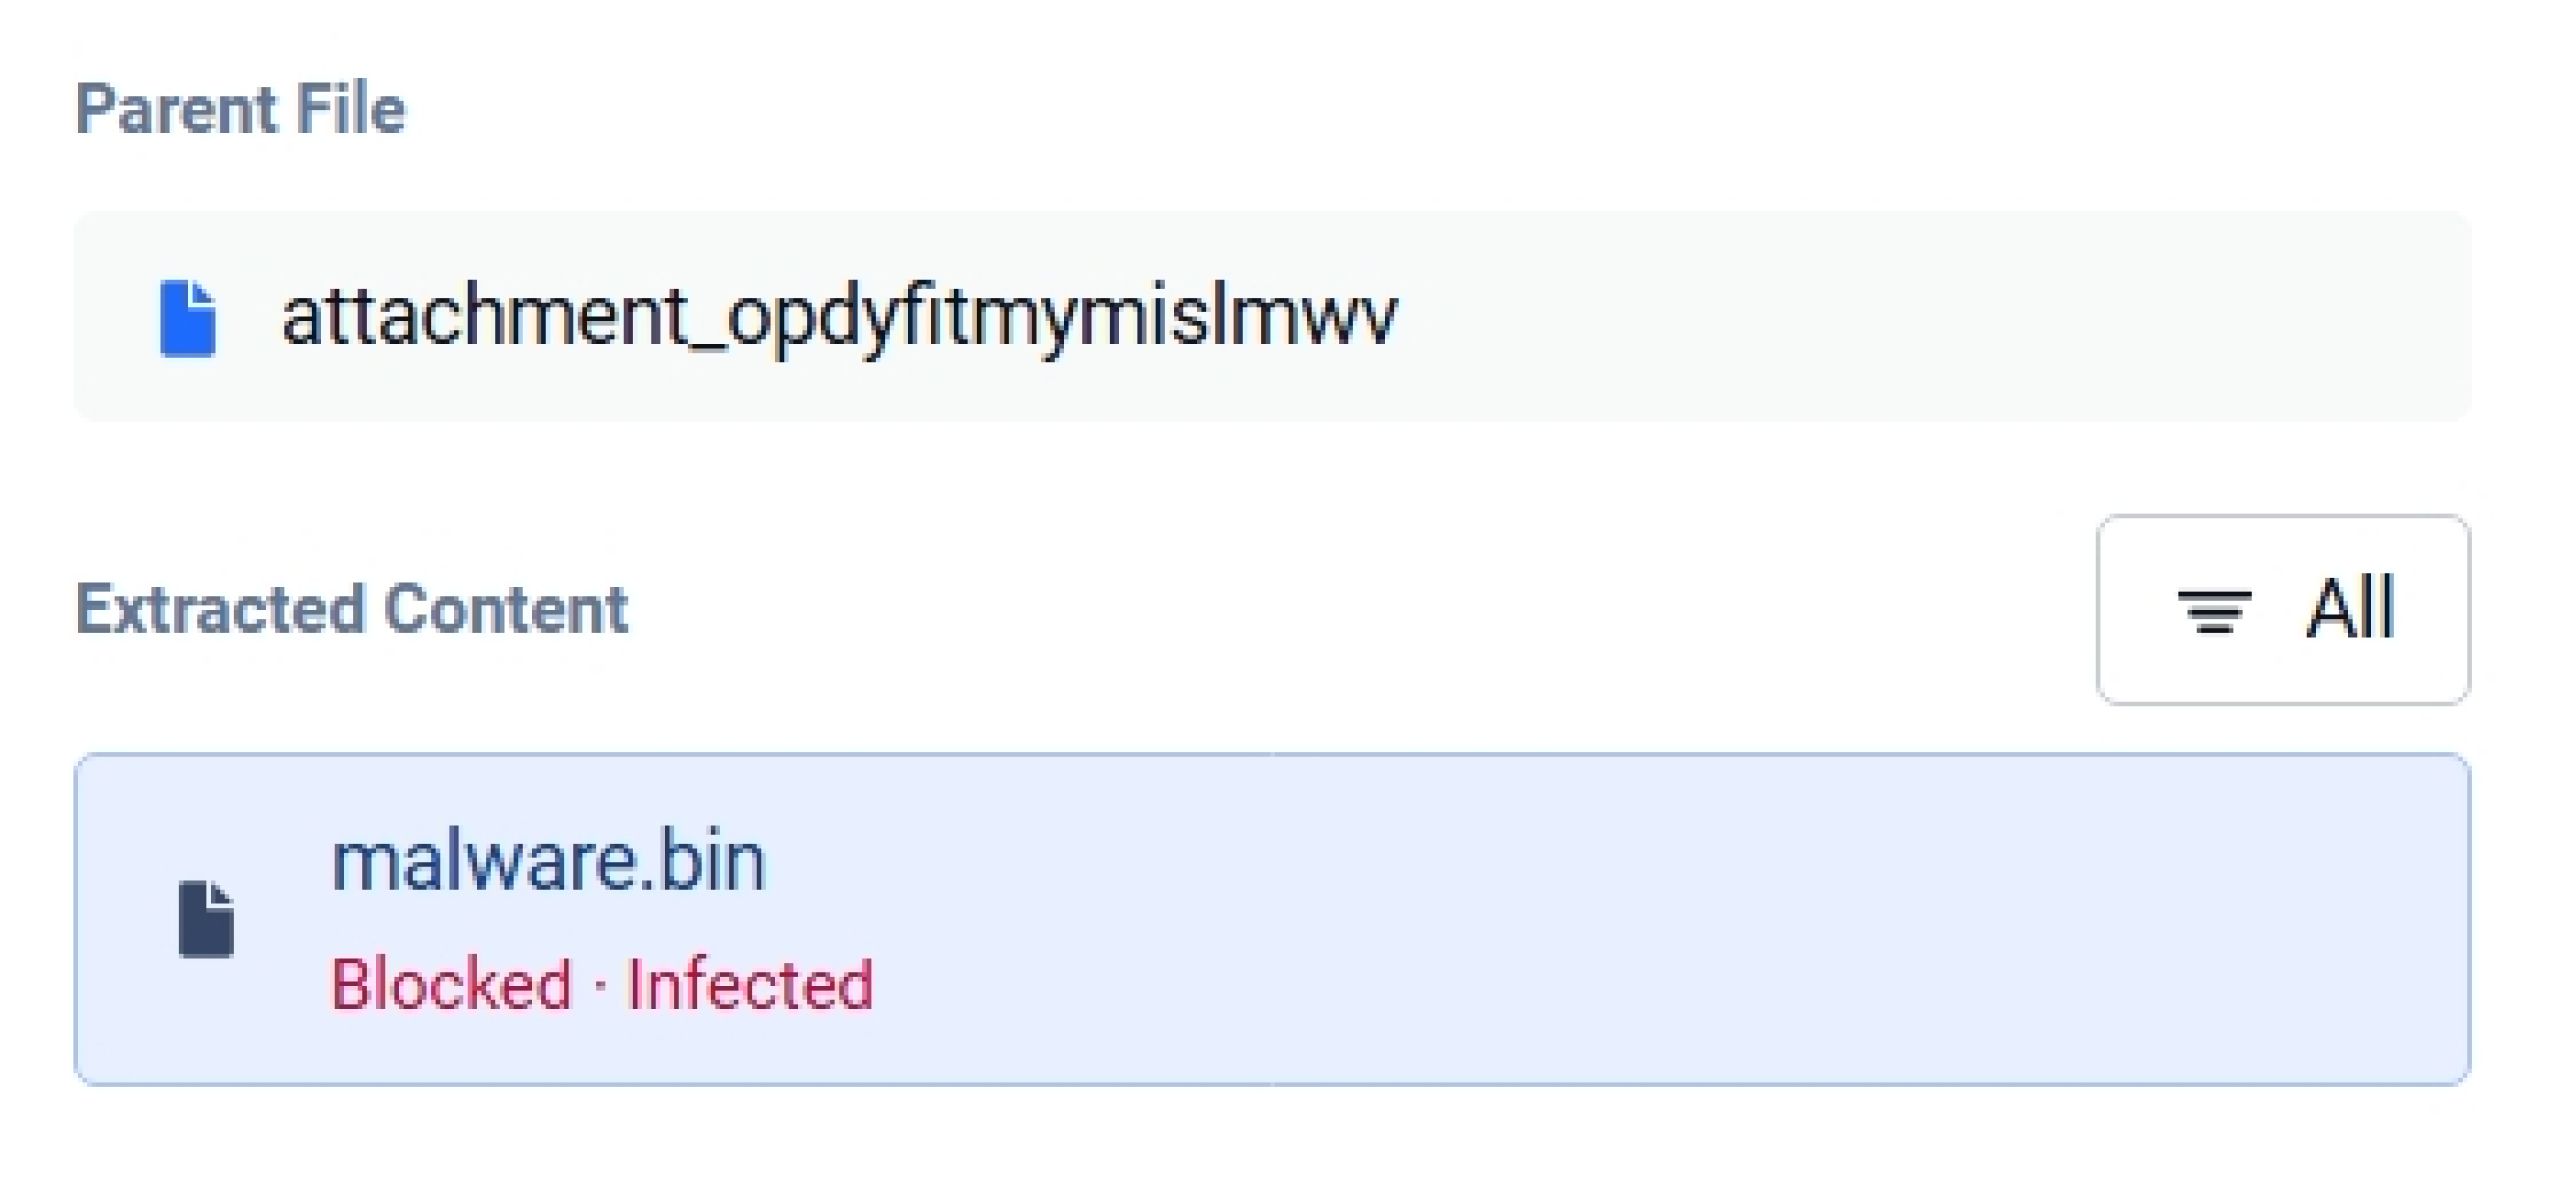
Metascan™ Multiscanning kötü amaçlı yazılım önleme motorları, “Virüslü” sonucunu verdi. Herhangi bir tehdit bildirmediği görülen aynı imza veritabanları, yük kendi başına bir dosya olarak sunulduğunda bir enfeksiyon tespit etti.
Nereden Başlamalı?
Temiz tarama, bir tarama motorunun neyi çözümleyebileceğine dair bir bilgidir. Dosyanın tehlikeli bir içerik barındırıp barındırmadığı ise ayrı bir sorudur ve bu sorunun yanıtlanması, ilk tarama motoru çalıştırılmadan önce çözülmesi gereken yapısal bir sorundur.
Bunun, dosya yapısı doğrulamasının tek başına mı yoksa temizleme ve dinamik analizle birlikte mi gerçekleştirileceği, dosya türlerinize, iş akışlarınıza ve bütünlük gereksinimlerinize bağlıdır. Ortamınıza en uygun kombinasyonun hangisi olduğu konusunda bizimle görüşün.