5 Ekim 2026 tarihinde, OPSWAT , mevcut SBOM (Software ) özelliklerinin yanı sıra CBOM (Kriptografik Malzeme Listesi) ve AIBOM (AI Malzeme Listesi) özelliklerini de kullanıma sunacak. Her iki özellik de MetaDefender Core™ V5.23 veya sonraki sürümlerinde genel kullanıma sunulmuştur. Bu sürüm, yazılım bileşeni analizini kriptografik varlıkları, AI modelinin menşe bilgilerini ve beyan edilen lisans bilgilerini de kapsayacak şekilde genişletmektedir.
CBOM: Şifreleme Yöntemlerini Belirleyin ve Nelerin Değiştirilmesi Gerektiğini Planlayın
Kuantum sonrası geçiş süreci, pratik bir soruyla başlar: Yazılımımız hangi şifreleme yöntemlerine dayanıyor ve nelerin değiştirilmesi gerekiyor? CISO’lar, şifreleme uzmanları ve geçiş ekipleri, bunu belirleyebilmek için yazılımlarındaki şifreleme varlıklarının bir envanterine ihtiyaç duyar.
OPSWAT CBOM, ekiplere şu konularda yardımcı olur:
- Kriptografik varlıkları envanterine alın. Desteklenen dosyalardaki algoritmaları, kriptografik kütüphaneleri, sertifikaları, protokolleri ve ilgili anahtar materyallerini belirleyin
- Klasik ve kuantum risklerini ayrı ayrı değerlendirin. Mevcut standartlar kapsamındaki kriptografik zayıflıkları, referans verilerinin yetersiz olduğu ve sınıflandırmalarının bilinmediği durumlarda kuantum saldırılarına maruz kalma riskinden ayırt edin.
- Değiştirme önerilerini gözden geçirin. Mümkün olduğu durumlarda post-kuantum alternatiflerini belirleyin; bu alternatiflere ilişkin önerileri, amaçlarına göre belirleyin (örneğin, anahtar oluşturma için ML-KEM ve imzalar için ML-DSA gibi).
- Kriptografik risk engellemesini yapılandırın. İsteğe bağlı olarak, güvenli olmayan olarak sınıflandırılan kriptografik varlıklar içeren dosyaları engelleyin
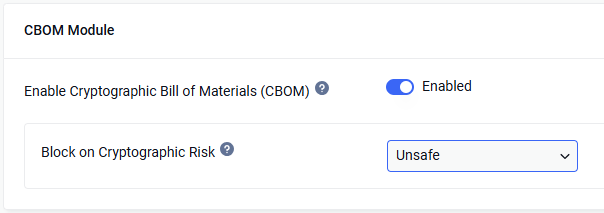
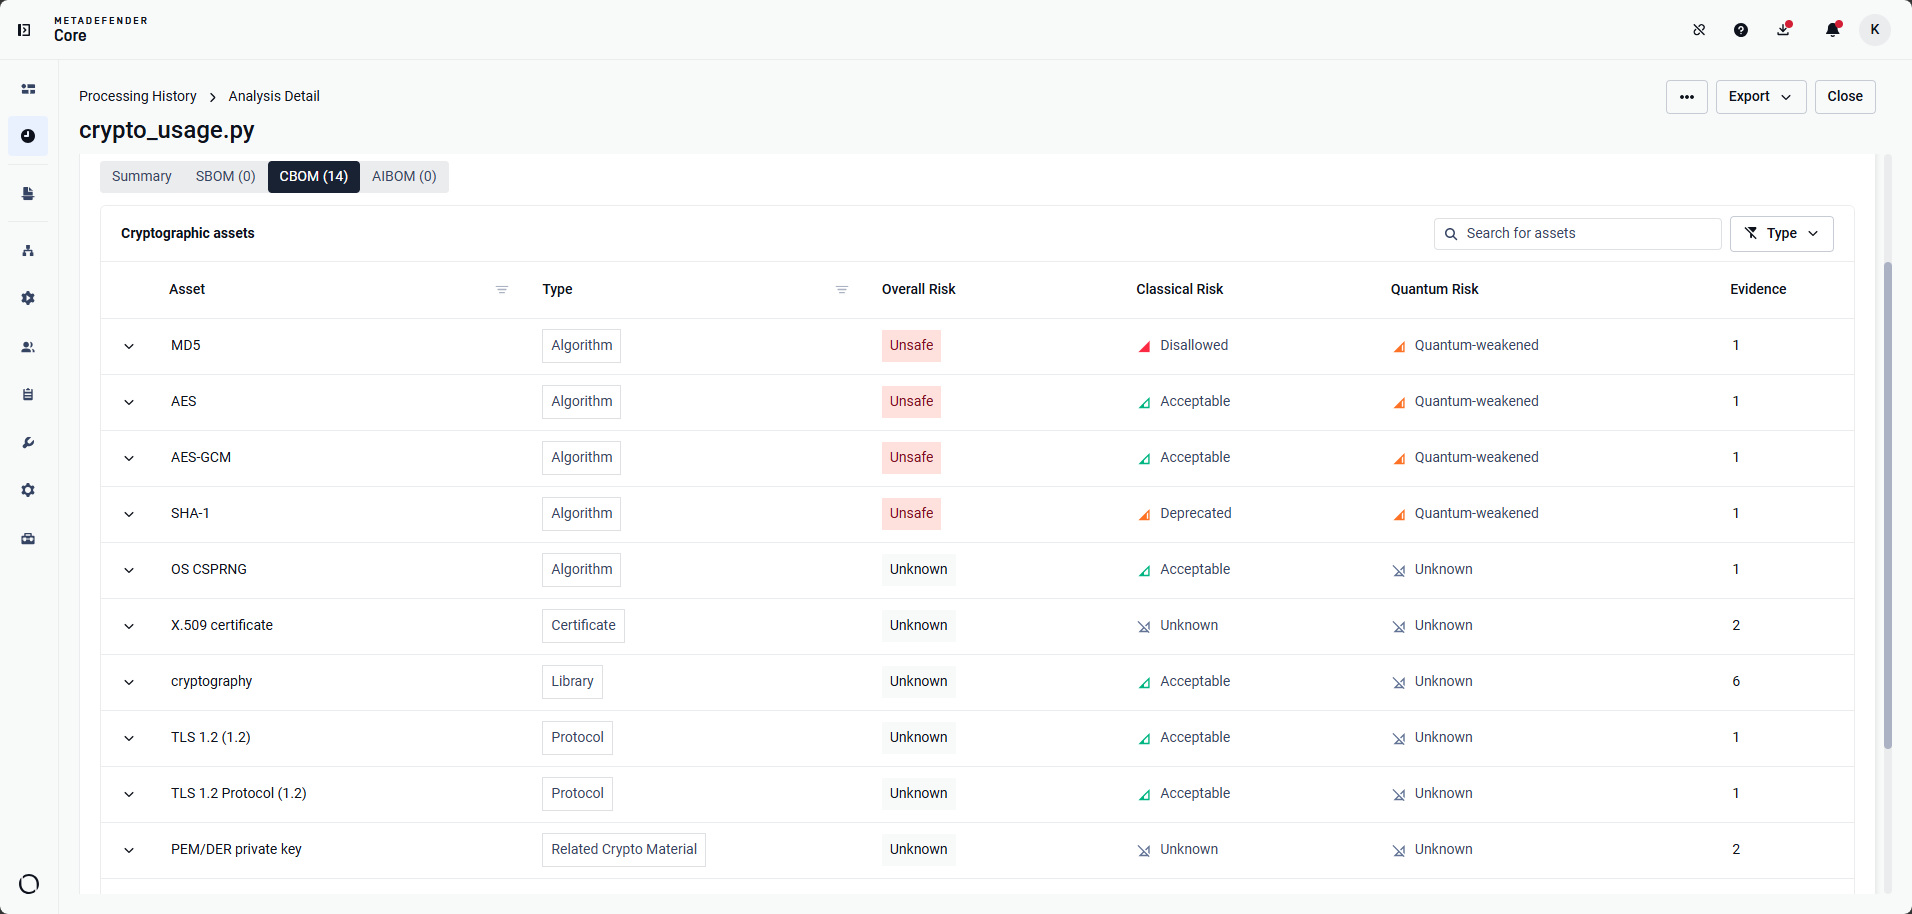
CBOM, kuantum sonrası geçiş planlaması için gerekli kriptografik ayrıntıları sunarak, SBOM’un yazılım paketleri ve güvenlik açıklarına yönelik incelemesini tamamlar. Resmi OPSWAT CBOM belgelerine göz atın veya Destek ekibimizle iletişime geçin.
AIBOM: Yapay Zeka Modellerinin Kaynak Bilgilerini ve Lisanslarını İnceleme
Bir modeli benimsemeden önce, yapay zeka yönetişim ve hukuk ekipleri, dosyanın ne olduğunu, hangi veri havuzlarının bu dosyayı yayınladığının bilindiğini ve hangi lisans bilgilerinin mevcut olduğunu belirlemelidir. OPSWAT AIBOM, harici bir ağ aramasına gerek kalmadan bu incelemeler için kanıt sağlar.
OPSWAT AIBOM, ekiplere şu konularda yardımcı olur:
- Model öğelerini belirleyin. Desteklenen yapay zeka model dosyalarını tanıyın ve içeriklerinden mevcut meta verileri okuyun
- Yayın depolarını çevrimdışı olarak eşleştirin. Harici hizmetlere başvurmadan, tam olarak aynı model baytlarını yayınlayan bilinen depoları belirlemek için yerel bir katalog kullanın
- Yüzey beyanlı lisans bilgileri. Yönetişim ve lisans incelemelerini desteklemek amacıyla model kayıt defterleri tarafından beyan edilen mevcut lisansların raporu
- Model lisans kısıtlamalarını uygulayın. İsteğe bağlı olarak, bir modelin belirlenmiş lisansı seçilen bir kısıtlamayla eşleştiğinde, yazılım paketi lisans kurallarından bağımsız olarak dosyaları engelleyin
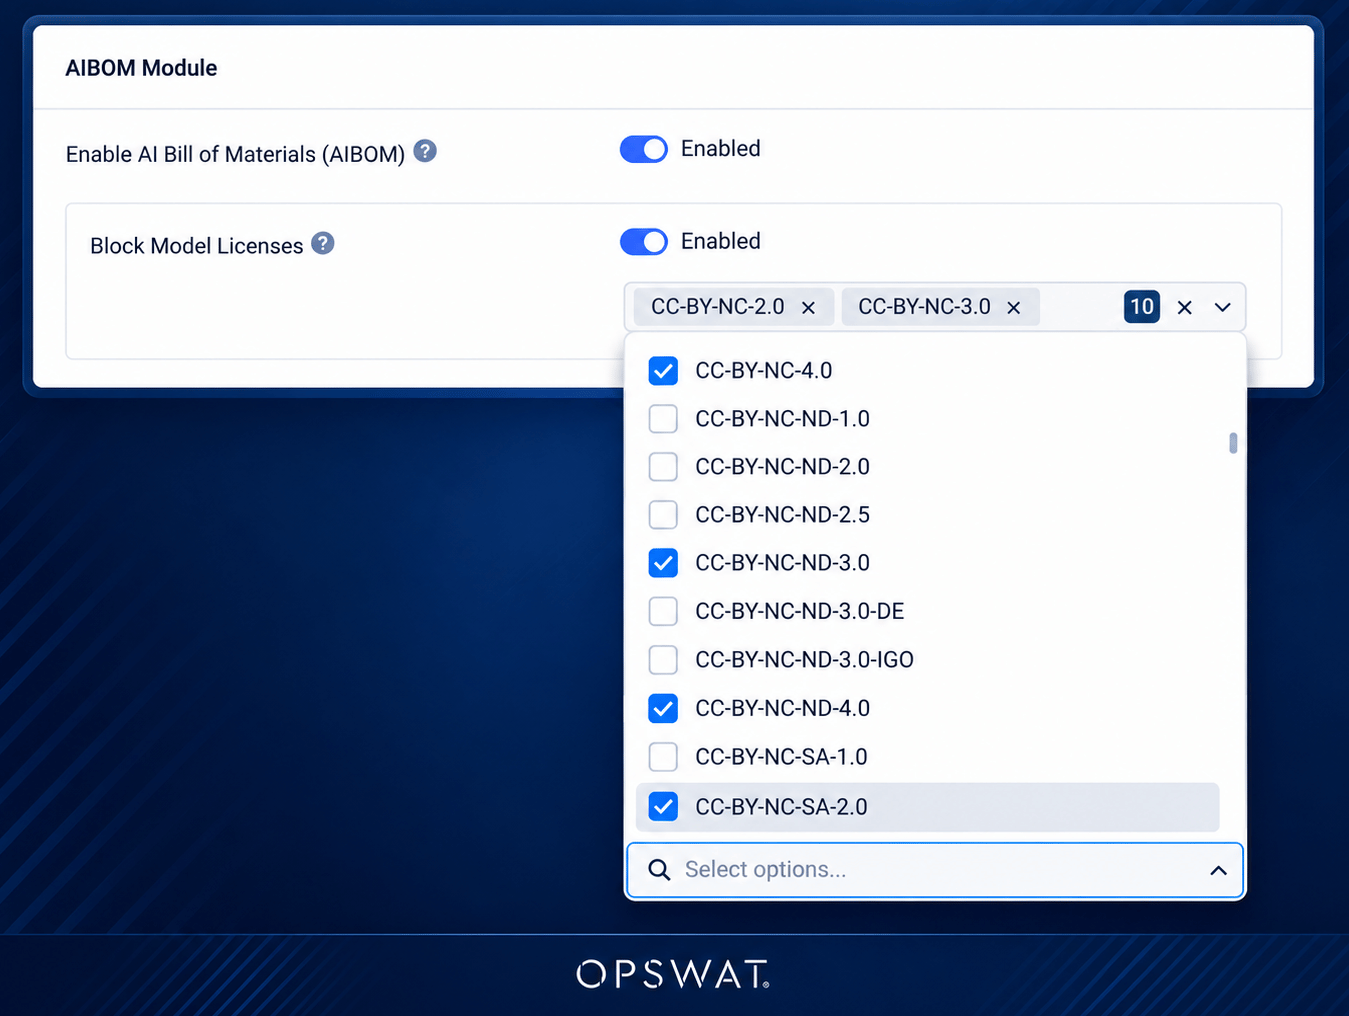
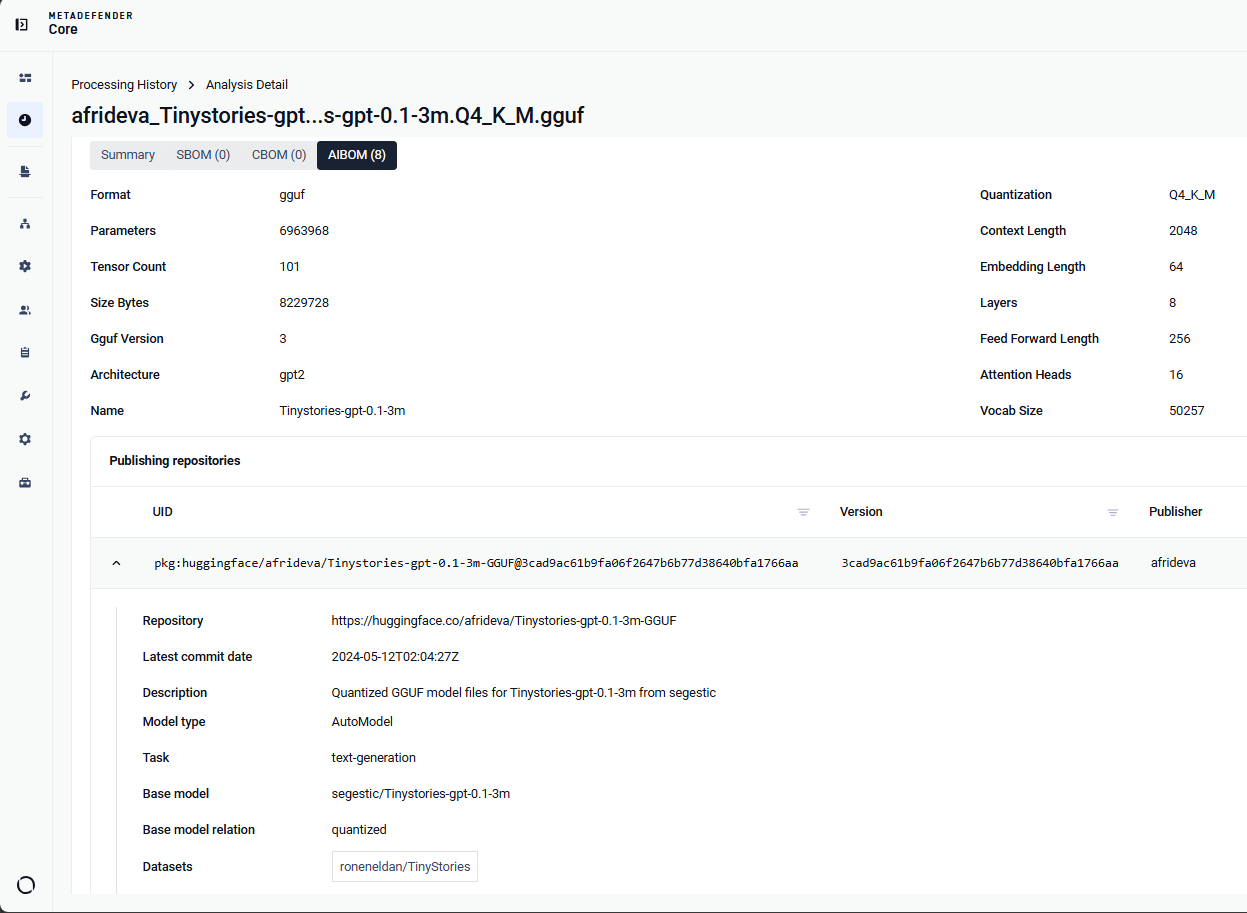
Depo eşleştirme işlemi için en güncel motor paketi gereklidir. Resmi OPSWAT AIBOM belgelerine göz atın veya Destek ekibimizle iletişime geçin.
Tek İş Akışı, Her Ekip İçin Doğru Rapor
CBOM ve AIBOM varsayılan olarak etkindir; ancak bunlara ilişkin engelleme denetimleri isteğe bağlıdır. Ekipler, hangi kısıtlamaları uygulayacaklarına karar vermeden önce bulguları toplayabilirler.
CycloneDX ve SPDX, SBOM dışa aktarma ve zenginleştirme iş akışlarına odaklanmaya devam etmektedir. SBOM, CBOM ve AIBOM’u içeren birleştirilmiş sonuçlar elde etmek için, sonucu JSON veya PDF formatında eksiksiz olarak dışa aktarabilir ya da her bir envanteri ayrı ayrı dışa aktarabilirsiniz. İster güvenlik açığı bulunan bir paketi araştırıyor, ister kriptografik geçişin kapsamını belirliyor, ister bir yapay zeka modelini inceliyor olsunlar, ekipler tek bir analiz iş akışını kullanabilir ve her bir kararla ilgili bulguları paylaşabilirler.
- SBOM ,
- Ürün Duyuruları