Sağlık Hizmetleri | Müşteri Hikayeleri
OPSWAT Blog
Dosya Güvenliği
İçerik Temizleme ve Yeniden Yapılandırma (CDR): 2026'nın En İyi 8 Tedarikçisi
Belge tabanlı tehditler, belgelerdeki sıfırıncı gün istismarlarından görünüşte güvenli dosyalara gizlenmiş APT'lere kadar, işletmeler için en kalıcı ve tespit edilmesi zor risklerden biri olmaya devam ediyor. Kuruluşlar, ortamlarına giren her dosyayı güvence altına almak için çaba gösterirken, İçerik Etkisizleştirme ve Yeniden Oluşturma (CDR) kritik bir savunma katmanı haline gelmiştir.
Öne Çıkan Makaleler
OPSWAT Bültenine kaydolun
OPSWAT ’ın en son şirket haberlerini, etkinlik bilgilerini ve sektörü ileriye taşıyan gelişmeleri takip edin.
OPSWAT ’ın Küresel Deneyim Laboratuvarlarından Birinde Kritik Altyapı Korumasını Keşfedin
Sektör İçgörüleri
Siber güvenlik dünyasını yönlendiren trend hikayeleri okuyun.
20 Kasım 2026 | Email Security
Email Security Enerji ve Kamu Hizmetleri Sektörü İçin: Satın Almadan Önce Nelere Dikkat Etmelisiniz?
Satın almadan önce enerji ve kamu hizmetleri sektöründeki e-posta güvenliğini test edin: dosyaları teslim edilmeden önce inceleyin, kabul kriterlerini belirleyin ve BT–OT savunmasını derinlemesine güçlendirin.
12 Kasım 2026 | Sektör Haberleri
SANS 2026 ICS/OT Security 'ın Durumu Anketi, ICS/OT olaylarında tek bir yılda kaydedilen en büyük artışı ortaya koyuyor
SANS 2026 ICS/OT Security 'ın Durumu Anketi, ICS ve OT'yi etkileyen olaylarda keskin bir artış olduğunu ortaya koyuyor. Ankete katılanların üçte biri, bu yıl bir ICS/OT olayı yaşadığını bildirdi.
22 Ekim 2026 | Cloud 'ın Güvenliği
AWS Dosya Yüklemelerine Kötü Amaçlı Yazılım Taraması Nasıl Eklenir?
AWS üzerinde dosya yüklemelerini kabul eden her uygulama — ister S3 tabanlı bir müşteri portalı, ister şirket içi bir belge iş akışı, ister ekleri alan bir API olsun — dosyaların depolanmadan veya işlenmeden önce kötü amaçlı yazılım içermediğinden emin olmak için bir tür tarama kontrol noktasına ihtiyaç duyar.
18 Kasım 2026 | Marka
Uçak Tasarımı, Bir Sonraki Kritik Altyapı Kesintisi Hakkında Bize Neler Öğretebilir?
Microsoft, FAA, United Airlines, Amtrak ve Chase’i etkileyen son sistem kesintilerinin ardından, OPSWAT ’in Kurucusu ve CEO’su Benny Czarny, aletli uçuş yetkisine sahip bir pilot olarak edindiği deneyimlere dayanarak, kritik altyapının havacılıkta kullanılan yedeklilik, dayanıklılık ve arıza hazırlığı ilkelerini benimsemesi gerektiğini savunuyor. Czarny, geleneksel yedekleme sistemlerinin genellikle birincil sistemlerle aynı güvenlik açıklarına sahip olduğunu ve bu durumun kuruluşları yaygın kesintilere maruz bıraktığını vurguluyor. Yapay zeka kritik operasyonlara giderek daha fazla entegre oldukça, bu riskler daha da karmaşık hale geliyor ve birincil sistemler arızalandığında temel işlevleri sürdürebilen, gerçek anlamda bağımsız yedekleme mimarileri gerektiriyor. Czarny, iş ve teknoloji liderlerine, bir sonraki kesinti sistemlerini ve bunlara bağımlı olan kişileri zorlu bir sınava tabi tutmadan önce kurtarma stratejilerini titizlikle test etmeleri, tekil arıza noktalarını ortadan kaldırmaları ve operasyonel sürekliliği sağlamaları çağrısında bulunuyor.
20 Kasım 2026 | Email Security
Email Security Enerji ve Kamu Hizmetleri Sektörü İçin: Satın Almadan Önce Nelere Dikkat Etmelisiniz?
Satın almadan önce enerji ve kamu hizmetleri sektöründeki e-posta güvenliğini test edin: dosyaları teslim edilmeden önce inceleyin, kabul kriterlerini belirleyin ve BT–OT savunmasını derinlemesine güçlendirin.
23 Eylül 2026 | Endpoint Yönetimi
Hava Boşluklu Ortamlar için OT Patch Management : Eksiksiz Çevrimdışı Yama Uygulama İş Akışı
OT yama yönetimi, üretim süreçlerini plansız kesintilere veya güvenlik risklerine maruz bırakmadan, operasyonel teknoloji ve endüstriyel kontrol sistemlerinde yazılım ve donanım yazılımı güncellemelerini belirleme, önceliklendirme, doğrulama ve dağıtma sürecidir.
20 Kasım 2026 | Supply Chain Güvenlik
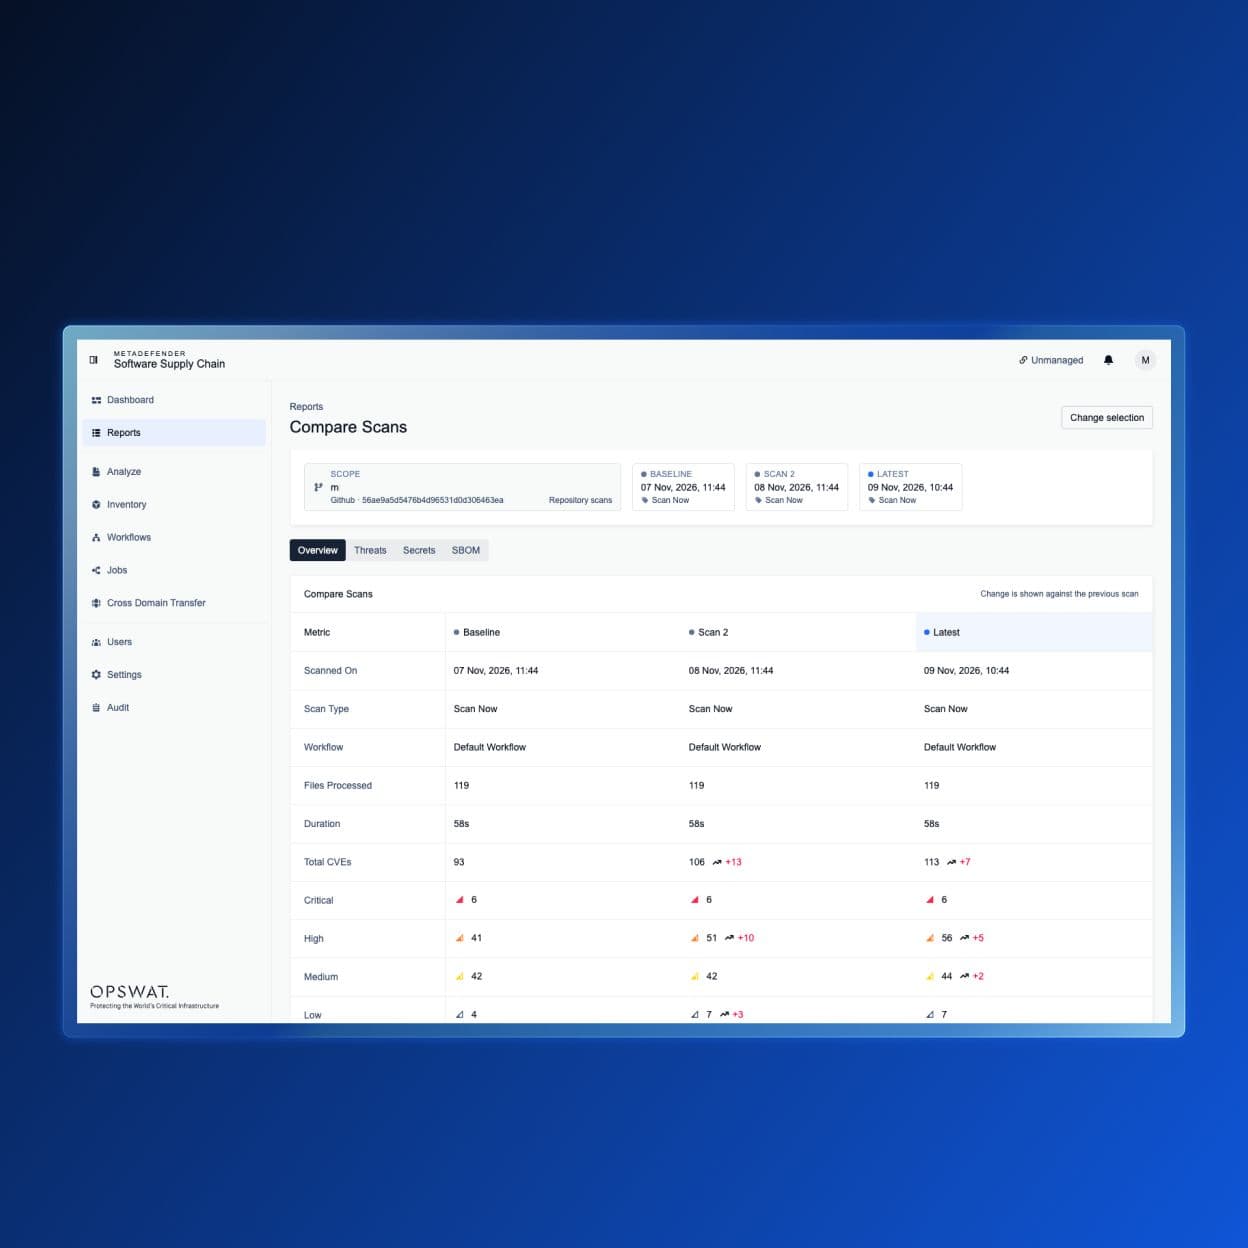
MetaDefender Software Supply Chain™ v4.3.0: Platformun Yeniden Oluşturulması, Tek Tıklamayla Güncellemeler ve Güvenlik Açığı Karşılaştırması
MetaDefender Software Supply Chain v4.3.0 sürümü, yeni tarama durumları ve bir taramanın her aşamasını, süresini ve olası hata nedenlerini gösteren bir Zaman Çizelgesi sekmesi sayesinde güvenlik ekiplerine bunu doğrudan öğrenme imkânı sunuyor.
19 Kasım 2026 | Kötü Amaçlı Yazılım Analizi
CVE-2026-111760: Kötü Amaçlı Git Depoları Aracılığıyla Uzaktan Kod Yürütme
OPSWAT 515. Ünite, kötü niyetli depolar aracılığıyla uzaktan kod çalıştırmaya olanak tanıyan bir Git tamsayı kesme kusuru olan CVE-2026-111760’ı inceliyor. Bu kusuru nasıl önleyebileceğinizi öğrenin.
20 Kasım 2026 | OEM
Yeni OESIS OK Deneyimini Tanıtıyoruz
Bugün, yenilenmiş OESIS OK Sertifikasyon Programı deneyimini kullanıma sunuyoruz: programı birkaç dakika içinde açıklayan yeni bir web sitesi ve sertifikasyon başvurunuzu tek bir yerden yapıp yönetmenize olanak tanıyan, OEM Portalı üzerinden yeni bir başvuru süreci.
20 Kasım 2026 | Supply Chain Güvenlik
MetaDefender Software Supply Chain™ v4.3.0: Platformun Yeniden Oluşturulması, Tek Tıklamayla Güncellemeler ve Güvenlik Açığı Karşılaştırması
MetaDefender Software Supply Chain v4.3.0 sürümü, yeni tarama durumları ve bir taramanın her aşamasını, süresini ve olası hata nedenlerini gösteren bir Zaman Çizelgesi sekmesi sayesinde güvenlik ekiplerine bunu doğrudan öğrenme imkânı sunuyor.
21 Nisan 2026 | Threat Intelligence
Kaçak Kötü Amaçlı Yazılımlar, Geleneksel Sanal Makine Tabanlı Algılama Yöntemlerini Aştı
Kaçak kötü amaçlı yazılımlar, geleneksel sanal ortamları tespit edip atlatacak şekilde giderek daha fazla tasarlanmakta ve bu durum, güvenlik ekiplerini tam olarak güvenemeyecekleri değerlendirmelerle karşı karşıya bırakmaktadır.
19 Kasım 2026 | Sıfırıncı Gün Tespiti
BT ve Güvenlik Ekibinin Zamanının %42,5’i Dosya ile İlgili Güvenlik Çalışmalarına Ayrılıyor
Çoğu kuruluş, dosyalarının yaşam döngüsünün tamamını göremez; bu durum analistlerin zamanını alırken, CISO’ların olgunluk raporlarında kanıtlarla desteklenmeyen sonuçlar sunmasına yol açar. Her dosya için ayrı bir değerlendirme yapılması ve önleme odaklı denetimlerle birlikte uygulanması, her iki ekibe de ölçülebilir bir temel sağlar.
19 Kasım 2026 | Yapay Zeka Güvenliği
Yapay zeka tarafından oluşturulan istismar komut dosyaları, su ve elektrik sistemlerinin arkasındaki kontrolörlerini hedef alıyor
Tespit hızı ve düzeltme işlemleri, sonucu belirler. MetaDefender Aether’in beş katmanlı iş akışı, her çalıştırmada değişen istismar kodlarını yakalamak üzere tasarlanmıştır.
Kategoriler
OPSWAT ’ın Küresel Deneyim Laboratuvarlarından Birinde Kritik Altyapı Korumasını Keşfedin
Bizi Sosyal Medyada Takip Edin Media
Daha fazlası için OPSWAT adresini LinkedIn, Facebook, Twitter ve YouTube'da takip edin!
Uzmanlarımızla Tanışın
OPSWAT’ın kritik altyapı koruma yaklaşımını şekillendiren liderlerin görüşleri.
OPSWAT Haberler
Ürün sürümleri, etkinlikler ve kültür güncellemeleri dahil olmak üzere en son OPSWAT gelişmelerini ve başarılarını keşfedin.
OPSWAT ile Güncel Kalın!
Şirketle ilgili en son gelişmeleri, haberleri, etkinlik bilgilerini ve daha fazlasını almak için bugün kaydolun.