Bu sürüm, MetaDefender Software Supply Chain hem kurumsal ortamlarda ürünün daha kolay çalıştırılmasını sağlamak hem de bağlandığı depoları koruma önlemlerini sıkılaştırmak olmak üzere iki konuya odaklanıyor. Bu güncelleme, tek oturum açma özelliği, salt okunur kullanıcı rolü ve genişletilmiş JFrog konteyner kapsamı ekliyor. Bunların yanı sıra, etki alanları arası aktarımları eşleştirme gizli anahtarıyla imzalıyor, parola politikasını güçlendiriyor ve hata mesajlarında gösterilen ayrıntıları azaltıyor. İşte nelerin değiştiği ve bunların neden önemli olduğu.
Ortamlar arasında artefakt aktarımının güvenliğini sağlama konusunda daha fazla bilgi için bkz. MetaDefender Software Supply Chain v3.3.0: Etki Alanları Arası Aktarım.
Cross Domain Transfer Artık Her Aktarımı İmzalıyor
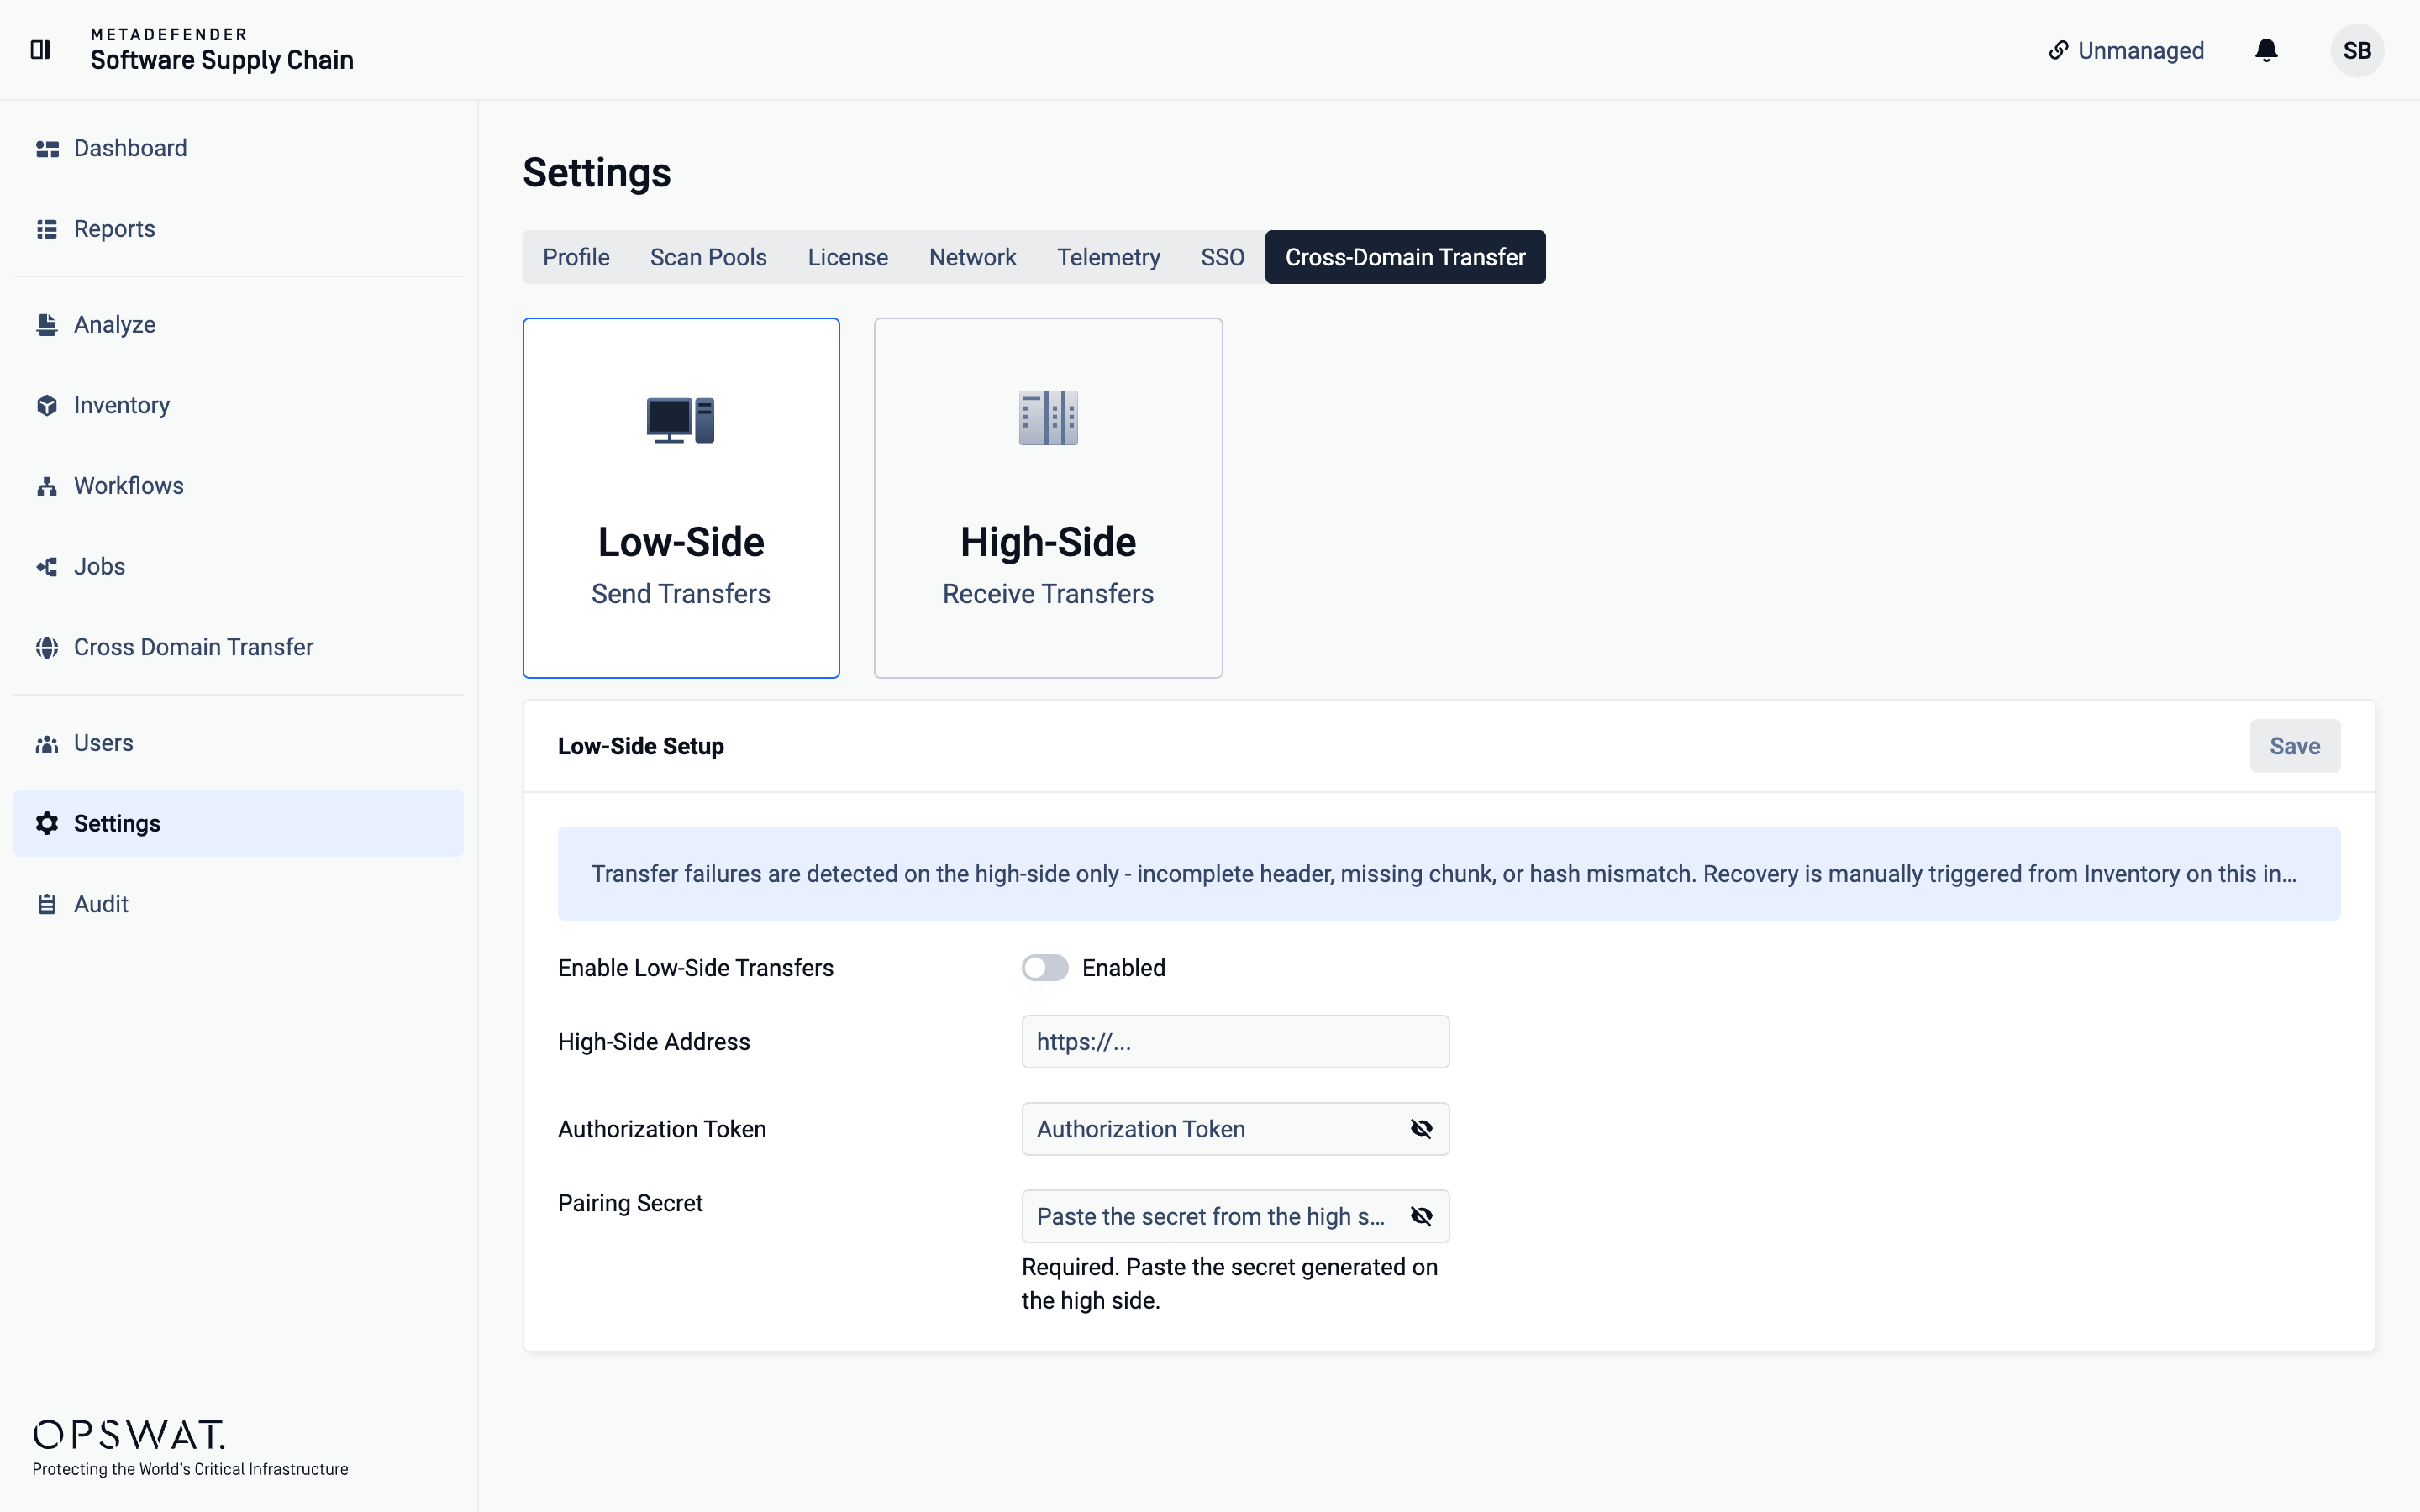
İzolasyonlu ortamlar arasında kod aktarımı, MetaDefender Software Supply Chain adreslerinde gerçekleştirilen en hassas işlemlerden biridir; bu nedenle v4.1.0 sürümü, bu işleme bir koruma katmanı daha eklemektedir. Cross Domain Transfer’ın halihazırda kullandığı kimlik doğrulama jetonuna ek olarak, artık her aktarım bir eşleştirme gizli anahtarıyla da imzalanmaktadır — yani bir yerine iki gizli anahtar kullanılmaktadır.
Buradaki anahtar nokta, çok katmanlı savunmadır: Bir token tek başına ele geçirilebilir, ancak çalınan bir token artık tek başına bağlı bir depoya veri yazamaz. Ayrıca, o belirli kurulum için eşleştirme şifresine sahip olduğunu kanıtlaması gerekir. Yapılandırma için her bir taraf için birer tane olmak üzere iki gizli alan gereklidir.
Etki alanları arası iş akışları çalıştırıyorsanız, yükseltme işleminin bir parçası olarak eşleştirme yapılandırmanızı gözden geçirin.
Kurumsal Düzeyde Erişim: Tek Oturum Açma (SSO) ve Salt Okunur Rol
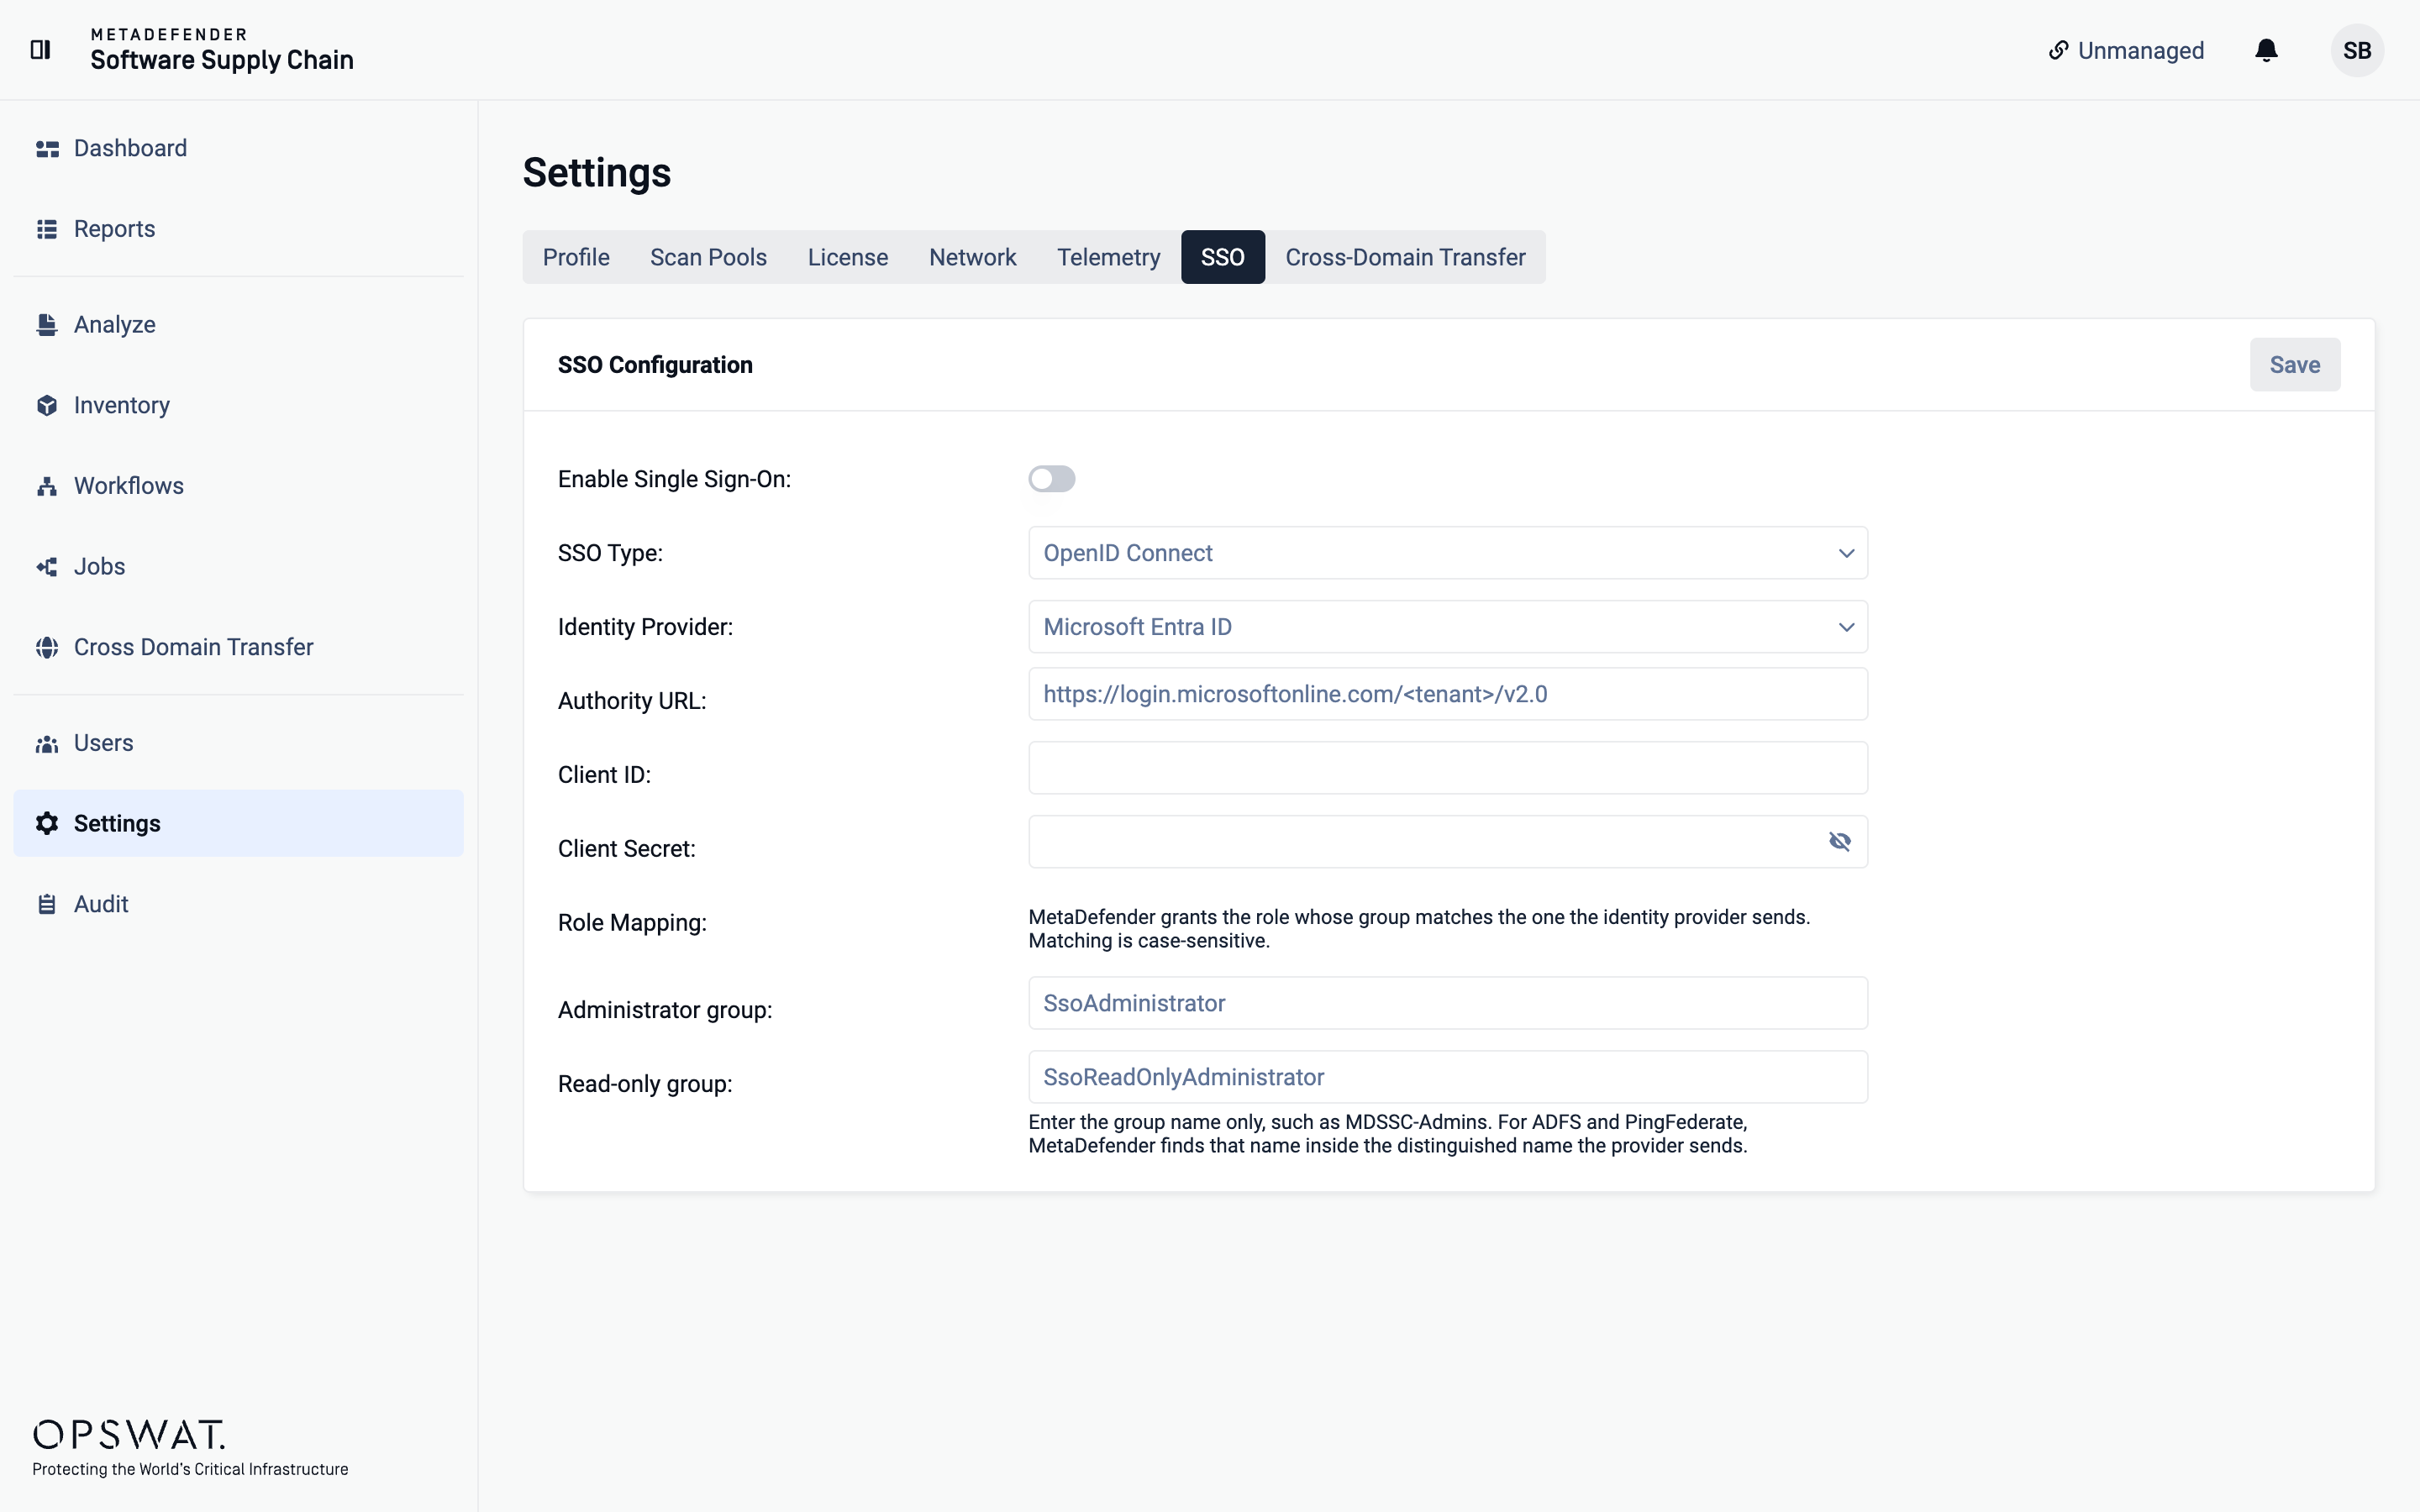
İki değişiklik, MetaDefender Software Supply Chain adresindeki hizmetlerin daha büyük bir kuruluş içinde daha kolay yönetilmesini sağlıyor.
- SSO (tek oturum açma) — Kullanıcılar artık mevcut kimlik sağlayıcınız aracılığıyla oturum açabilirler; böylece erişim, sistem yığınınızın geri kalanıyla aynı kimlik doğrulama ve hesap kapatma sürecini izler.
- Salt okunur kullanıcı rolü — Yeni bir rol, yapılandırma hakları olmaksızın taramalara ve sonuçlara erişim imkânı sağlar; böylece denetçiler, analistler ve paydaşlar, ayarları değiştirme yetkisi olmadan ihtiyaç duydukları bilgileri görebilirler.
Bu özellikler bir araya geldiğinde, yöneticilere kimin giriş yapabileceği ve içeri girdikten sonra neler yapabileceği konusunda daha ayrıntılı bir kontrol olanağı sunar.
Container ’ın Daha Kapsamlı Haberleri: JFrog OCI Depoları
JFrog’un konteyner desteği artık OCI (Açık Container Girişimi) paket türü depolarına da uzanmaktadır. Buna, etiket içermeyen ve yalnızca özet bilgisiyle önbelleğe alınan uzak görüntüler de dahildir — bu, sık karşılaşılan bir gözden kaçma noktasıdır; zira etiketsiz, yalnızca özet bilgisiyle önbelleğe alınan görüntüler envanterde kolayca gözden kaçabilir, ancak yine de üretim ortamında çalışmaya devam eder. Artık bunları kayıt defterinizin geri kalanıyla birlikte listeleyebilir ve tarayabilirsiniz.
Her Alanda Güvenlik Güçlendirme
Öne çıkan özelliklerin ötesinde, bu sürüm bir dizi güvenlik bulgusunu gidermekte ve ürünün genel güvenlik durumunu güçlendirmektedir:
- Daha sıkı parola politikası — Zayıf parolalar artık kabul edilmiyor.
- Hız sınırlamalı şifre sıfırlama — Şifre sıfırlama uç noktası artık sınırsız sayıda e-posta göndermek için kullanılamaz.
- Açık yönlendirme sorunu giderildi — Dışa aktarılan PDF’ler ve e-postalar artık saldırganın kontrolündeki temel URL’ye güvenmiyor; ürün adresi artık bir ağ ayarı olarak belirleniyor.
- Daha sıkı rol doğrulama — Kullanıcı rolleri artık arayüzde bulunmayan değerlere ayarlanamaz.
- Daha sıkı girdi doğrulama ve daha az bilgi veren hata mesajları — Hata mesajları artık daha az ayrıntı içeriyor; böylece sistemi inceleyen kişilere daha az bilgi sızdırıyor; ayrıca arşiv açma sınırları, boyut aşımı veya hatalı biçimlendirilmiş arşivlerin açılmasını engelliyor.
Bunların hiçbiri arayüzde görebileceğiniz özellikler değil, ancak her biri ürünün kötüye kullanılma olasılıklarından birini ele alıyor.
Yaşam Kalitesinde İyileştirmeler
Bu sürümü tamamlayan iki küçük ekleme daha var:
- Ayarlar artık “ API ” anahtarını otomatik olarak oluşturup kaydediyor; böylece bunu elle oluşturmanıza gerek kalmıyor.
- Sağlık kontrolleri ve izleme amacıyla, yeni bir genel erişimli GET /api/version uç noktası, sistemde çalışmakta olan sürümü döndürür.
Hemen Yükseltin
Bu sürüm, MetaDefender Software Supply Chain adreslerine bağlanmayı daha güvenli ve yönetimi daha kolay hale getirmek üzere tasarlanmıştır — bir dizi güvenlik güçlendirme çalışmasının yanı sıra imzalı aktarımlar, kimlik sağlayıcıyla oturum açma, salt okunur rol ve daha geniş kapsama alanına sahip konteynerler. Yükseltme işleminin bir parçası olarak Etki Alanları Arası Aktarım eşleştirme yapılandırmanızı gözden geçirin; ardından SSO ve yeni rolden yararlanarak erişimi ortamınızın geri kalanıyla uyumlu hale getirin.
My 'ın OPSWAT™ Portalı'ndan erişilebilir.