CNIL (Ulusal Bilgi İşlem ve Özgürlükler Komisyonu), 2025 yazında yaşanan güvenlik ihlalinin ardındaki güvenlik zaafları nedeniyle Hôpital privé de la Loire'ye 500.000 € (yaklaşık 580.000 $) para cezası verdi. Saldırgan 524.867 hastanın kayıtlarına erişti. Ayrıca hastalar tarafından güvenilir üçüncü şahıs olarak belirlenen 202.246 kişinin kayıtlarına da erişti ve hastane hastaları bilgilendirirken bu ikinci grubu doğrudan bilgilendirmedi. Düzenleyici kurum kararını 3 Eylül 2026 tarihinde SAN-2026-009 numaralı görüşme kapsamında kamuoyuna açıkladı.
CNIL, bu eksikliği GDPR'nin (Genel Veri Koruma Yönetmeliği) 34. maddesi kapsamında değerlendirdi. Sağlık verisi ortamını yöneten herkes için daha faydalı soru, bir bildirim sürecinin yarım milyon kişiye ulaşırken aynı sistemde bulunan iki yüz bin kişiyi nasıl gözden kaçırdığıdır.
İkinci Grup Kimlerden Oluşuyordu?
Fransız Kamu Sağlığı Kanunu'nun L1111-6 maddesi uyarınca, her yetişkin bir "güvenilir kişi" (personne de confiance) atayabilir; bu kişi bir akraba, yakın bir arkadaş veya tedavi eden doktor olabilir. Hasta kendi isteklerini ifade edemez hale gelirse, hastane personeli bu kişiye danışır. Hasta atamayı yazılı olarak yapar ve hastaneler her yatan hastaya bu fırsatı sunmak zorundadır. Oluşturulan kayıtta isim, iletişim bilgileri ve hastayla olan ilişki belirtilir.
Bu 202.246 kişiden hiçbiri hasta değildi. Hiçbir zaman kayıt yaptırmadılar, hiçbir zaman tedavi görmediler ve çoğu durumda bir hastanenin kendilerini tanımlayan bir dosya tuttuğunu bile bilmediler. CNIL, bu eksikliğin onları saldırıyı anlamak, olası sonuçlarını değerlendirmek ve verilerinin kötüye kullanılmasına karşı önlem almak için gerekli bilgilerden mahrum bıraktığını tespit etti.
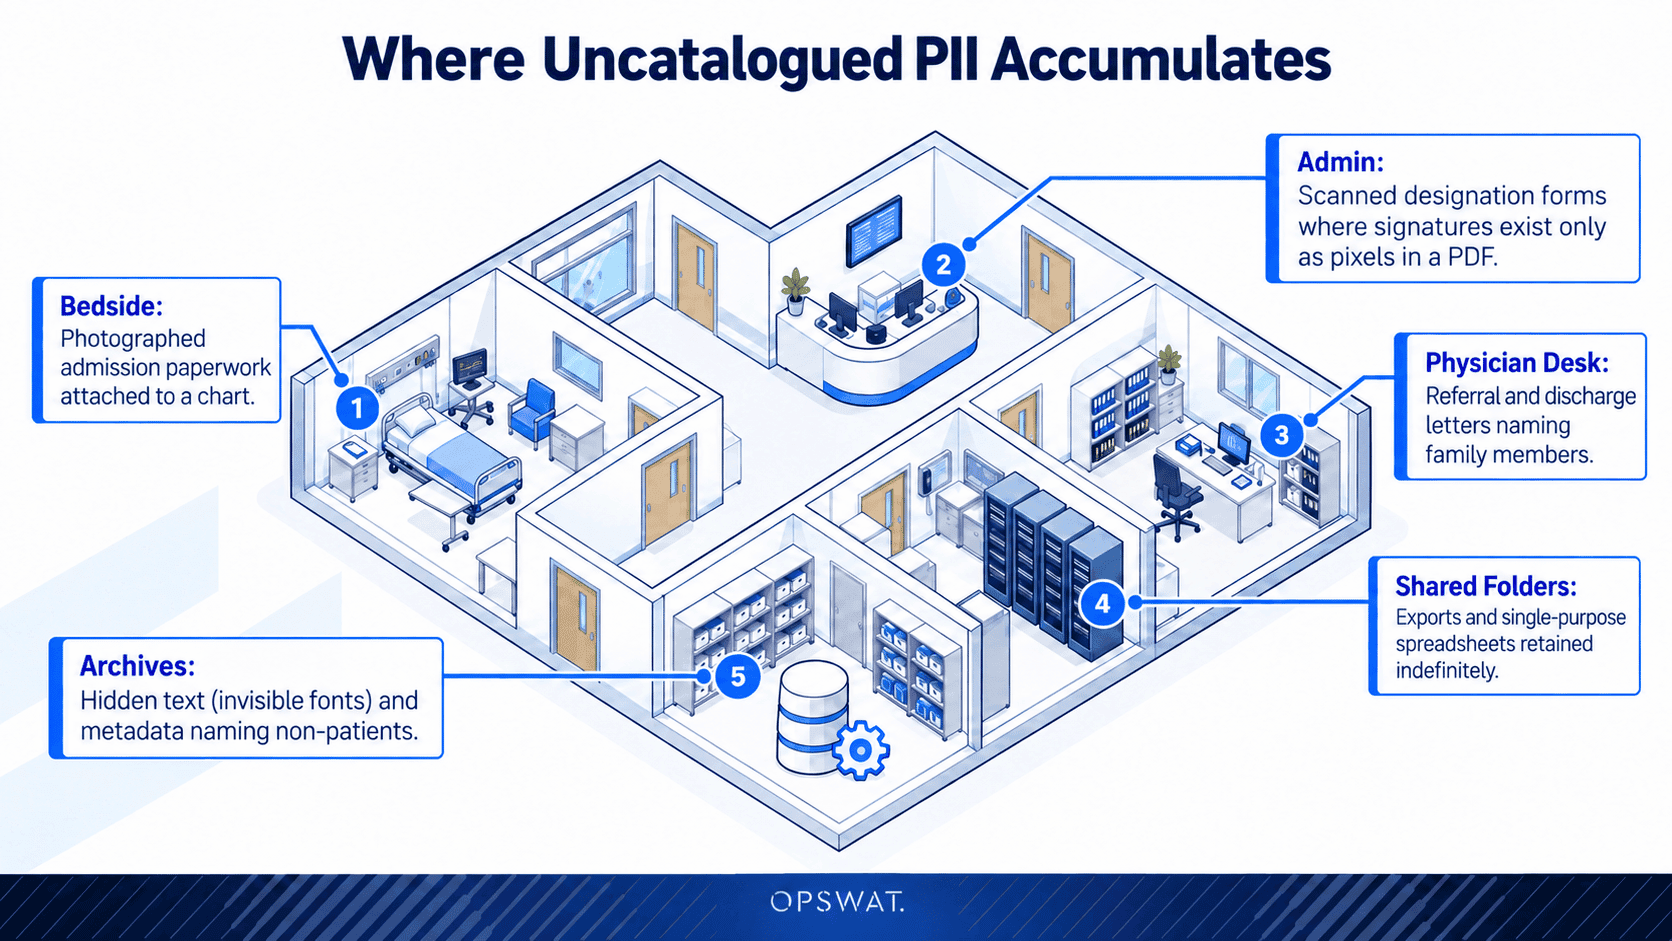
Her hastanenin bu nüfus grubuna ait çeşitli kayıtları bulunur: acil durum irtibat kişileri, hastaya eşlik eden refakatçiler, yatış sırasında kaydedilen en yakın akrabalar, taburcu mektubunda adı geçen sevk eden hekimler ve yasal vasiler. Bu kayıtlar, envanter çalışmasının başladığı sistemlerde nadiren yer alır.
Kataloglanmamış Kişisel Verilerin Biriktiği Yer
Sağlık kuruluşları veri koruma politikalarını sağlık verileri etrafında oluştururlar. Tespit kuralları, yönetmeliklerin adlandırdığı ve denetçilerin sorduğu bilgiler olduğu için tanı kodlarını, tıbbi kayıt numaralarını, sigorta kimlik numaralarını ve tedavi ayrıntılarını arar.
Güvenilir bir üçüncü taraf kaydı bunların hiçbirini içermez. Bir isim, telefon numarası, adres ve bir ilişki bilgisi içerir. Klinik içeriğe göre ayarlanmış bir politikaya göre ölçüldüğünde, dosya temiz puan alır. Düzenlenmiş kişisel verileri eksiksiz olarak içerir ve hiç kimse kural setinden bunu aramasını istememiştir.
Bu boşluk, bir hastanenin yetkin bir bildirim sürecini nasıl yürütebileceğini ve yine de 34. Maddeye aykırı bir bulguya nasıl ulaşabileceğini açıklıyor. Süreç, kuruluşun katalogladığı nüfus üzerinde işledi. Kataloglanmamış nüfus, hem normal operasyonlar sırasında hem de ihlalden sonra, kuruluş için görünmezdi.
Etiketlere güvenmek yerine içeriği okuyun.
Proaktif DLP™ Teknolojisi, dosyanın adı, uzantısı veya sınıflandırma etiketinin iddia ettiği şey yerine, dosyanın içeriğini inceler. Metin, resim ve gömülü belgeler de dahil olmak üzere 125'ten fazla dosya türünü kapsar ve özyinelemeli olarak inceleme yapar; böylece arşivleri ve iç içe geçmiş katmanları atlamadan inceler.
Daha önce kimsenin kataloglamadığı kişisel verileri bulmak için üç özellik önemlidir:
- Kişisel tanımlayıcıların yanı sıra klinik tanımlayıcıları da tespit edebilen yapay zeka destekli dedektörler. Bu dedektörler, kişisel adlar, doğum tarihleri, telefon numaraları ve ulusal kimlik, pasaport ve ehliyet numaralarının yanı sıra tanı kodları, yaygın tıbbi durumlar ve kan grubu gibi klinik tanımlayıcıları da kapsar. Fransızca bir ortam için önemli bir ayrıntı: Yapay zeka destekli kişisel tanımlayıcı tespit sistemi, İngilizce, İspanyolca, Almanca, İtalyanca ve Portekizce'nin yanı sıra Fransızca'yı da destekler.
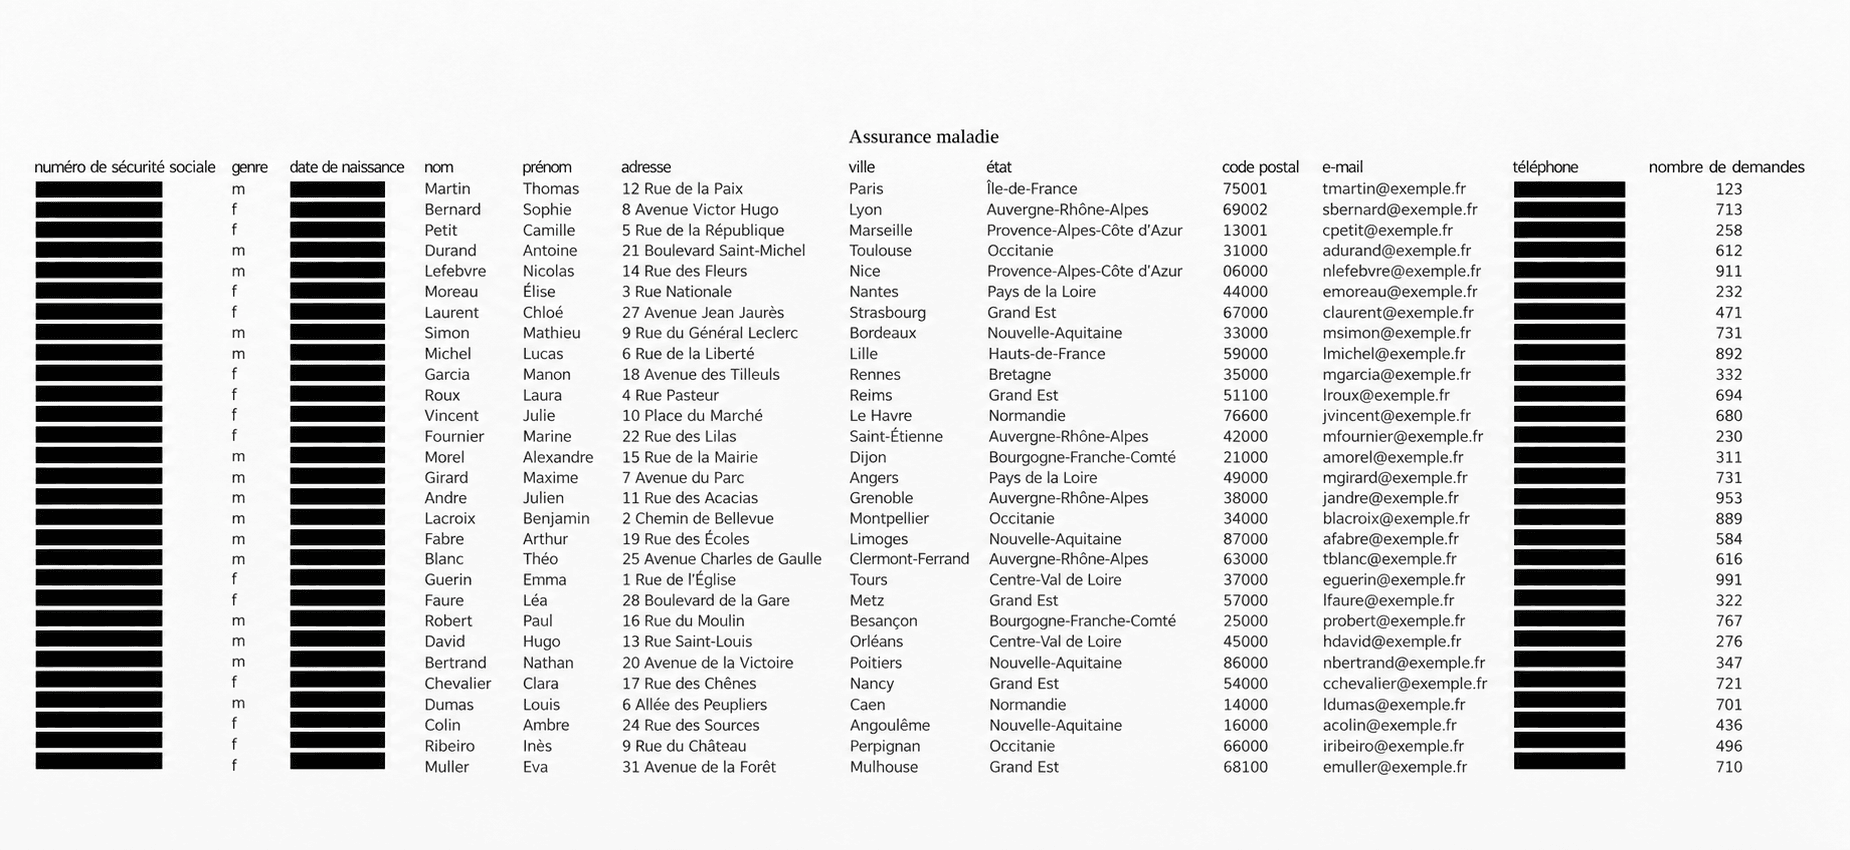
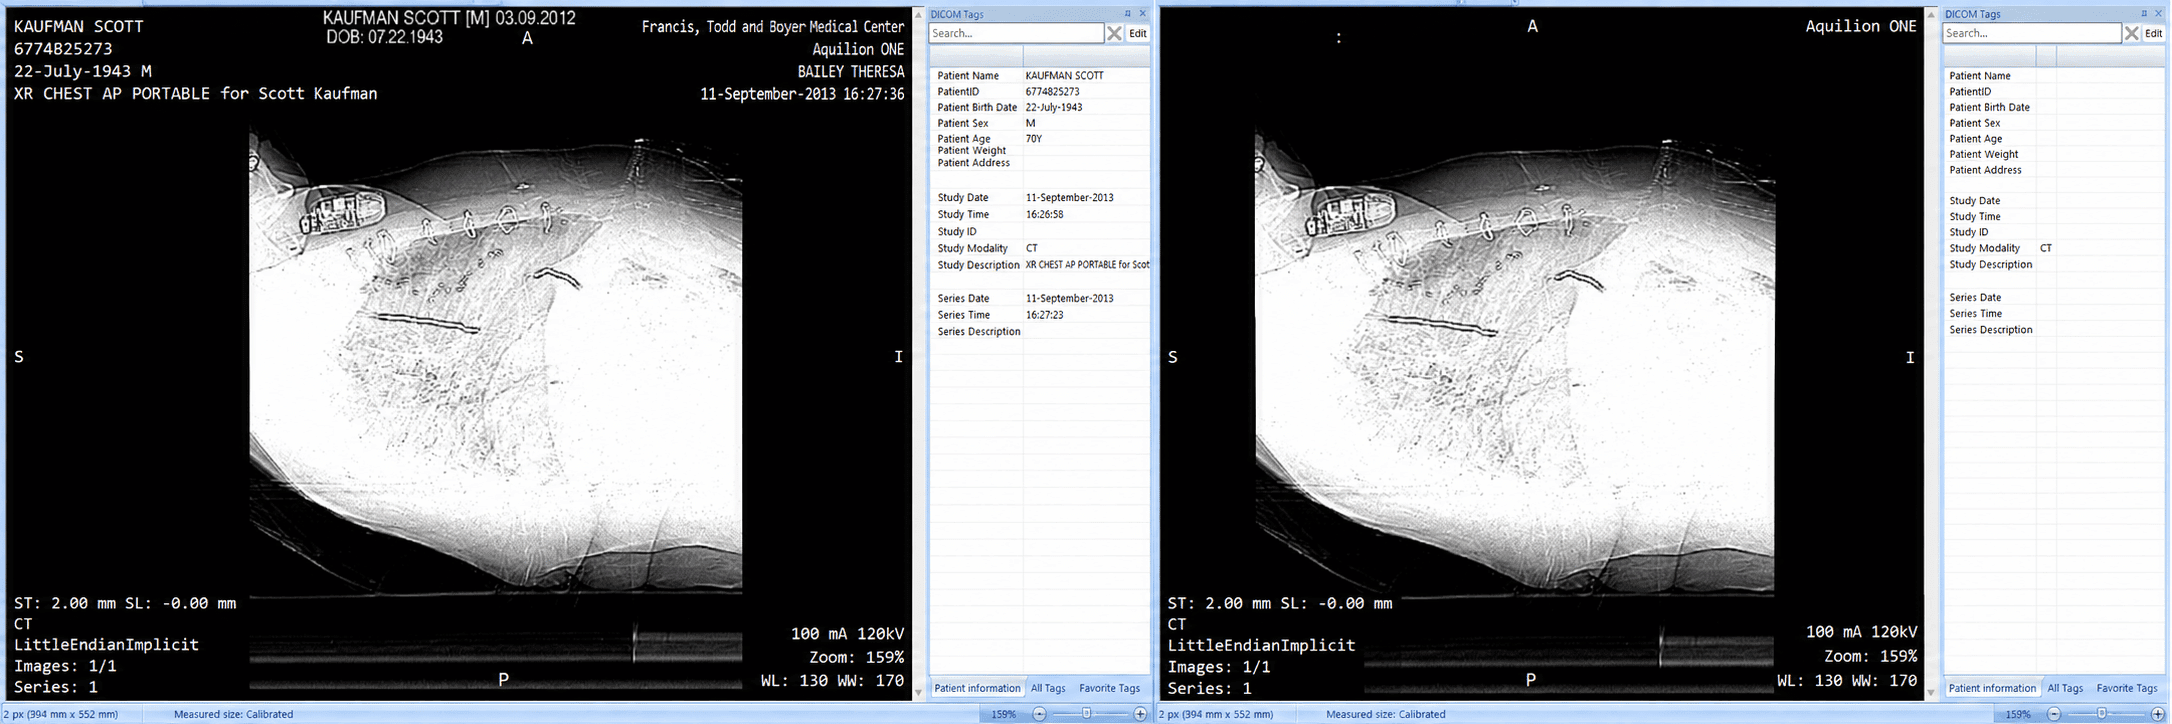
- Görüntü biçimindeki belgeler için OCR. Proactive DLP™, taranmış formları, fotoğraflanmış evrakları ve arama yapılamayan PDF’leri, metin belgelerini okuduğu şekilde okur. Yalnızca tarama olarak mevcut olan bir atama formu veya DICOM taraması artık bir kör nokta olmaktan çıkar.
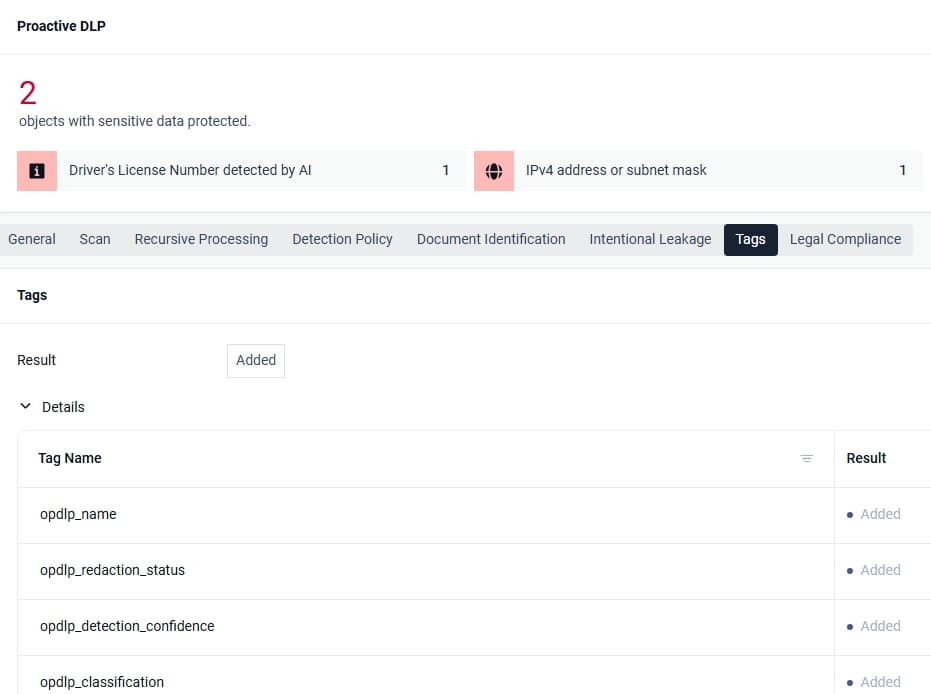
- Bir kayıt oluşturan sınıflandırma ve etiketleme. Proactive DLP™, tespit edilen içeriği önceden tanımlanmış hassasiyet düzeylerine göre sınıflandırır ve işlenen dosyaya sınıflandırma etiketleri ekler. Bu etiketler, bir SIEM platformuna veya belge yönetim sistemine aktarılır; bu sistemler ise tek tek tespitleri, düzenlemeye tabi verilerin nerede bulunduğuna dair birikimli bir tablo haline getirir. Belge tanımlama özelliği, kimlik ve finansal belgeler için kategori düzeyinde sınıflandırma sağlar.
Aktarım noktalarındaki içerik denetimi, dosyaların hareket halindeyken (yüklemeler, indirmeler, e-posta ekleri, çıkarılabilir medya ve yönetilen aktarımlar) incelenmesini sağlar. Bu işlem, bekleme halindeki depolama alanlarını taramak yerine gerçek trafikten bir harita oluşturur; bu da resmin veri akışına göre geliştiği ve asla hareket etmeyen arşivler için bir keşif çalışmasıyla eşleştirilmesi gerektiği anlamına gelir.
Proactive DLP içeride çalışır MetaDefender Core , MetaDefender ICAP Server , MetaDefender Email Security , MetaDefender Kiosk , Ve MetaDefender Managed File Transfer .
Pratik Adım
Veri ihlali bildirim listesi, zaman baskısı altında çözülen bir envanter problemidir. Olayın ortasında bu listeyi oluşturmak, hangi kişi kategorilerinin hangi dosyalarda yer aldığını yeniden oluşturmak anlamına gelir ve kimsenin belgelemediği kategoriler gözden kaçanlardır.
IBM’in 2026 Veri İhlali Maliyet Raporu’na göre, sağlık sektöründeki ortalama veri ihlali maliyeti 6,64 milyon dolar olarak belirlendi; bu rakam, on üçüncü yıl üst üste tüm sektörler arasında en yüksek seviyeye ulaştı. İhlalin tespit edilip kontrol altına alınmasına kadar geçen ortalama süre 247 güne ulaştı; çıkarılabilir ortamlar ve tedarik zincirindeki güvenlik ihlalleri ise 258 gün ile en uzun süreyi oluşturdu. Bir içerik denetim noktası, her iki yolu da kapsar.
Diğer yönden başlayın. Proaktif DLP™ Teknolojisini, ortamınızda zaten hareket halinde olan dosya akışlarına yönlendirin ve geri dönenleri sınıflandırın. Etiketler, hastalarınız olmayan kişiler hakkında tuttuğunuz kişisel verilerin kaydını oluşturur.
